Песочница для обнаружения сложного и неизвестного вредоносного ПО.
Защищает от файловых атак и бесфайловых угроз

Все продуктыPT Sandbox
PT Sandbox
Официальный чат PT Sandbox
Новости про обновления, анонсы продуктовых вебинаров и лончей
О продукте
PT Sandbox — песочница, которая позволяет обнаруживать новые вирусы, эксплойты нулевого дня, программы-вымогатели и другое сложное вредоносное ПО. Она не только детектирует угрозы, но и не допускает
их проникновение в контур компании, обеспечивая комплексную защиту от целенаправленных атак и массовых угроз.
Многоуровневое обнаружение вредоносного ПО
PT Sandbox проверяет файлы и ссылки комбинацией статических методов, разработанных РТ Expert Security Center, поведенческим анализом с технологиями машинного обучения и внешней экспертизой, обеспечивая комплексную защиту от угроз.

PT Sandbox — первая песочница с искусственным интеллектом в реестре российского ПО
С помощью настраиваемого машинного обучения песочница анализирует более 8500 признаков поведения объекта: действия процессов, цепочки вызовов API, сетевое взаимодействие, создание вспомогательных объектов — тем самым обеспечивая высокую точность выявления неизвестных целенаправленных угроз.

Для чего подходит PT Sandbox
Выявляет сложные угрозы
Обнаруживает неизвестные вирусы, продвинутое вредоносное ПО (руткиты, буткиты), а также ПО, нацеленное на SCADA-системы
Предотвращает целенаправленные атаки
Позволяет настраивать среду эмуляции и приманки с учетом отраслевой специфики организации, защищая от тщательно подготовленных атак
Защищает отечественные ОС
Поддерживает виртуальные среды с Astra Linux, ALT Linux, «РЕД ОС», готов к установке на Astra Linux
Контролирует все популярные векторы атак
Проверяет файлы и ссылки, поступающие: по электронной почте; из файловых хранилищ; от IT-систем и систем безопасности; загруженные вручную
Сокращает время на исследование угроз
Анализирует объекты, включая загруженные вручную, и предоставляет результаты с возможностью выгрузки нужных артефактов
Работает на результат
Быстро и однозначно выявляет вредоносное содержимое без вреда для бизнеса и позволяет оперативно заблокировать актуальные угрозы
Сценарии использования
Защита электронной почты
PT Sandbox обеспечивает многоуровневую защиту почты, проверяя входящие письма антивирусами и YARA-правилами PT ESC, а также анализируя подозрительные файлы и ссылки в изолированной среде с поведенческим и ML-анализом, что позволяет выявлять и блокировать неизвестное и маскирующееся вредоносное ПО до его попадания в инфраструктуру.
Какие техники и тактики MITRE ATT&CK выявляет PT Sandbox
PT Sandbox полностью покрывает связанные вредоносным ПО тактики и техники атакующих из матрицы MITRE ATT&CK для операционных систем Windows и Linux

Видео по продукту
Как работает PT Sandbox
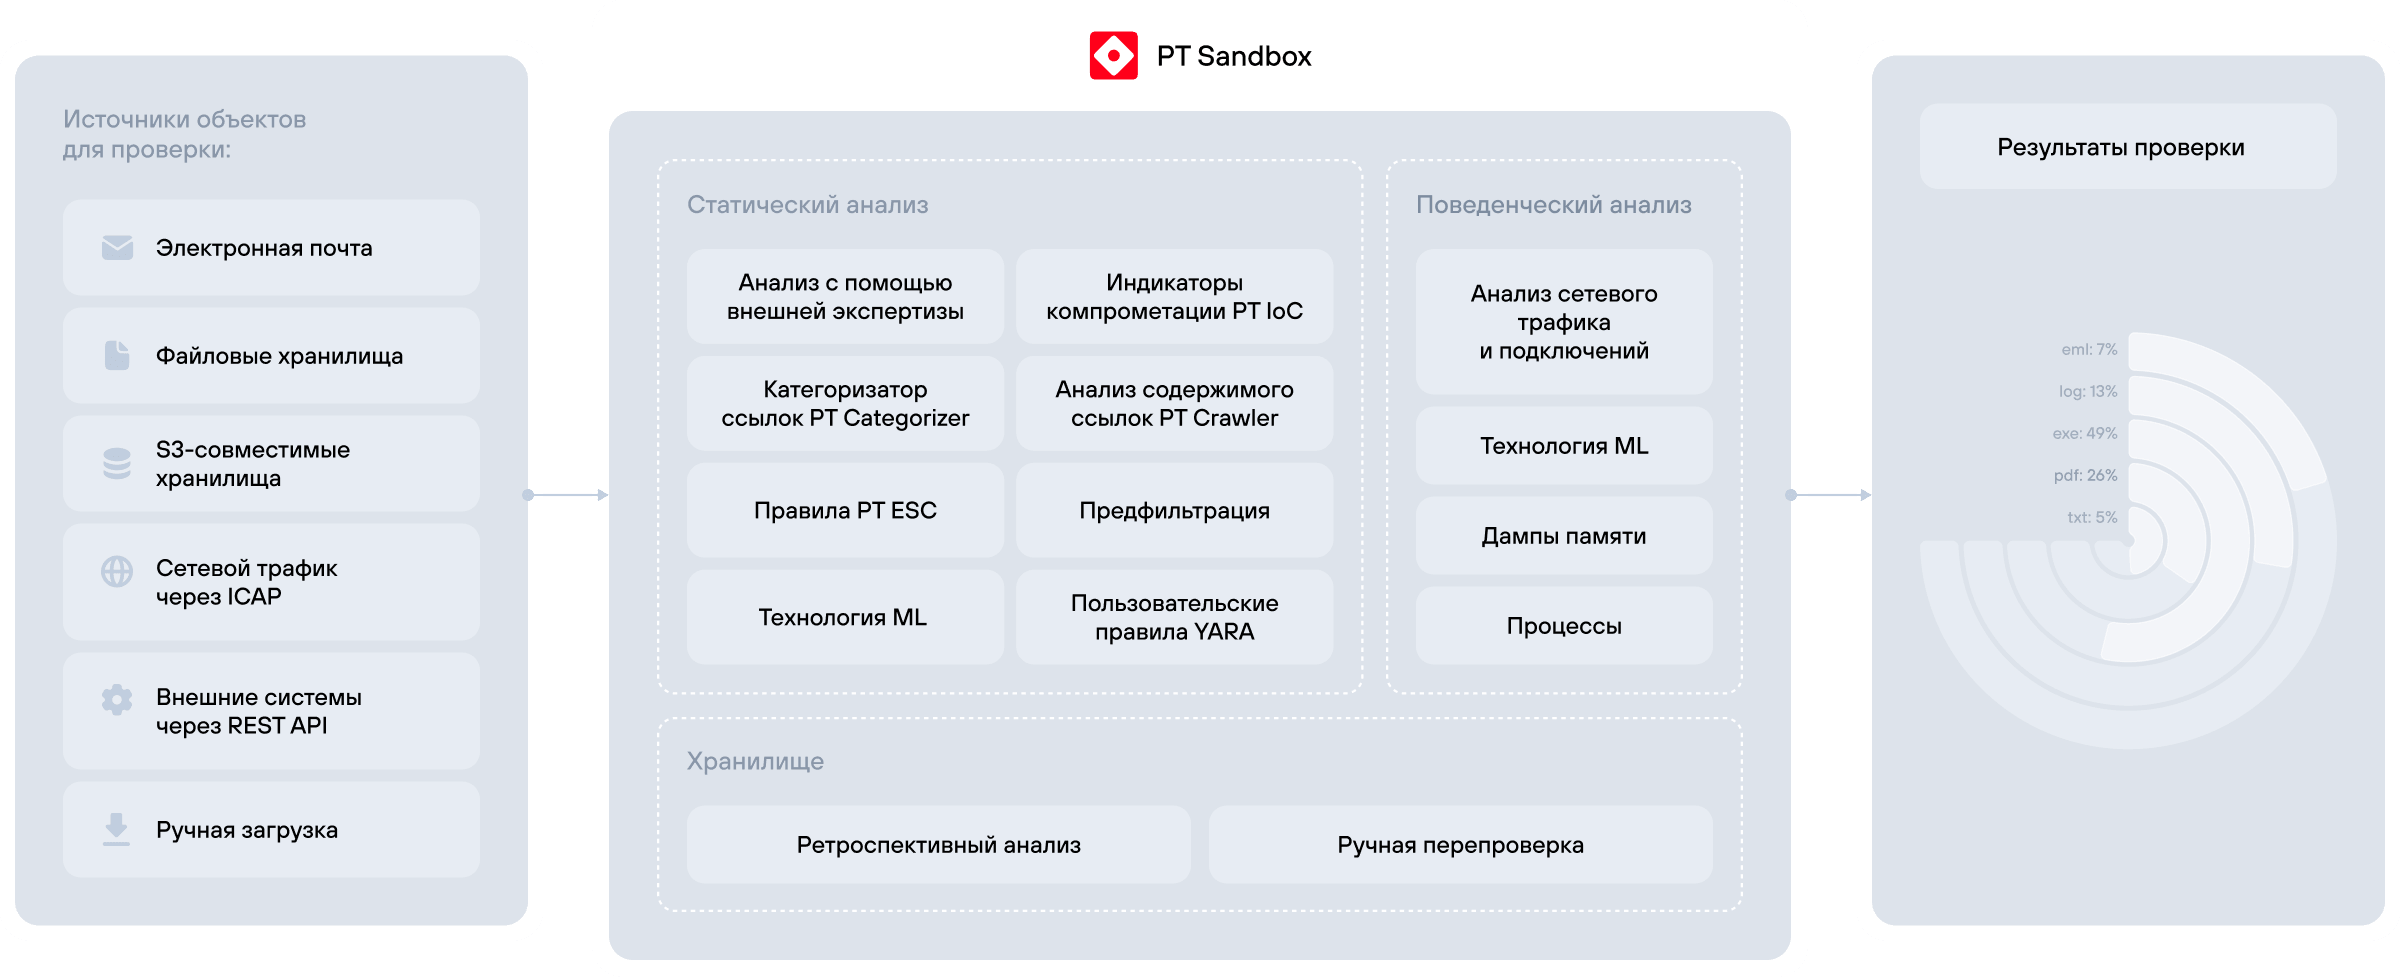
PT Sandbox устанавливается в инфраструктуре и подключается ко множеству источников, обеспечивая своевременное обнаружение неизвестного вредоносного ПО и угроз нулевого дня

Экспертиза в PT Sandbox
Экспертиза PT Sandbox — это внушительный пак знаний для обнаружения зловредов: статические правила обнаружения фрагментов вредоносного кода и данных, корреляционные правила обнаружения нелегитимного поведения, правила обнаружения сетевого взаимодействия с серверами злоумышленников, ML‑алгоритмы для выявления аномалий, а также сенсоры наблюдения за ОС для выявления манипуляций с объектами, которые вызывают подозрения или фиксируют вредоносные действия.
Видеоматериалы с вебинаров и мероприятий
Новости по продукту
Innostage PAM и PT Sandbox подтвердили совместимость для проверки файлов при привилегированном доступе
Innostage PAM и PT Sandbox подтвердили совместимость для проверки файлов при привилегированном доступе
PT Sandbox теперь можно установить на серверы DEPO Storm
PT Sandbox теперь можно установить на серверы DEPO Storm
Продукты Positive Technologies обеспечивают кибербезопасность «Селигдара»
Продукты Positive Technologies обеспечивают кибербезопасность «Селигдара»
PT Sandbox проводит первичную проверку файлов с помощью ML-технологии ByteDog
PT Sandbox проводит первичную проверку файлов с помощью ML-технологии ByteDog
Агрохолдинг «Дороничи» усилил защиту от целевых атак с помощью PT Sandbox и PT NAD
Агрохолдинг «Дороничи» усилил защиту от целевых атак с помощью PT Sandbox и PT NAD
PT Sandbox защищает от ВПО торгово-промышленную группу «Солид»
PT Sandbox защищает от ВПО торгово-промышленную группу «Солид»
Новая ML-модель в PT Sandbox обнаруживает неизвестное и скрытое вредоносное ПО
Новая ML-модель в PT Sandbox обнаруживает неизвестное и скрытое вредоносное ПО
Positive Technologies: количество фишинговых атак выросло на треть за год
Positive Technologies: количество фишинговых атак выросло на треть за год
Jet CSIRT расширила возможности анализа кибератак с помощью песочницы PT Sandbox от Positive Technologies
Jet CSIRT расширила возможности анализа кибератак с помощью песочницы PT Sandbox от Positive Technologies
PT Sandbox обеспечивает безопасность почтовой системы RuPost
PT Sandbox обеспечивает безопасность почтовой системы RuPost
Практики использования
«Внедрение песочницы — часть стратегии кибербезопасности нашего предприятия. Нам нужен был российский продукт, удобный в использовании и имеющий более широкую функциональность по сравнению с аналогами. Команда „Экстрим безопасности“ предложила рассмотреть PT Sandbox, и этот вариант оказался оптимальным для нас. Продукт автоматизировал анализ входящих писем и обеспечил проактивное обнаружение вредоносов и других сложных угроз. Песочница помогла повысить киберустойчивость завода и стала критически важным звеном в нашей системе ИБ».
Читать историю успеха
«В отличие от других песочниц PT Sandbox предлагает простую и удобную интеграцию с любыми ИБ- и ИТ-системами. Благодаря широкому набору подключаемых источников мы покрыли защитой все необходимые каналы, а также легко можем добавлять новые. Отдельно хотелось бы отметить отзывчивую и внимательную техподдержку: специалисты вендора сопровождали нас на всех этапах проекта, консультировали и помогали, что позволило быстрее закончить внедрение. В месяц PT Sandbox обрабатывает на потоке в среднем 700 тыс. заданий, из них 1500 содержат подозрительные файлы, а 30 выявленных активностей представляют собой опасные инциденты».
Читать историю успеха
Материалы по продукту
Лицензии и сертификаты
Исследования
Совместимые продукты
Сертифицирован ФСТЭК
Внесен в реестр российского ПО
Остались вопросы?
Заполните форму и наши специалисты свяжутся с вами в ближайшее время