Лидер на российском рынке SIEM-систем и основа крупнейших SOC в России с 2015 года
Все продуктыMaxPatrol SIEM
MaxPatrol SIEM
Обзор продукта
MaxPatrol Security Information and Event Management выявляет сложные атаки уже на этапе внедрения
Помощь в принятии решений с поддержкой PT Naira
- В MaxPatrol SIEM встроен PT Naira — ИИ‑помощник, интегрированный в продукты Positive Technologies.
- За секунды анализирует найденные уязвимости и настройки веб‑приложения, выдает исчерпывающие рекомендации по их устранению.
- Работает без внешних LLM и передачи данных третьим лицам.
- Сокращает время расследований на 50%.

1000+ успешных внедрений
MaxPatrol SIEM пользуются более 700 компаний
из разных отраслей: промышленность, транспорт, финансы, государственные организации и органы власти.
Экспертиза в MaxPatrol SIEM
Актуальные данные об угрозах автоматически поступают в MaxPatrol SIEM в виде пакетов экспертизы. Они содержат правила, параметры сбора и обработки событий ИБ, рекомендации по реагированию. Пакеты формируются на основе информации, которую специалисты PT Expert Security Center и наших R&D-подразделений вносят в базу знаний PT Knowledge Base.
Экспертиза Positive Technologies
- Аудит безопасности
- Расследование инцидентов ИБ
- Исследование угроз
- Пентесты
PT Knowledge Base
- Новые правила
- Рекомендации по реагированию
- Репутационные списки
MaxPatrol SIEM
- Выявление актуальных угроз
Подробнее об актуальной экспертизе
Пакет экспертизы MaxPatrol SIEM для VK Cloud
Обзор обновления экспертизы MaxPatrol SIEM
MaxPatrol SIEM: оголяемся технологически. Экспертиза под микроскопом
Обзор обновлений экспертизы MaxPatrol SIEM: атаки на веб-сервер, Redis и другое
MaxPatrol SIEM: выявление атак на веб-сервисы
Профилирование в MaxPatrol SIEM: обзор пакета экспертизы
Как выявить атаки на цепочки поставок с помощью MaxPatrol SIEM
Как расследовать инциденты с помощью MaxPatrol SIEM быстро, эффективно, качественно
Эффективные механизмы обработки исключений для инцидентов ИБ
Пакет экспертизы PT NAD в MP SIEM: выявление атак с помощью анализа сетевого трафика и событий ИБ
Пакет экспертизы «1С» в MaxPatrol SIEM: выявление атак на важные для бизнес-процессов документы
Масштабное обновление контента MaxPatrol SIEM 7.0: как изменится жизнь пользователя
Сценарии использования
Сбор данных об инфраструктуре и отслеживание изменений в реальном времени
Специалисты по ИБ зачастую не располагают актуальными данными об инфраструктуре компании. Без этой информации сложно выявить слабые места в защите и вовремя принять необходимые меры. Более того, в инфраструктуре постоянно происходят изменения: подключаются и отключаются системы, меняются конфигурации. Поэтому мониторинг и управление событиями ИБ нуждаются в постоянной актуализации.
С помощью технологии детальной инвентаризации MaxPatrol SIEM позволяет контролировать изменения инфраструктуры в реальном времени:
- автоматически создает карточку актива, в которой ведется журнал его состояния;
- не дублирует активы при изменении IP- или MAC-адреса — благодаря идентификации по дополнительным параметрам (тип ОС, имя сетевого узла, признак виртуальности узла);
- позволяет собирать активы не только в статические, но и в динамические группы, которые автоматически адаптируются к изменениям в инфраструктуре. Это помогает легко настраивать работу правил корреляции и отслеживать системы с необновленным ПО, одинаковыми уязвимостями, открытыми портами и другими признаками активов.
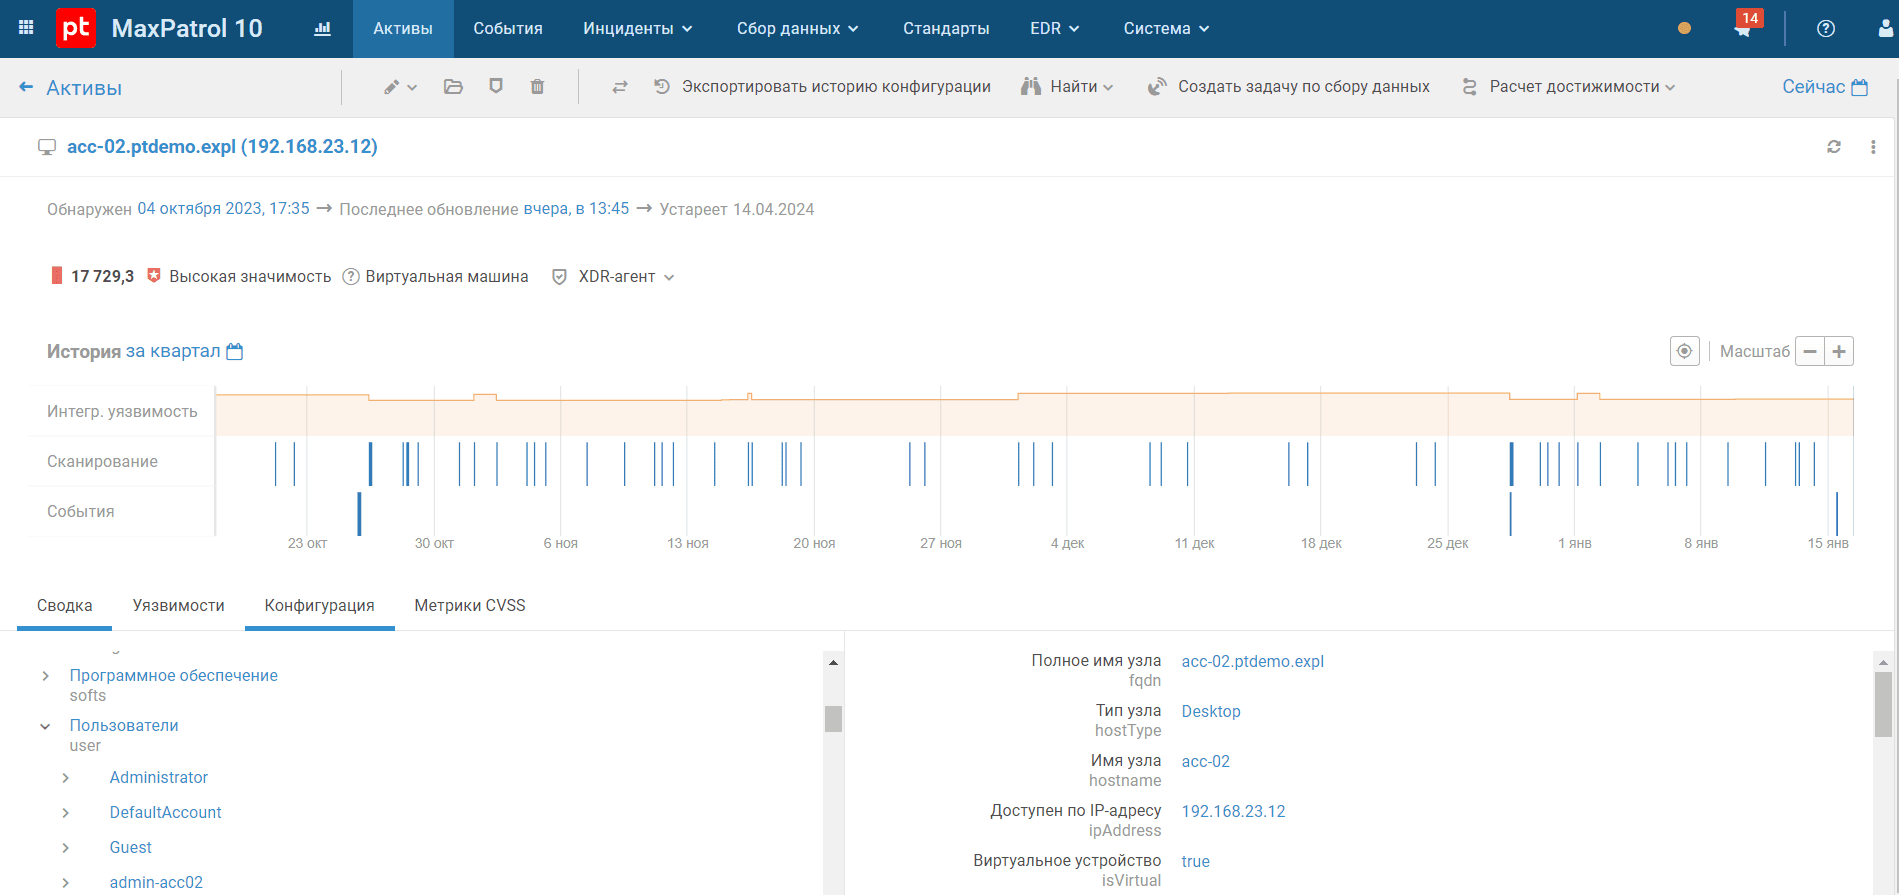
Карточка актива
Контроль полноты и качества сбора событий ИБ
Мониторинг ИБ начинается с подключения источников. Чем больше подключено систем, тем лучше понимание происходящего в инфраструктуре и больше уверенности в том, что инцидент информационной безопасности не останется незамеченным. MaxPatrol SIEM покрывает 310 различных источников и содержит более 8000 правил нормализации «из коробки».
Контролировать полноту подключения активов помогает технология детальной инвентаризации. А настройка мониторинга источников с учетом типичной активности (например, ночью событий меньше, чем днем) дает возможность оценить качество сбора событий ИБ.
MaxPatrol SIEM выявляет:
- недоступность источника,
- аномалии в распределении потока событий,
- задержку в получении событий от источника.
Кроме того, встроенный в систему чек-лист поможет самостоятельно оценить правильность её настройки.
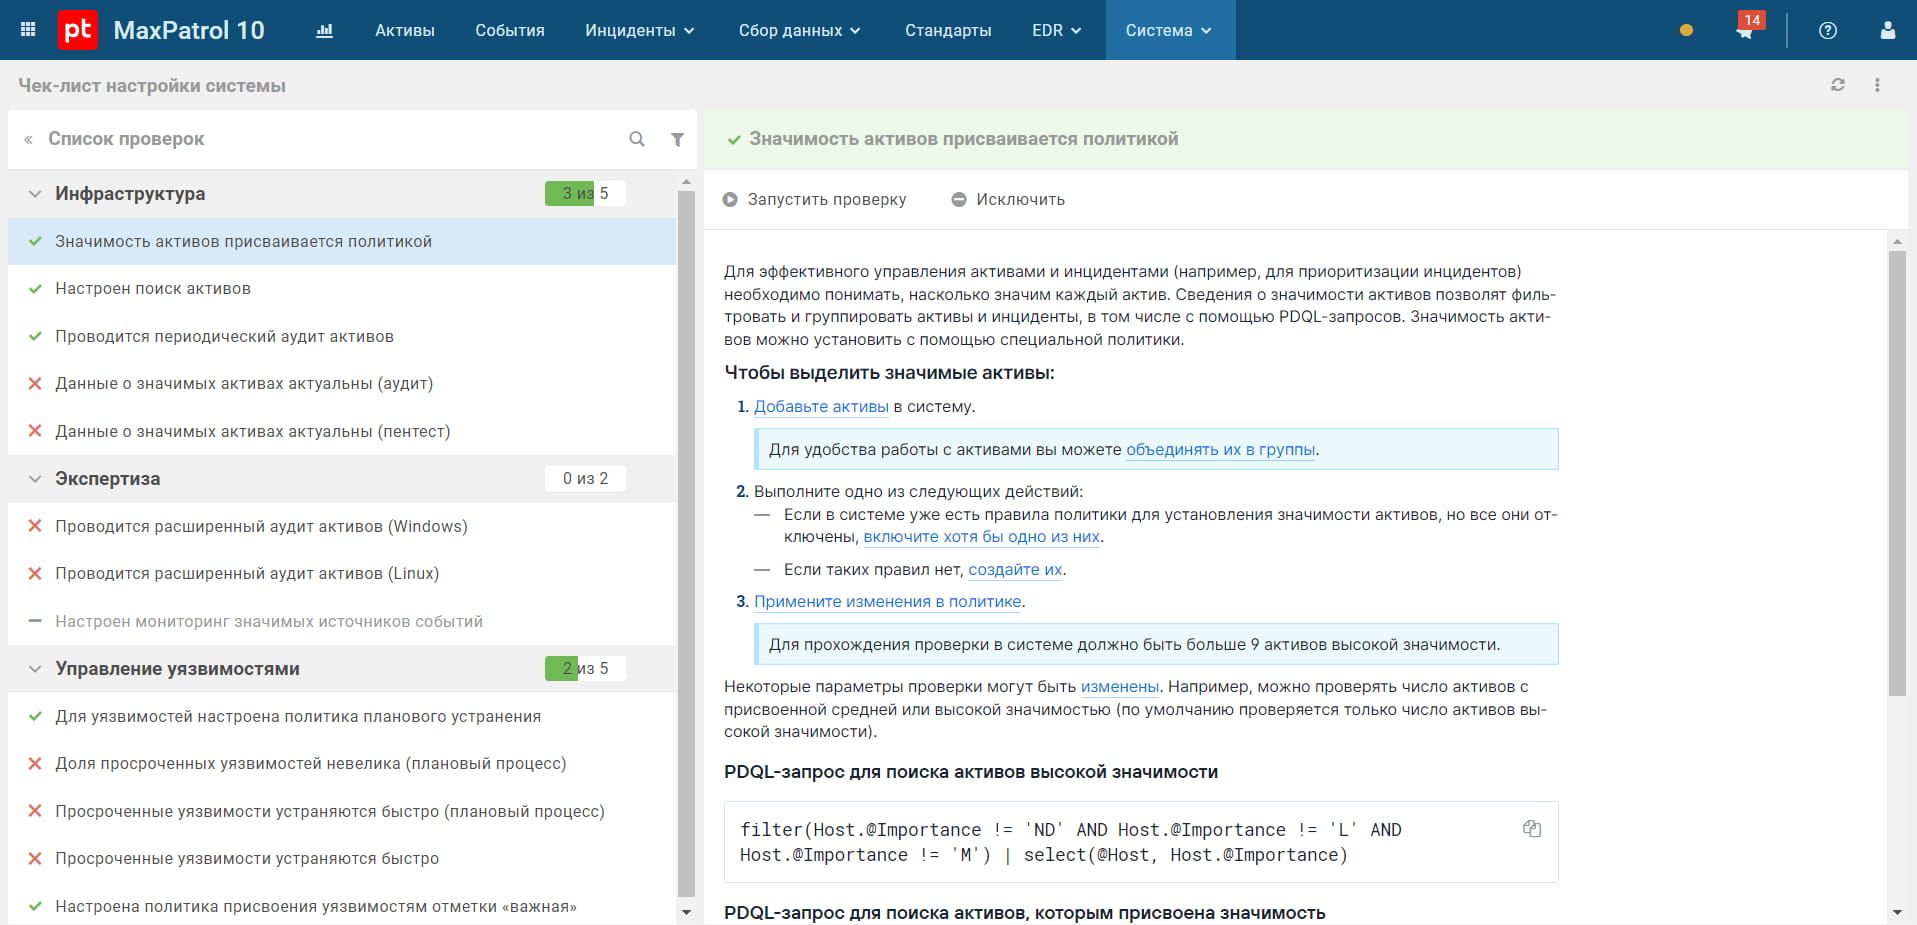
Чек-лист настройки системы
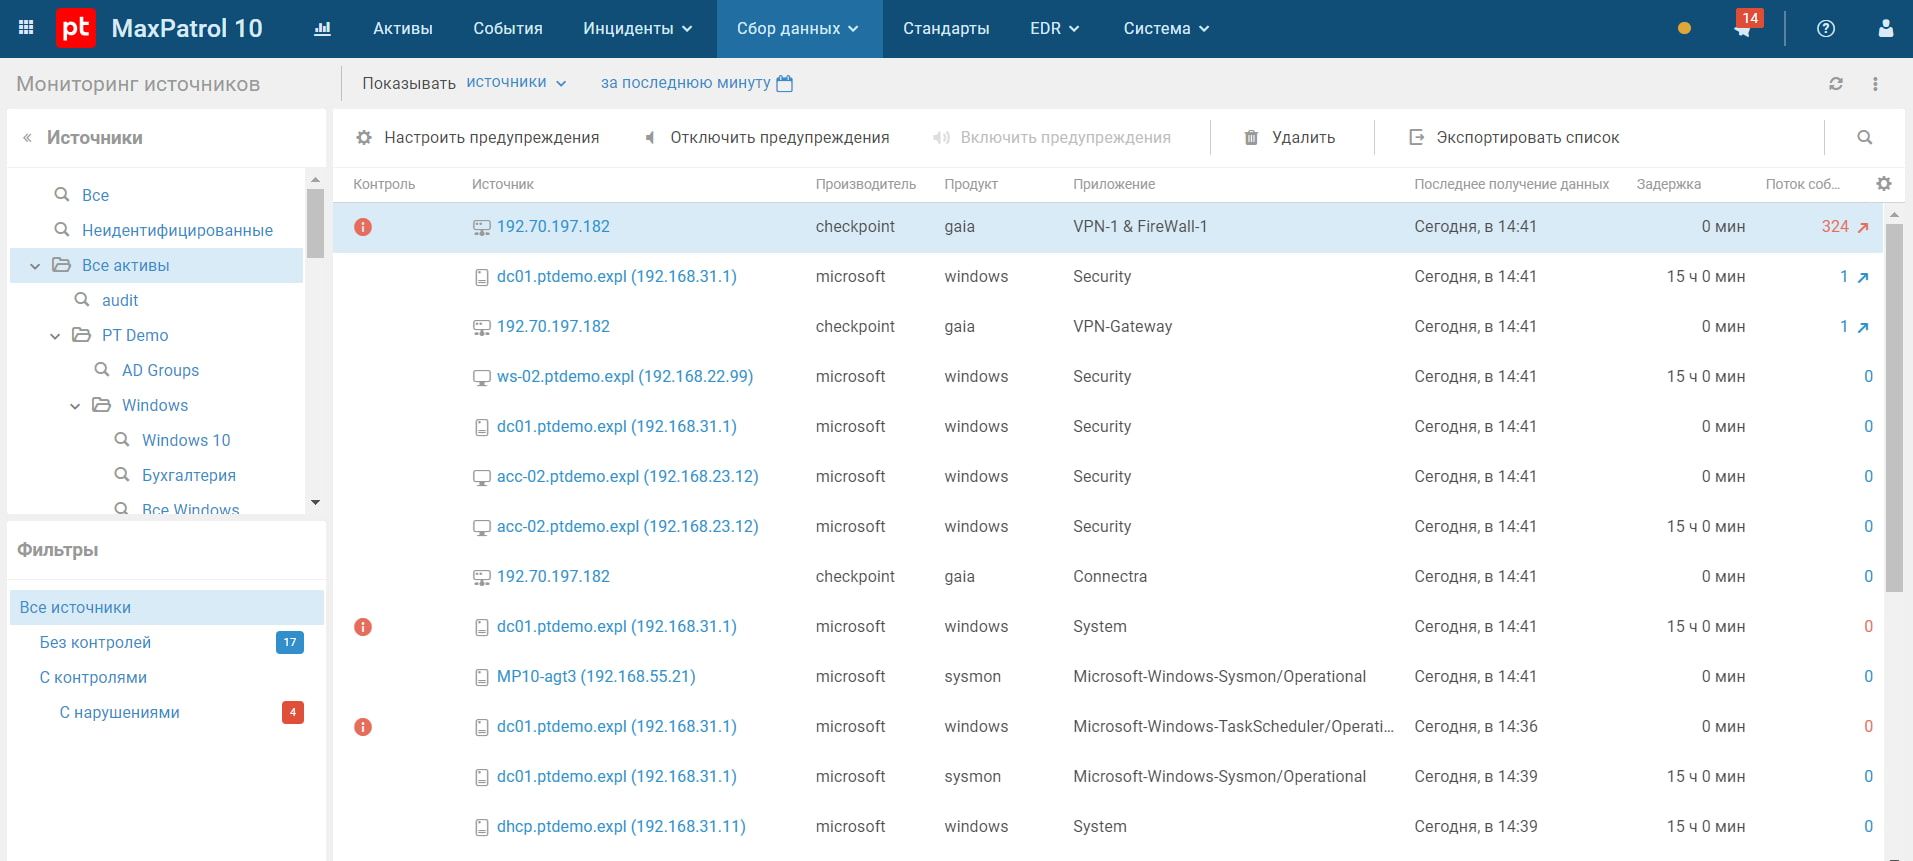
Контроль работы источников
Единая точка мониторинга ИБ при высокой нагрузке
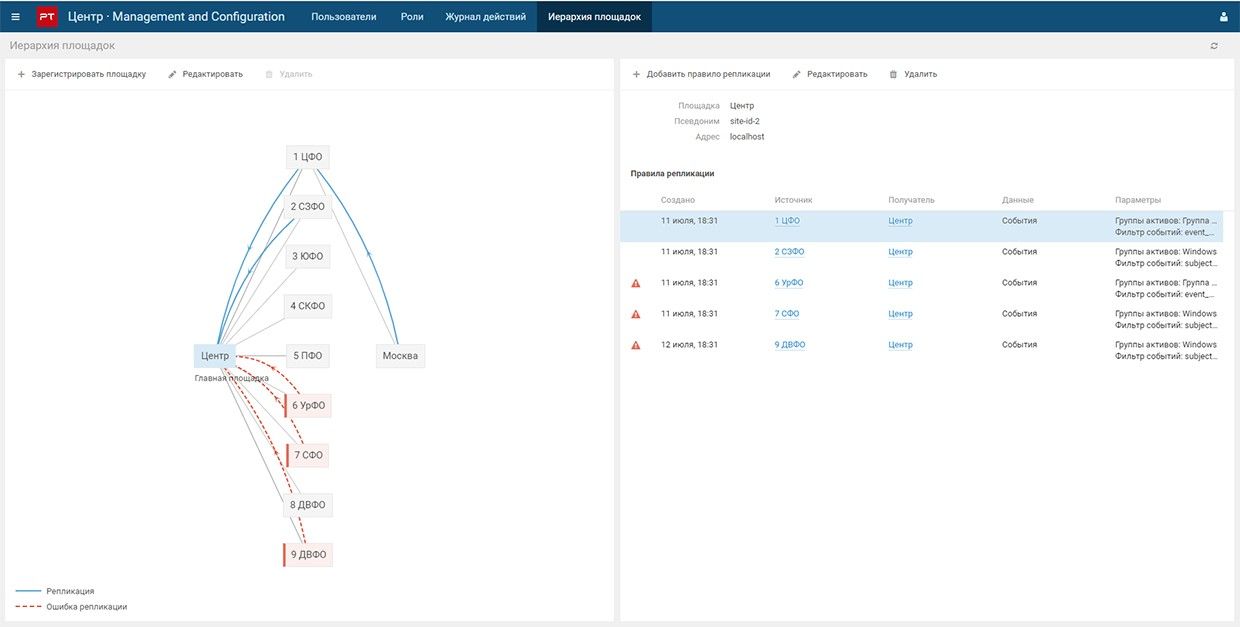
Иерархия площадок
Согласно обзору Anti-Malware.ru, критерием № 1 для российских компаний остается скорость работы и масштабируемость SIEM-системы. MaxPatrol SIEM стабилен в инфраструктурах любого размера и может обрабатывать более 540 000 событий в секунду (EPS) на одном ядре с подключением всех экспертных правил. Гибкая архитектура позволяет покрыть все удаленные филиалы, офисы, облачные ресурсы — и отслеживать состояние ИБ из одного окна.
Обнаружение сложных атак с помощью встроенной экспертизы и машинного обучения
Для обеспечения информационной безопасности компании недостаточно собрать данные со всех доступных источников. Основная ценность SIEM-систем заключается в экспертном контенте, выявляющем инциденты ИБ. С помощью правил, включенных в состав системы, MaxPatrol SIEM обнаруживает любые попытки нарушить киберустойчивость компании. Система содержит около 900 правил корреляции и покрывает 70% всех техник из матрицы MITRE ATT&CK.
С помощью ML-технологий система выявляет сложные целевые атаки, направленные на обход правил корреляции.
MaxPatrol SIEM позволяет:
- создавать правила корреляции, в том числе с помощью конструктора;
- настраивать правила корреляции под особенности инфраструктуры;
- использовать автоматическую фильтрацию по белым спискам (whitelisting) для исключения ложных срабатываний.
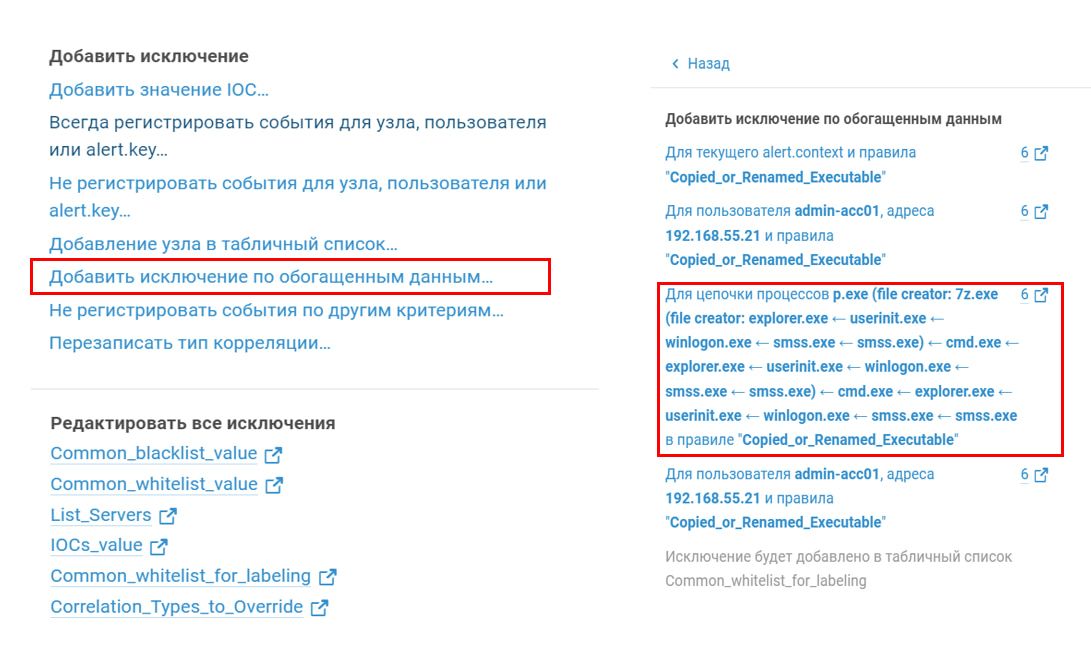
Расширенный whitelisting
Валидация инцидентов ИБ с помощью ML-помощника
Чтобы избежать чрезмерного количества ложных срабатываний, зачастую используют белые списки. В то же время без дополнительного подтверждения вердикта повышается риск пропустить реальный инцидент. В MaxPatrol SIEM валидировать решение оператора по инциденту помогает ML-помощник BAD (Behavioral Anomaly Detection). Это система second opinion, повышающая эффективность обнаружения атак за счет альтернативного метода анализа событий и оценки достоверности каждой сработки по 100-балльной шкале. Сейчас BAD содержит около 30 моделей машинного обучения, на основе которых выявляются подозрительные события. Экспертные правила, также входящие в состав подсистемы, снижают риск получения некорректных результатов.
Ускоренное расследование инцидента и реагирование из единого окна
Часто требуется реагировать на инцидент незамедлительно. Например, остановить распространение шифровальщика, проникшего в один из сегментов сети. MaxPatrol SIEM, работая в связке с MaxPatrol EDR, помогает провести расследование инцидента ИБ и оперативно отреагировать на него. С помощью правил обогащения аналитик SOC может, не запрашивая дополнительных данных, подтвердить большинство инцидентов — и получить заранее неизвестные динамические данные, которые формируются в процессе развития атаки.
Пользователь MaxPatrol SIEM при валидации и расследовании инцидентов может:
- обращаться к сторонним системам и сервисам прямо из карточки события, в том числе проверять трафик в PT NAD, файлы в PT Sandbox и реагировать на событие с помощью MaxPatrol EDR;
- использовать в работе расширения, предложенные сообществом;
- кастомизировать карточку события под свои запросы — настраивать удобный набор визуализируемых полей с детализацией PDQL-фильтра;
- проверять гипотезы путем просмотра связанных корреляционных событий.
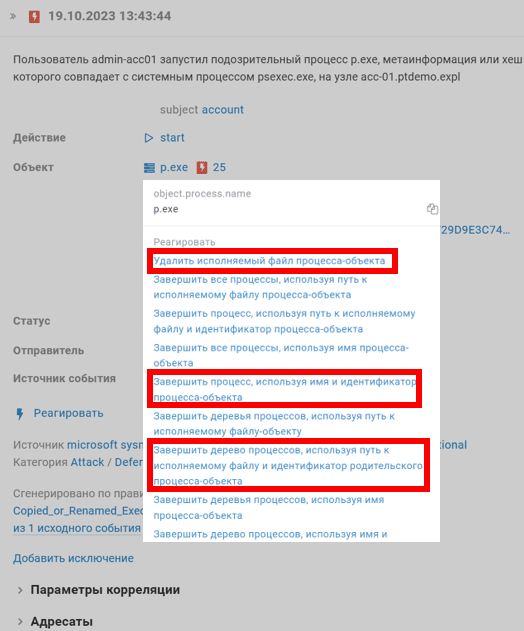
Реагирование из карточки события
Комьюнити и независимые разработки
Представленные в каталоге разработки для MaxPatrol SIEM расширяют возможности продукта и упрощают решение самых разных задач.
Обучение по продукту
Positive education — центр обучения по кибербезопасности Positive Technologies
Отзывы
MaxPatrol Security Information and Event Management выявляет инциденты ИБ, ведущие к реализации недопустимых событий, и попытки нарушения киберустойчивости компании.
На старте сотрудничества мы предъявили высокие требования как к производительности и стабильности работы решения, так и к его функциональным возможностям. Команда Positive Technologies серьезно доработала MaxPatrol SIEM, и сегодня продукт позволяет нам решать самые сложные задачи по мониторингу и выявлению кибератак.
Читать историю успеха
MaxPatrol SIEM соответствует требованиям регуляторов
Федеральным законам № 152-ФЗ, 161-ФЗ, приказам ФСТЭК № 17, 21 и 31, СТО БР ИББС и РС БР ИББС-2.5—2014, а также международному стандарту PCI DSS. Продукт сертифицирован ФСТЭК и Минобороны России и входит в реестр отечественного ПО.
Материалы
Описание продукта
Лицензии и сертификаты
Истории успеха
Исследования
White Papers
Видео
MaxPatrol SIEM 8.2. Don't Do It Yourself
Онлайн-запуск версии MaxPatrol SIEM 8.2, которая вышла в июне 2024 года. На вебинаре рассказали про все фичи обновленной системы: мониторинг источников 2.0, обновления BAD и новые возможности СУБД LogSpace.
Как расследовать инциденты с помощью MaxPatrol SIEM быстро, эффективно, качественно
RuTube
Как расследовать инциденты с помощью MaxPatrol SIEM быстро, эффективно, качественно
Эффективные механизмы обработки исключений для инцидентов ИБ
RuTube
Эффективные механизмы обработки исключений для инцидентов ИБ
Как соответствовать требованиям ГОСТ Р 57580.1–2017 с SIEM-системой
RuTube
Как соответствовать требованиям ГОСТ Р 57580.1–2017 с SIEM-системой
По следам The Standoff: расследуем успешные атаки на город
RuTube
По следам The Standoff: расследуем успешные атаки на город
Контроль актуальности данных об активах в MaxPatrol SIEM 6.1
RuTube
Контроль актуальности данных об активах в MaxPatrol SIEM 6.1
MaxPatrol SIEM 6.1: фильтрация активов по времени
RuTube
MaxPatrol SIEM 6.1: фильтрация активов по времени
Быстрое исключение повторных ложных срабатываний в MaxPatrol SIEM
RuTube
Быстрое исключение повторных ложных срабатываний в MaxPatrol SIEM
Кастомизации в названии полей событий и активов в MaxPatrol SIEM
RuTube
Кастомизации в названии полей событий и активов в MaxPatrol SIEM
Работа с сырыми событиями в интерфейсе MaxPatrol SIEM
RuTube
Работа с сырыми событиями в интерфейсе MaxPatrol SIEM
Управление ролями пользователей в MaxPatrol SIEM
RuTube
Управление ролями пользователей в MaxPatrol SIEM
Тест-драйв — удобная альтернатива «пилоту»
Мы создали новый способ тестирования средств защиты — минимум времени и максимум эффективности всего за три шага. Смотрите подробнее в нашем видео.
Остались вопросы?
Заполните форму и наши специалисты свяжутся с вами в ближайшее время