Вовремя обнаруживает угрозы и сложные целевые атаки внутри сети, помогает провести экспертное расследование по копии сетевого трафика.
Система класса NTA/NDR

Вовремя обнаруживает угрозы и сложные целевые атаки внутри сети, помогает провести экспертное расследование по копии сетевого трафика.
Система класса NTA/NDR
Новости про обновления, анонсы продуктовых вебинаров и лончей
После проникновения в сеть злоумышленник тщательно маскируется: использует легитимные инструменты, шифрование, VPN-туннели и мессенджеры.
Его действия не отличаются от работы обычных сотрудников. При этом сеть остается самым полным источником знаний — в трафике видно все. PT NAD создан для того, чтобы читать эту картину с помощью поведенческого анализа и выявлять скрытую активность.

Сотни уведомлений есть, но полной картины происходящего в сети — нет. PT NAD автоматически визуализирует полную цепочку атаки и предоставляет необходимый контекст для расследования
Поведенческий анализ сетевого трафика позволяет увидеть зашифрованный трафик, VPN-протоколы, мессенджеры и туннели, которые скрывают связь с командными серверами и кражу данных
Есть признаки компрометации, но неясно, как далеко продвинулся злоумышленник в сети.
PT NAD восстанавливает весь путь атаки внутри сети
Появились новые признаки угрозы — PT NAD сможет сам проверить наличие индикаторов компрометации по историческому сетевому трафику или позволит вам вручную проверить гипотезу об инциденте
В сетевом трафике видно бесконтрольное использование удаленного доступа, открытых протоколов и прокси.
Нужна автоматическая детекция нарушений политик
PT Network Attack Discovery (PT NAD) – система поведенческого анализа сетевого трафика для обнаружения скрытых кибератак, относится к классу NTA/NDR. Точно выявляет действия злоумышленников в сети, упрощает расследование инцидентов и помогает в проактивном поиске угроз. PT NAD знает, что искать.
PT NAD успешно выявляет попытки эксплуатации уязвимостей, определяет инструменты злоумышленника для перемещения по сети и хакерские утилиты. Подробно анализирует зашифрованный трафик: находит в нем аномалии и попытки коммуникации с командными центрами атакующих.

PT NAD обнаруживает попытки злоумышленников расширить присутствие в инфраструктуре, провести разведку, удалённо выполнить команды, атаковать Active Directory и Kerberos
Как только в базе знаний PT NAD появляются данные о новых киберугрозах, запускается ретроспективный анализ трафика. Обнаружить скрытое присутствие злоумышленника можно максимально быстро
База знаний Positive Technologies регулярно пополняется информацией о новых уязвимостях, в том числе о тех, которым еще не присвоены CVE, а PT NAD может оперативно выявить попытки их эксплуатации
PT NAD помогает отслеживать словарные пароли, передачу учетных данных в незашифрованном виде, использование VPN-туннелей, Tor, прокси-серверов, утилит для удаленного доступа, мессенджеров — всего того, что, как правило, запрещено политикой ИБ в крупных компаниях
Глубокий анализ трафика позволяет находить следы злоумышленника даже при использовании шифрованных протоколов
PT ESC расследует сложные аттаки, постоянно изучает новые угрозы и следит за деятельностью хакерских группировок. На основе этих знаний эксперты создают правила для PT NAD
PT NAD определяет ВПО по его сетевой активности. Это важно для локализации угрозы, поскольку вредоносные программы легко сделать незаметными для антивирусных систем
PT NAD определяет более 100 сетевых протоколов и 9 протоколов туннелирования, DNS-, HTTP-, SMTP- и ICMP-туннели, которые атакующие используют для кражи данных, связи с командным сервером и сокрытия активности. Продукт разбирает 35 самых популярных протоколов до уровня L7
С помощью технологий машинного обучения PT NAD распознает доменные имена, созданные при помощи алгоритмов генерации доменов (DGA). Это помогает выявить вредоносное ПО, которое использует подобные домены для поддержания связи с командным сервером
Команда PT ESC расследует сложные атаки, постоянно изучает новые угрозы и следит за деятельностью хакерских группировок. На основе этих знаний эксперты создают правила и для PT NAD
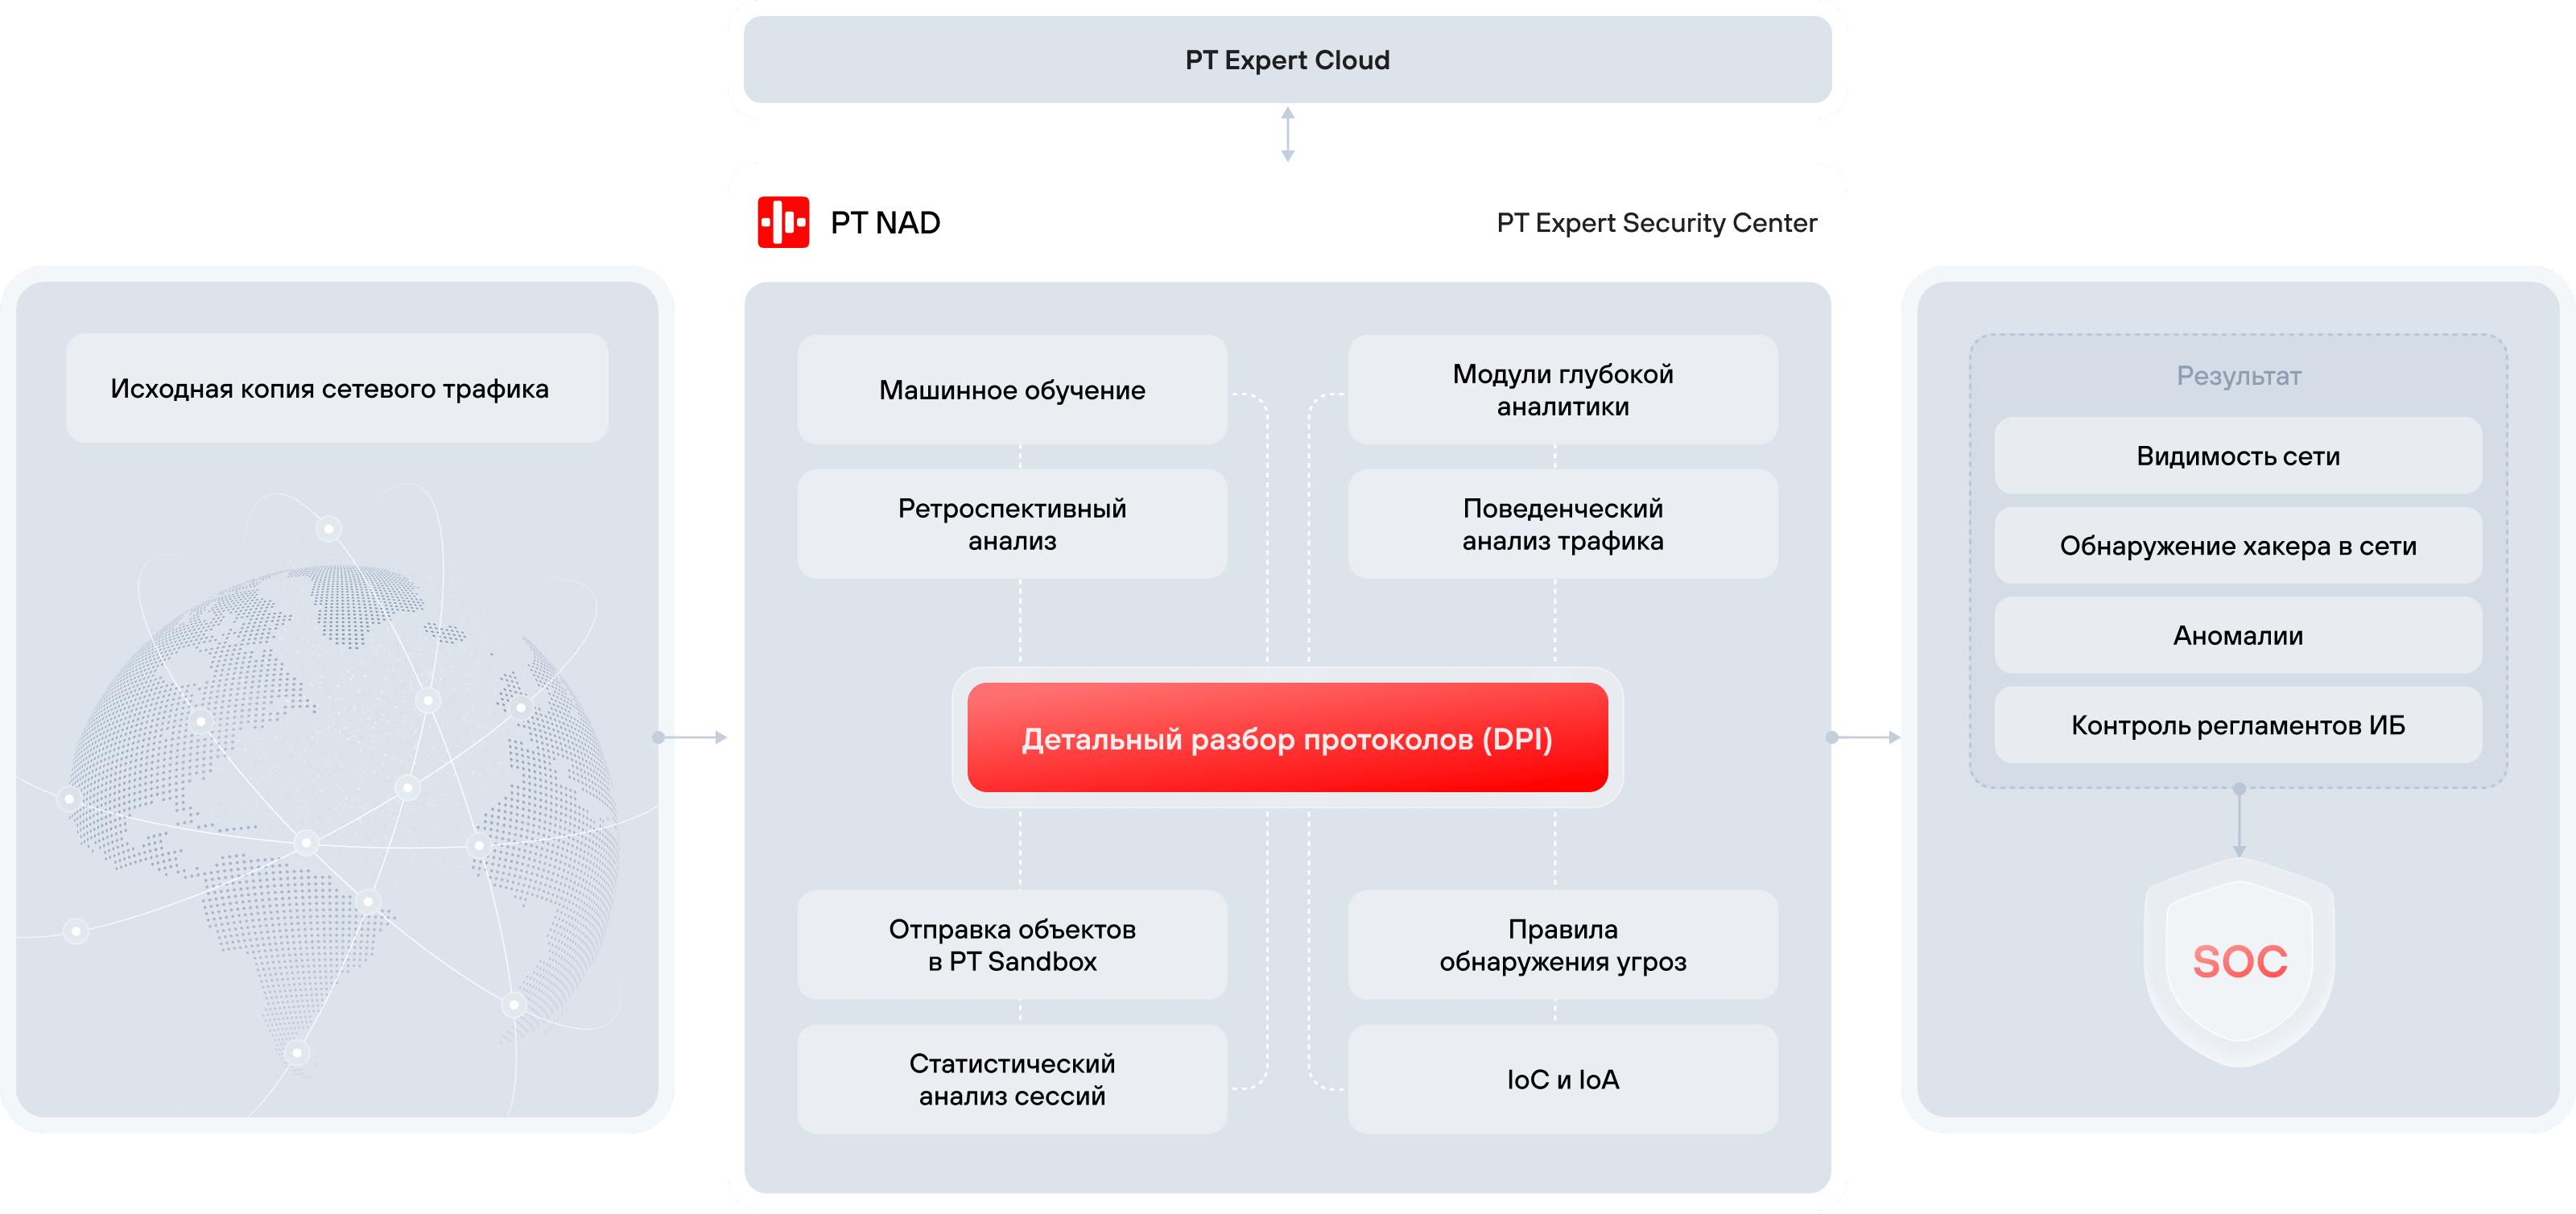
PT NAD обнаруживает сложные атаки во внутренней сети с помощью поведенческого анализа и самообучающихся ML‑модулей. Система профилирует узлы, анализирует сетевые сессии, использует индикаторы компрометации, экспертные правила и ретроспективный анализ, позволяя выявлять аномалии и скрытые угрозы на ранних этапах, включая атаки в шифрованном трафике.
Выявляет 180 техник атакующих, определяет хакерский инструментарий и модифицированное вредоносное ПО. Узнайте, какие угрозы из международной базы знаний MITRE ATT&CK можно обнаружить с помощью PT NAD.

«Благодаря внедрению PT Network Attack Discovery мы получили полезный инструмент для расследования инцидентов, смогли решить проблему контроля вредоносной и злонамеренной активности в сетевом трафике, а также провели подготовку к выполнению требований регулирующих органов».
«PT NAD — полезный инструмент для мониторинга безопасности сети. После внедрения продукта мы почти моментально увидели первые результаты, которые помогли нам снизить риски безопасности и улучшить защищенность инфраструктуры».
«Всего в "Ленте активностей" за время работы PT NAD было зафиксировано 5700 потенциальных угроз, включая 90 высокого уровня опасности. При этом результаты мониторинга сети Генбанка не выявили успешных проникновений в сеть организации. Это доказывает ответственный подход Генбанка в обеспечении информационной безопасности»

Мы создали новый способ тестирования средств защиты — минимум времени и максимум эффективности всего за три шага. Смотрите подробнее в нашем видео.
Узнайте, как настроить и установить PT NAD, проводить расследования атак, минимизировать ложные срабатывания и составлять практичные отчеты. Освойте работу с односерверными и многосерверными системами, улучшайте диагностику и повышайте защищенность.

Внесен в Единый реестр российских программ для электронных вычислительных машин и баз данных 19 сентября 2018 года, регистрационный номер 4710
Права на использование программного изделия PT Network Attack Discovery предоставляются на условиях правообладателя — АО «Позитив Текнолоджиз» по запросу
Заполните форму и наши специалисты свяжутся с вами в ближайшее время