Высокотехнологичное решение для комплексной защиты инфраструктуры гибридного облака. Обеспечивает безопасность разработки программных систем, использующих механизмы контейнерной виртуализации
Все продуктыPT Container Security
PT Container Security
Что такое безопасность контейнеров
Контейнерные технологии, такие как Docker и Kubernetes, — это основа современных процессов DevOps. Безопасность контейнеров подразумевает защиту самих контейнеров, инфраструктуры, в которой они работают, и приложений, работающих в них, во время сборки, развертывания и выполнения. Также важна защита контейнеров на уровне кластера и оркестратора.
Обеспечение безопасности контейнеров — сложная задача, поскольку традиционные средства защиты часто несовместимы с контейнерными средами. С появлением концепции DevSecOps организации осознают важность интеграции безопасности контейнеров на всех этапах жизненного цикла разработки. Кроме того, безопасность контейнеров должна соответствовать существующим в организации политикам и процессам.
Почему безопасность контейнерных сред важна
Контейнеризация стала стандартом де-факто при организации гибридных инфраструктур. Количество проектов и производителей коммерческих платформ на базе контейнеров в России кратно увеличилось за последние 2 года. Хотя средства контейнеризации обладают встроенными инструментами безопасности, однако сложность настройки и ограниченное количество экспертов на рынке остро ставит вопрос организации безопасности контейнеров для компаний из разных индустрий и разных размеров.
*Согласно собственному исследованию Positive Technologies и К2 кибербезопасность в апреле 2025г.
Учитывая потребности российских компаний в повышении эффективности процессов разработки ПО, в цифровой трансформации, а также в усилении информационной безопасности, эксперты компании Positive Technologies разработали PT Container Security. Этот продукт предназначен для защиты IT-инфраструктуры компаний, которые используют технологии контейнерной виртуализации. Продукт обеспечивает безопасность контейнеров на всех этапах жизненного цикла программных продуктов из коробки за счёт встроенной и постоянно обновляемой экспертизы по обеспечению информационной безопасности, соответствующей как лучшим отраслевым стандартам, так собственным исследованиям безопасности Positive Tecnologies.
Сценарии использования
Преимущества
Политики PT Container Security можно гибко конфигурировать и включать туда проверки различных типов, таких как:
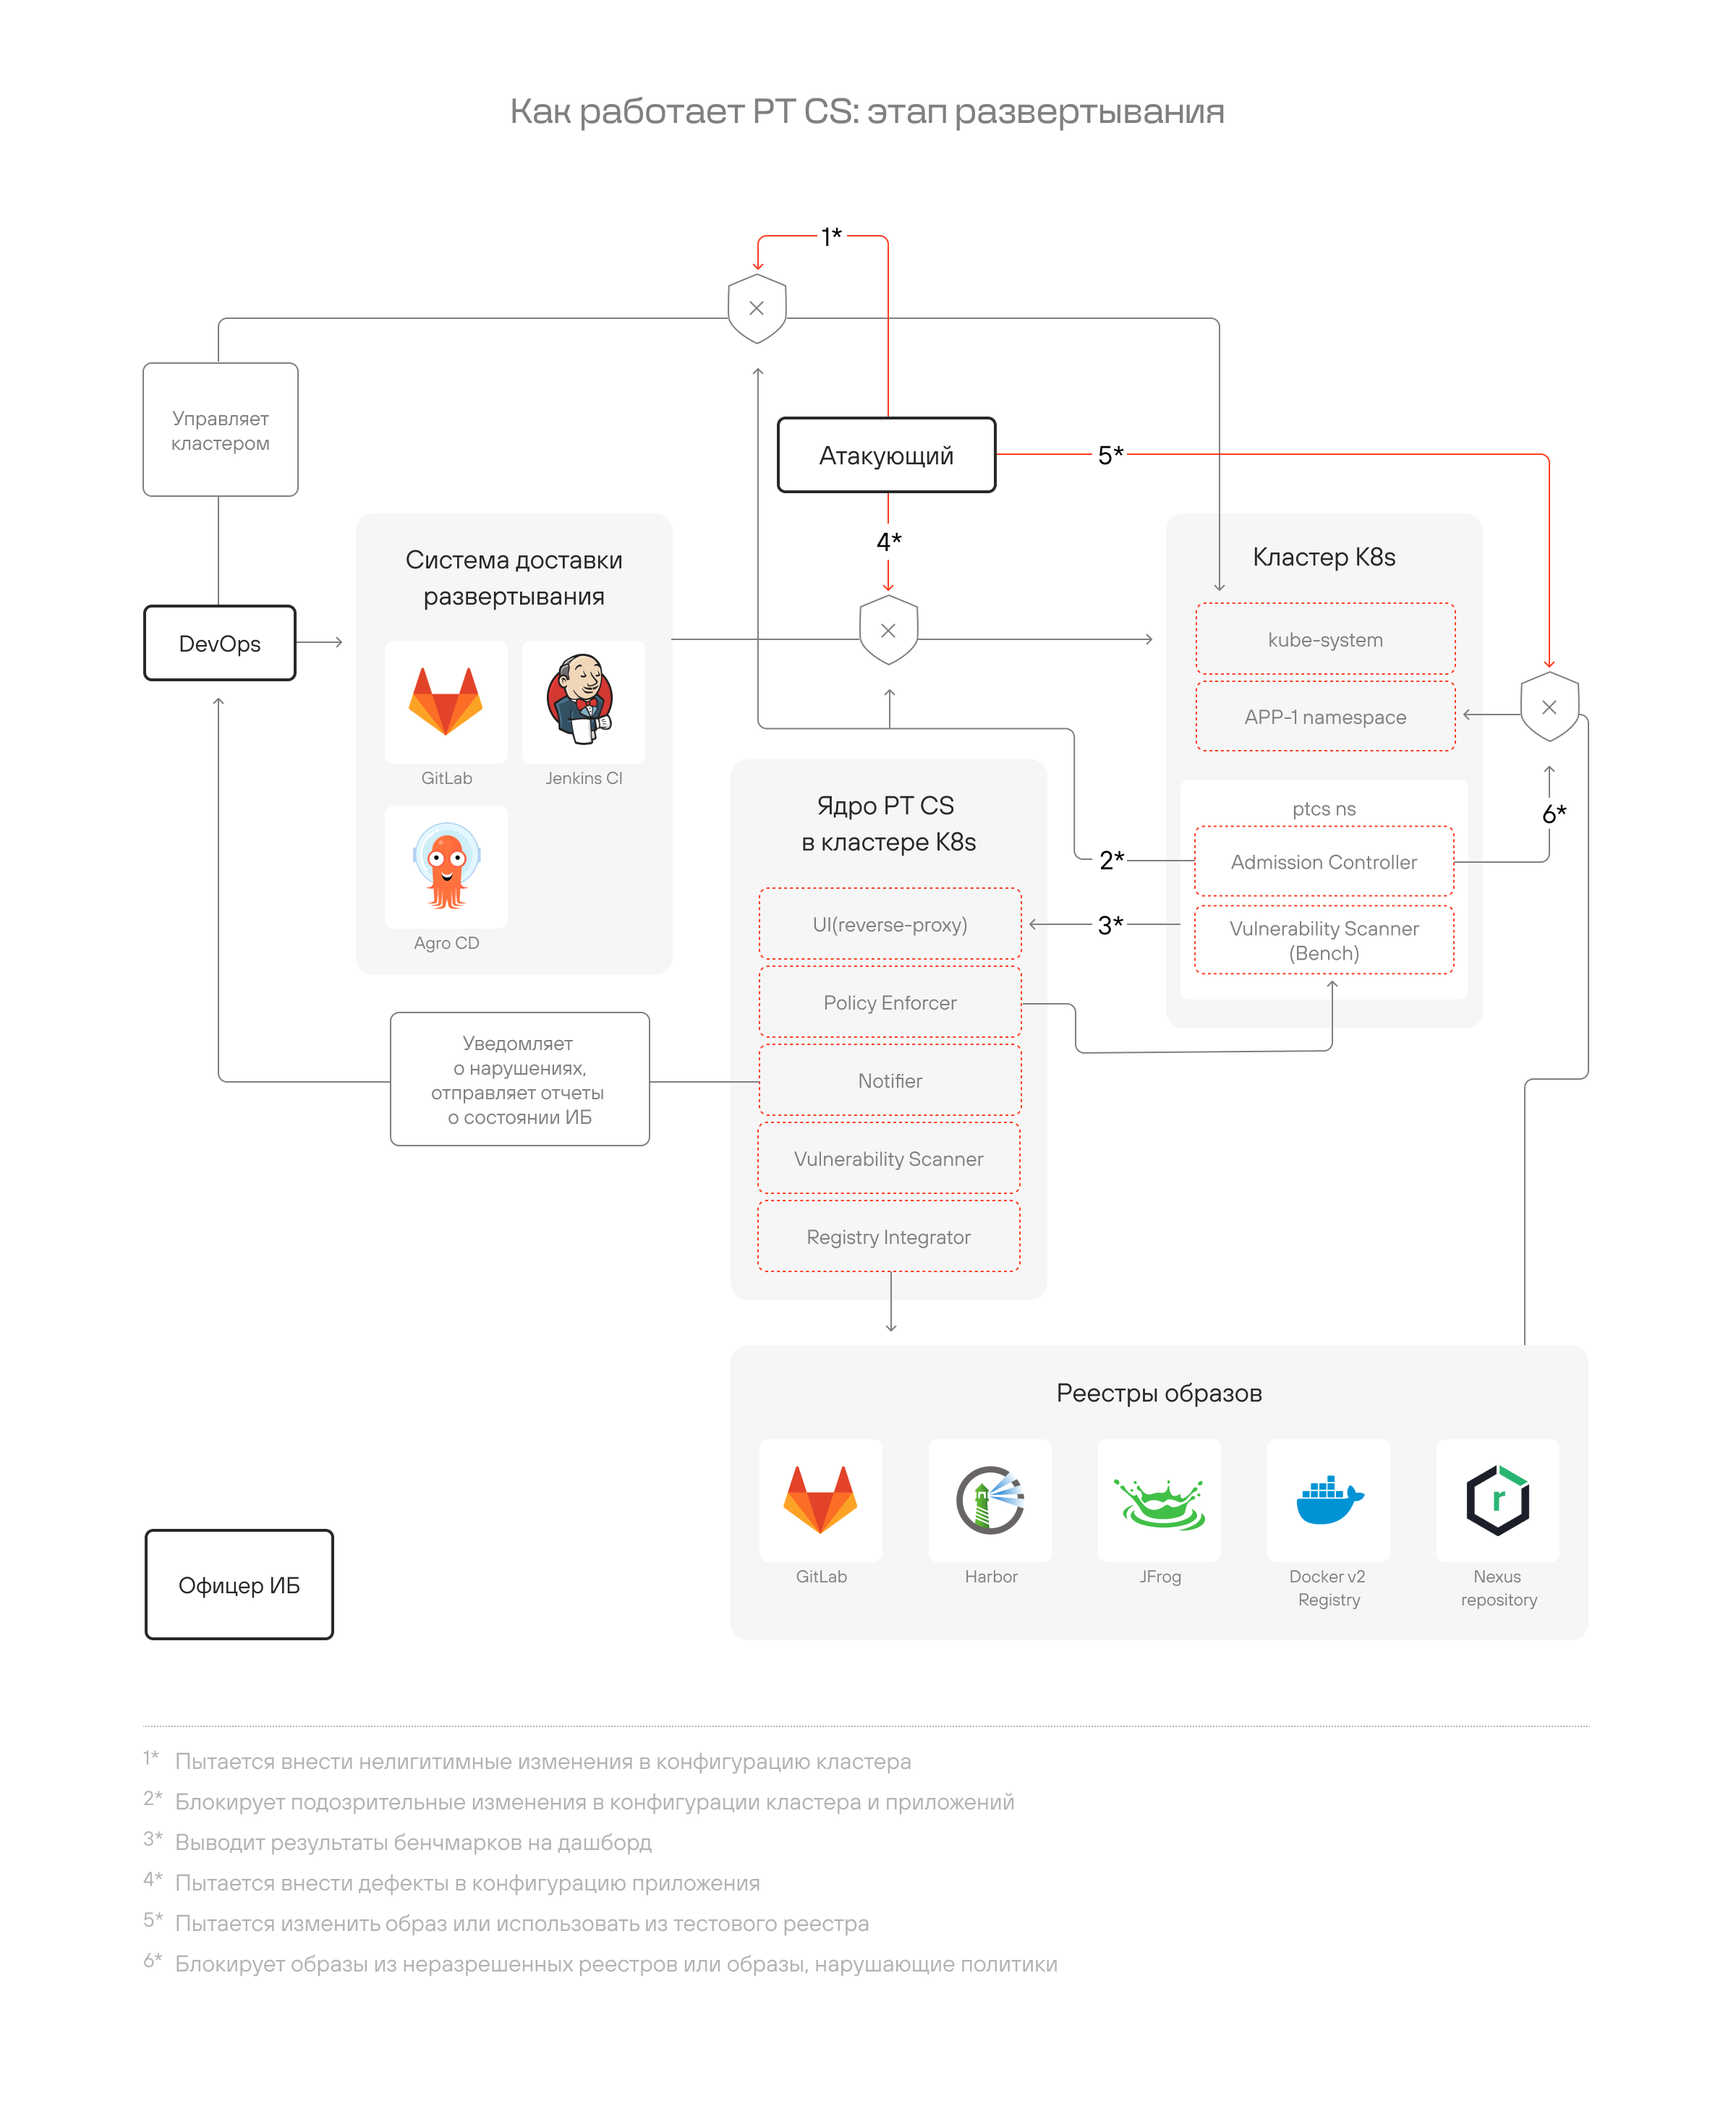
- Admission controlling. Это процесс автоматической проверки ресурсов, генерируемых в Kubernetes, перед их созданием. Он позволяет администраторам контролировать доступ к кластеру и управлять им до того, как приложения начнут работу на узлах. Администраторы могут использовать admission controllers для определения правил доступа к кластеру, например проверять наличие необходимых метаданных или сертификатов, ограничивать доступ по IP-адресу, предотвращать создание объектов с незаданными параметрами.
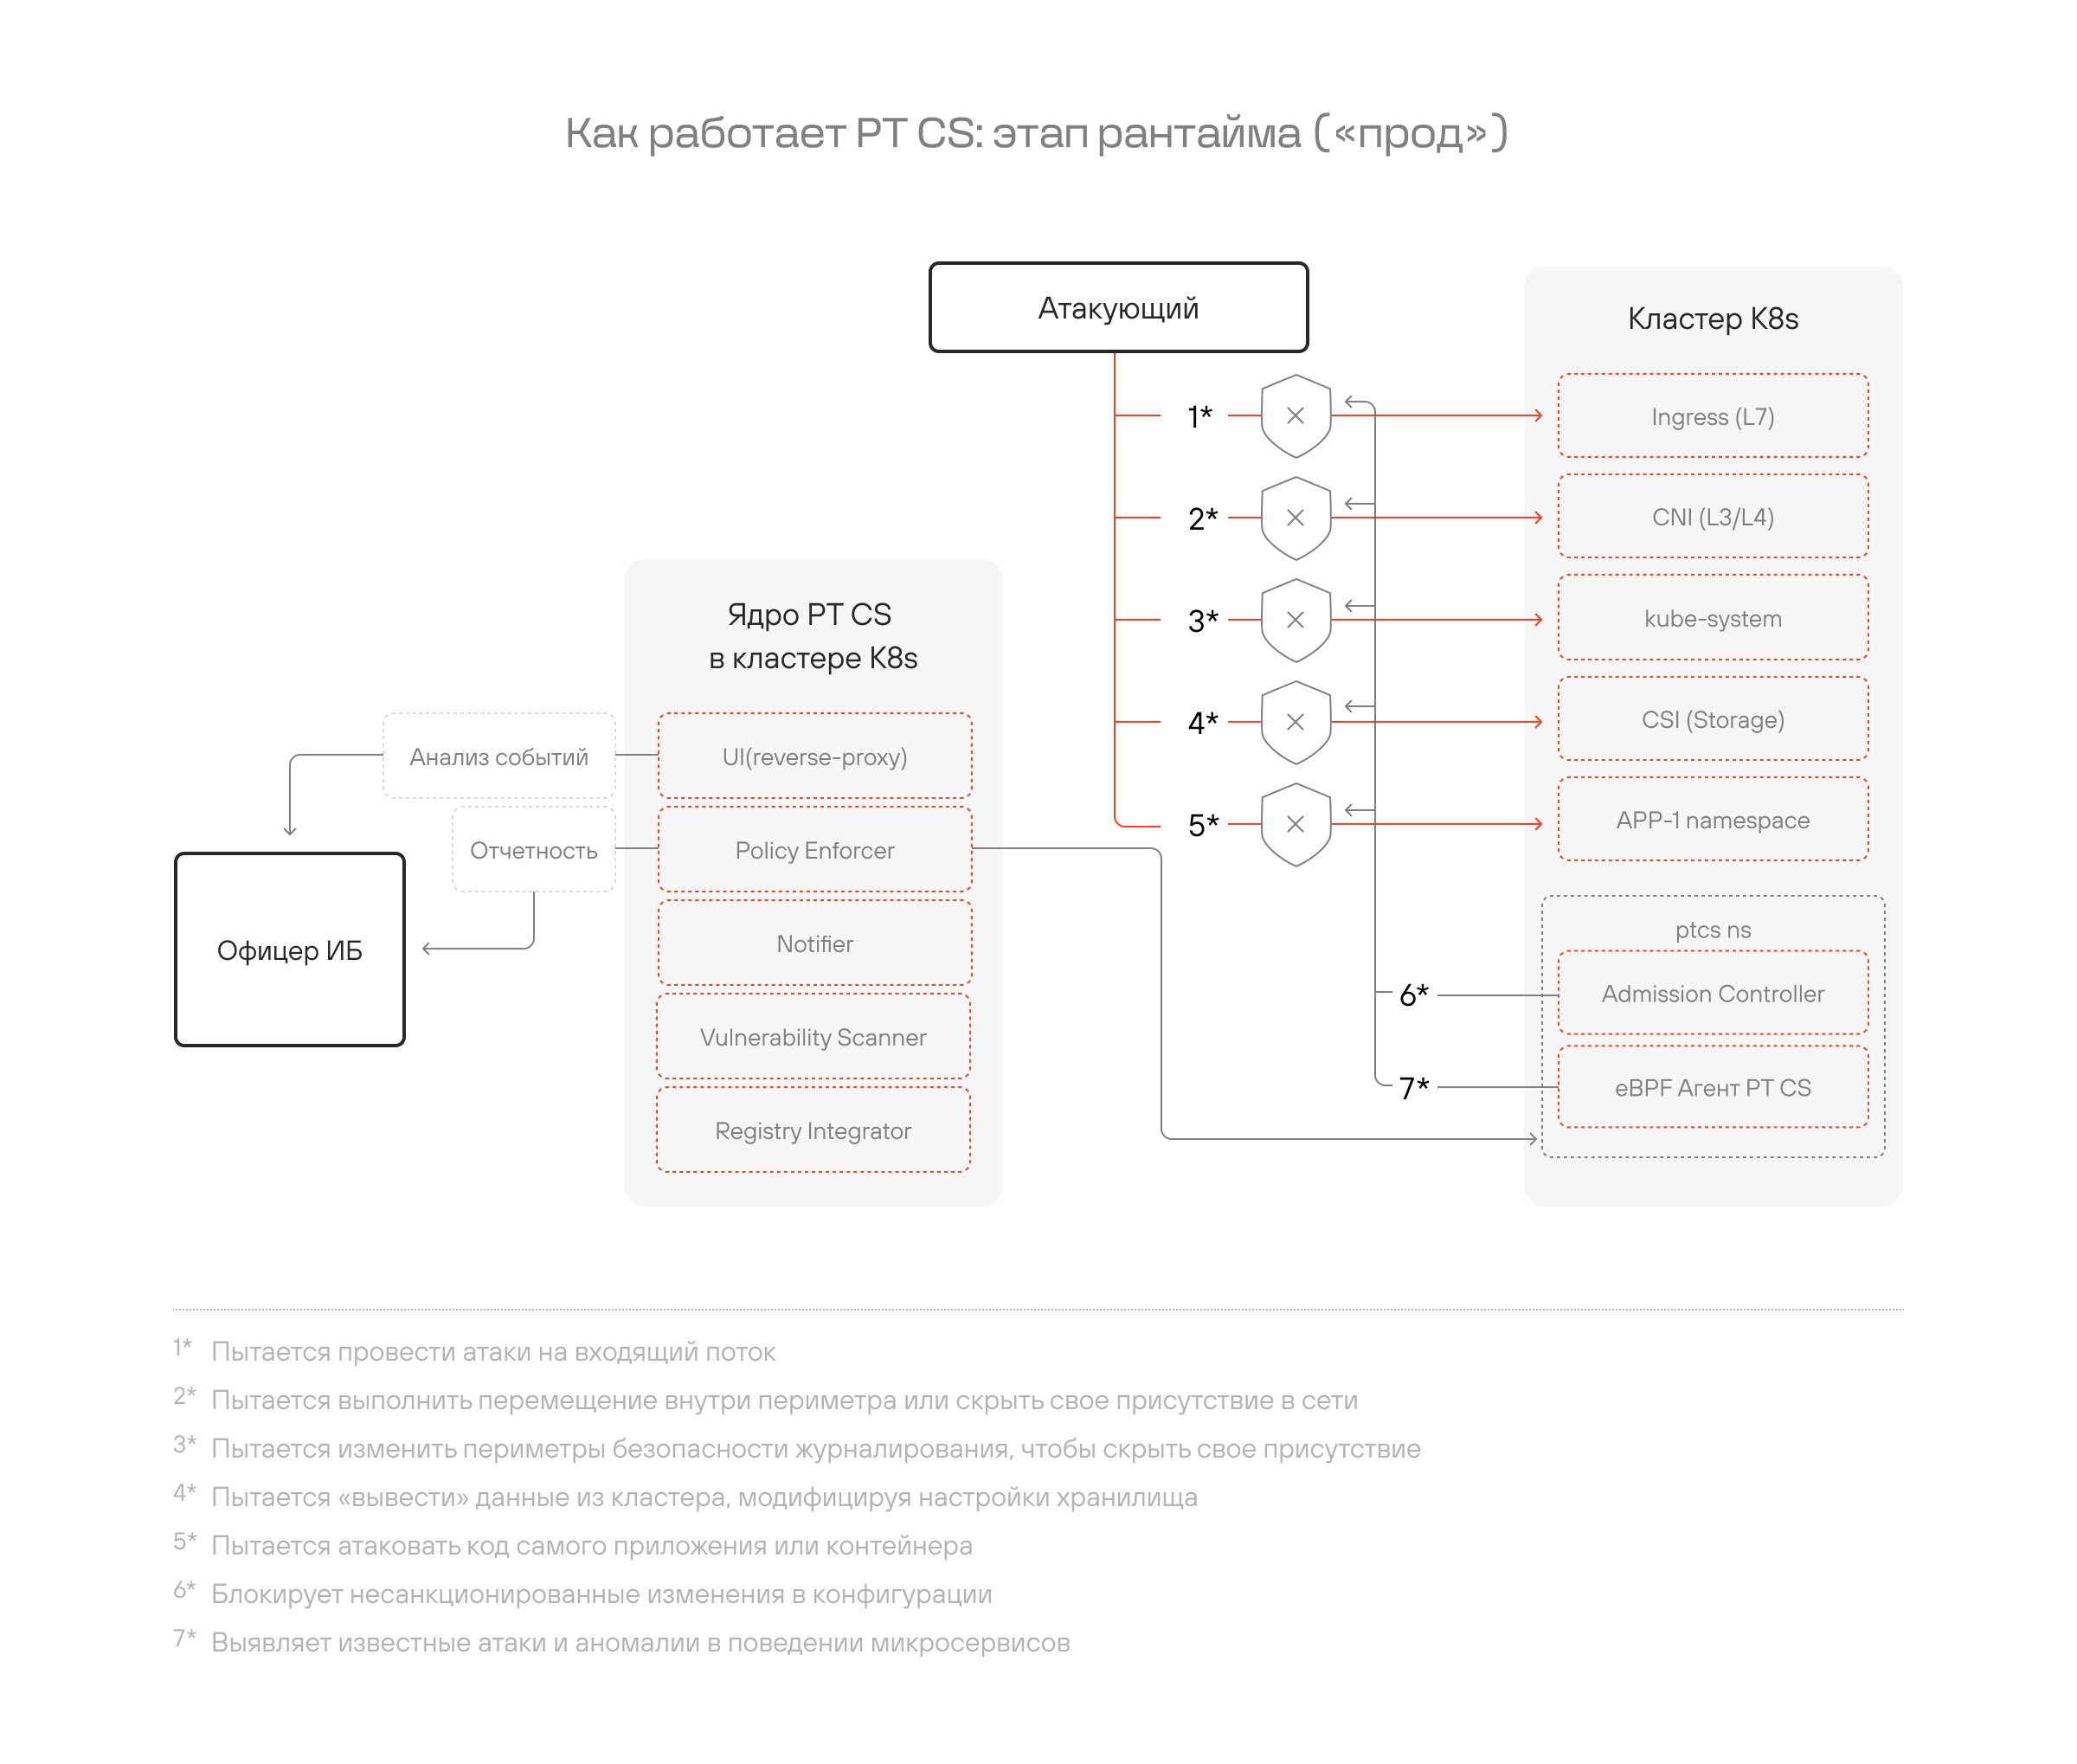
- Runtime security. Безопасность во время выполнения обеспечивает активную защиту ваших контейнеров при их работе. Идея состоит в том, чтобы обнаружить и предотвратить вредоносную активность в контейнерах. Осуществляется на базе технологии Extended Berkeley Packet Filter (eBPF), позволяющей запускать программный код в изолированной виртуальной машине внутри ядра Linux.
- Проверки образов и конфигураций.
Карта кластера

Какие задачи клиентов решает PT Container Security
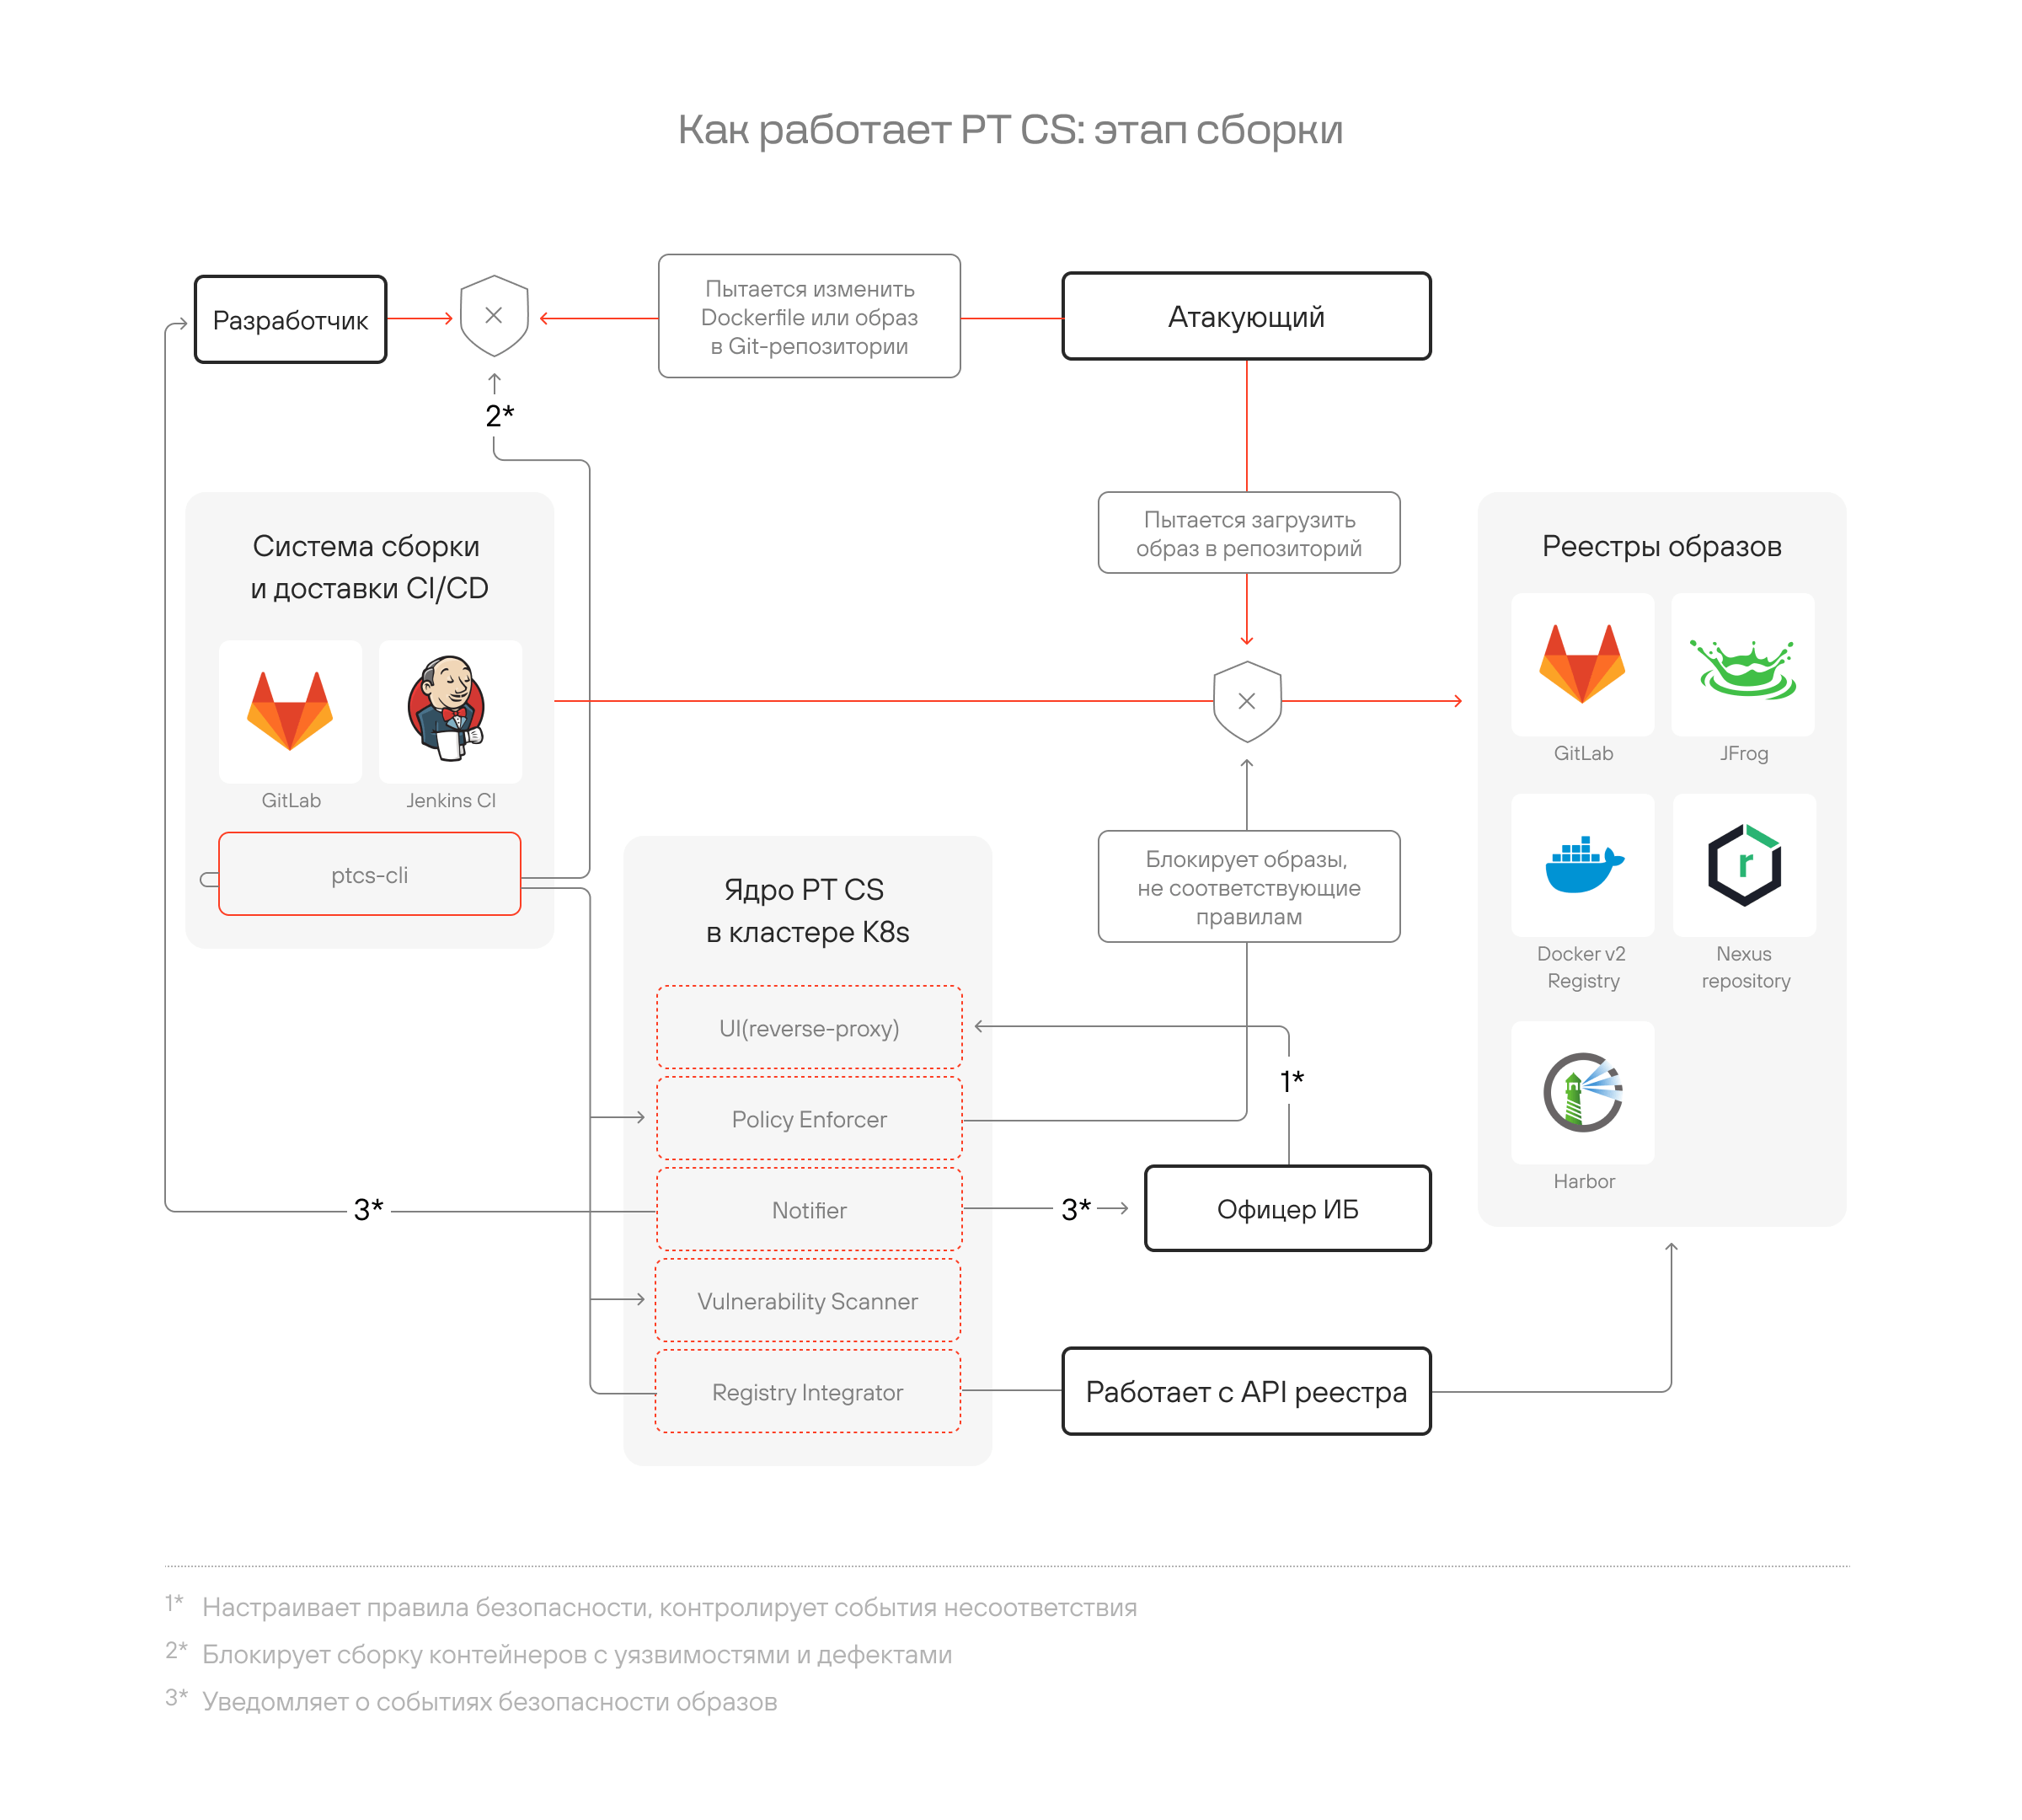
Автоматизация управления уязвимостями и дефектами в конфигурации образов и контейнеров на этапе сборки, развертывания и промышленной эксплуатации
Автоматизация управления безопасностью конфигурации кластера Kubernetes
Автоматизация мониторинга и реагирования на инциденты ИБ в рантайме контейнеров
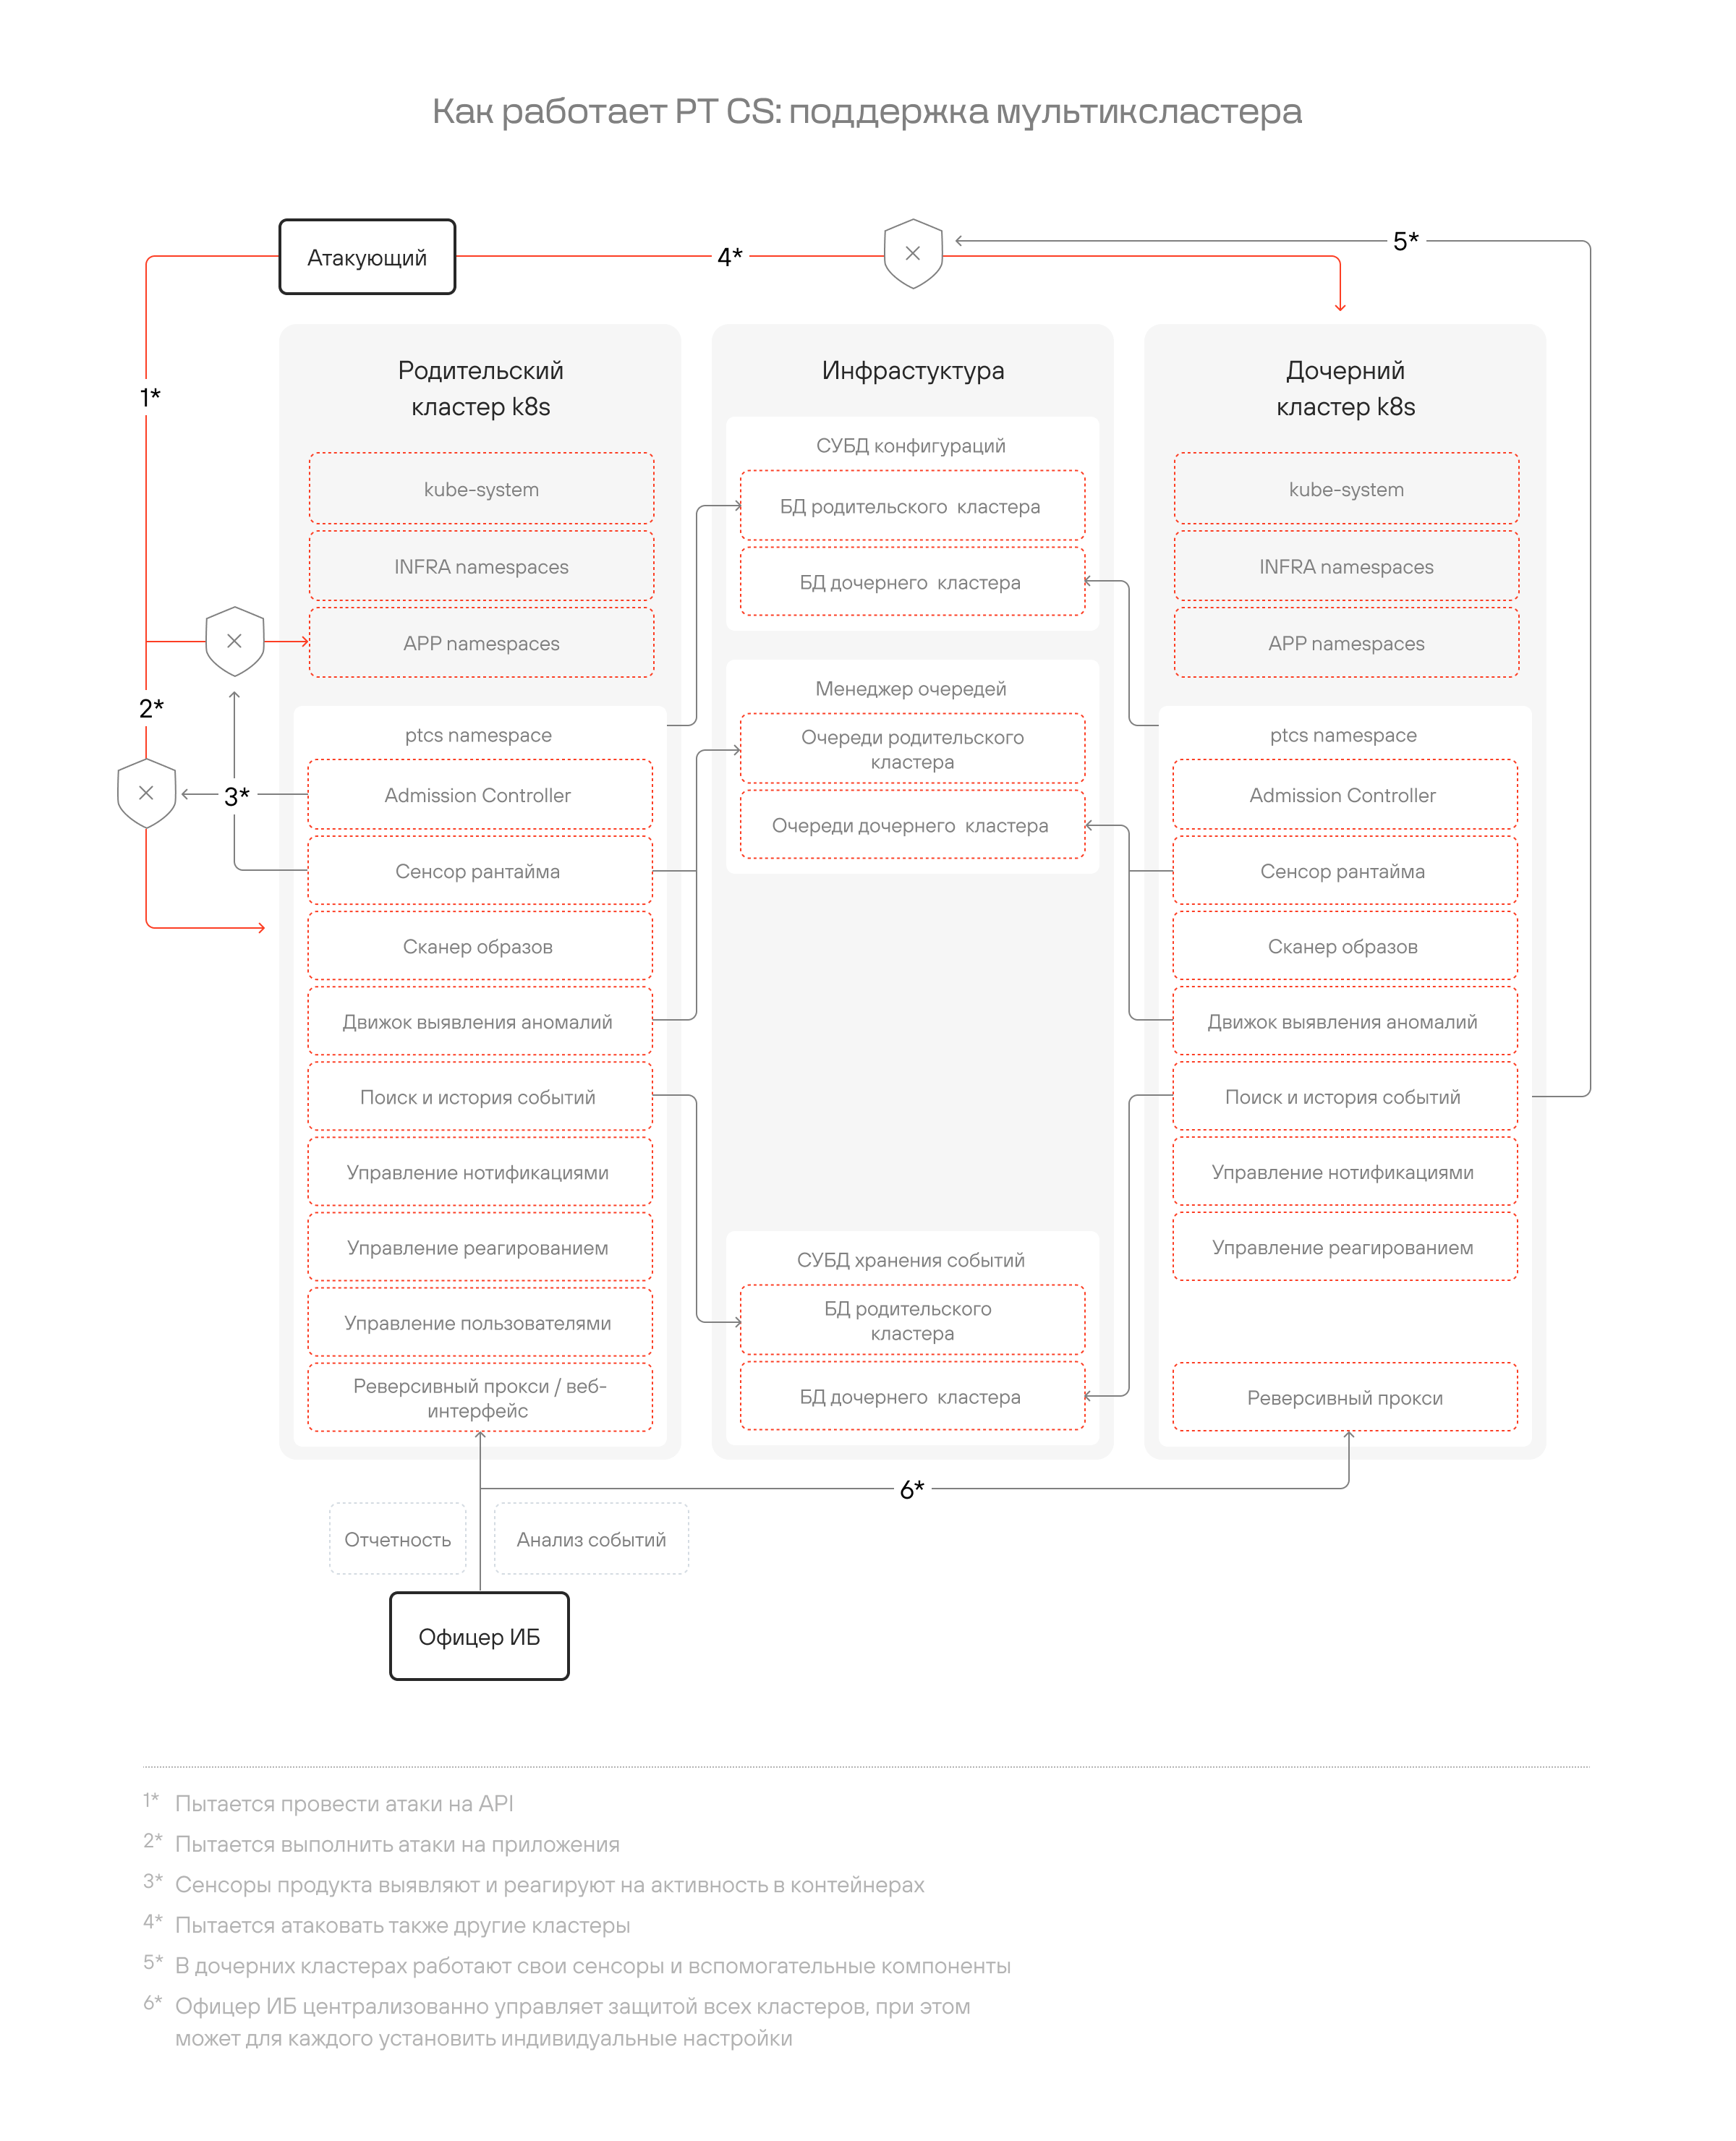
Как работает поддержка мультикластеров
Как измерить эффективность
Если вы еще не приняли решение об инвестициях в средство по обеспечению безопасности контейнерных сред, то вам стоит учесть следующие метрики:
- Сокращение времени устранения дефектов (time to patch).
- Снижение количества обращений с ошибками (количество заявок о дефектах или количество уязвимостей), которое позволяет снизить количество ресурсов, затрачиваемых на техническую поддержку.
- Снижение количества уязвимостей в рантайме (промышленная среда), которое позволяет минимизировать риски, связанные с тем, что ошибки, внесенные в инфраструктуру, не были исправлены вовремя.
- Минимизация числа неуспешных сборок проектов при continuous integration.
- Снижение ошибок приоритизации уязвимостей или дефектов.
Условия приобретения
Права на использование программного изделия Positive Technologies Container Security предоставляются на условиях правообладателя — АО «Позитив Текнолоджиз» по запросу. Контактная информация↗
Остались вопросы?
Заполните форму и наши специалисты свяжутся с вами в ближайшее время