Повышение надежности ИТ-инфраструктуры через анализ и улучшение конфигураций ее компонентов

ХардкорИТ
Проблематика
ИТ-инфраструктура неустойчива к кибератакам.
ИТ-инфраструктура организаций сложна и включает широкий спектр программных и аппаратных компонентов.
Каждый отдельный компонент имеет свои параметры, зависимости и версии. Для непрерывной работы такой компонент требует координации и совместных усилий со стороны как ИТ, так и ИБ. Некорректная или несвоевременная настройка компонентов ведет к появлению уязвимостей.
Уязвимости становятся потенциальным вектором атаки и могут привести к реализации недопустимых событий.
Примеры недопустимых событий
Решение
ХардкорИТ — это методология определения путей и времени атаки хакера методом анализа ИТ-инфраструктуры. Она помогает оценить киберустойчивость организации перед атаками, нацеленными на причинение недопустимого ущерба.
Предоставляемые услуги, основанные на методологии ХардкорИТ, включающие разные этапы и имеющие свои особенности:
Анализ конфигурации компонентов ИТ‑инфраструктуры
Выявление недостатков в конфигурациях и подготовка рекомендаций по их устранению
Анализ конфигураций
Анализ конфигураций компонентов ИТ-инфраструктуры включает оценку состояния используемого программного и аппаратного обеспечения, а также выявление недостатков и подготовку рекомендаций по их устранению.
Сбор информации
- Сбор полной информации о программных, аппаратных и сетевых компонентах ИТ-инфраструктуры
- Определение значимости отдельных компонентов для бизнеса
- Сбор детальной информации о параметрах компонентов
Анализ конфигураций
- Формирование перечня зон, в которых возможно улучшить защищенность и устранить недостатки конфигурации
- Формирование рекомендаций, учитывающих лучшие практики, стандарты, сведения от поставщиков компонентов ИТ-инфраструктуры
- Сбор детальной информации о параметрах компонентов
Подготовка результатов
- Отчет о проведенном анализе
- Рекомендации по харденингу
- Маршрутная карта повышения уровня защищенности
Моделирование кибератак
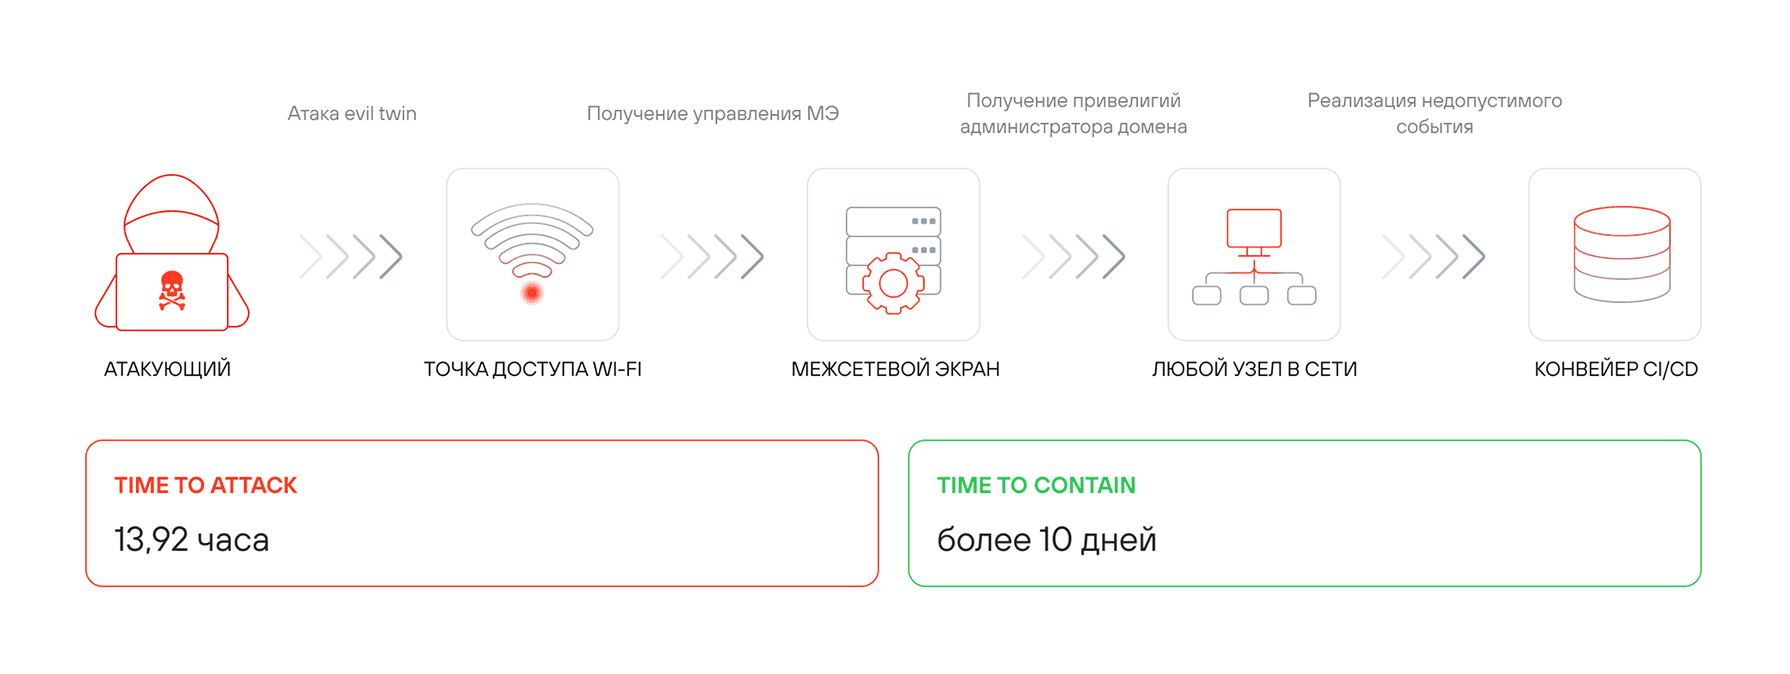
Моделирование кибератак в рамках методологии ХардкорИТ — это возможность не только проанализировать конфигурации, но и воспроизвести поведение злоумышленников в ИТ-инфраструктуре, определить потенциальные сценарии реализации недопустимых событий (НС), а также приоритизировать рекомендации по харденингу.
Сбор информации
- Создание цифровой модели ИТ-инфраструктуры на основе проведенного анализа конфигураций
- Моделирование сценариев атак с учетом характеристик потенциального злоумышленника и НС
- Расчет ключевых временных метрик атаки на базе текущих мероприятий по защите ИТ-инфраструктуры
Подготовка к трансформации
Подготовка программы трансформации в рамках методологии ХардкорИТ — это возможность не только решить тактические задачи обеспечения ИБ, но и построить результативную безопасность, реализовав комплекс проектов, необходимых для повышения уровня защищенности ИТ-инфраструктуры.
- Формирование портфеля стратегических проектов по трансформации ИТ и ИБ
- Финансовая оценка каждого проекта
- Оценка влияния проектов на уровень киберустойчивости организации
Экспресс-сканирование
Экспресс-сканирование внешнего периметра в рамках методологии ХардкорИТ — это возможность не только проанализировать конфигурации, но и выявить ошибки межсетевого экранирования, несущие угрозу безопасности организации, а также программные уязвимости сетевых служб и приложений в доступных внешнему нарушителю компонентах ИТ-инфраструктуры.
Сбор информации
- Подтверждение клиентом периметра оценки
- Сканирование узлов сетевого периметра
- Анализ защищенности внешних корпоративных веб-приложений методом черного ящика
- Подготовка результатов сканирования
Анализ конфигураций
- Сбор информации о доступных сервисах, версиях используемого ПО, типах операционных систем, уязвимостях
- Анализ путем сверки информации со сведениями в базе уязвимостей и эксплойтов Positive Technologies, а также в иных базах данных
- Подтверждение наличия уязвимостей
Какие компоненты мы анализируем
Компоненты
- Программное обеспечение
Виртуальные серверы и контейнеры, операционные системы, базы данных, электронная почта, бизнес-приложения - Аппаратное обеспечение
Рабочие станции (компьютеры, ноутбуки), мобильные устройства, терминалы, серверы - Сеть
Коммутаторы, маршрутизаторы, беспроводные точки доступа, межсетевые экраны
После определения значимости компонентов для бизнеса детальному анализу подвергаются:
- Ключевые компоненты, воздействие на которые может упростить злоумышленнику перемещение к целевым компонентам
- Целевые компоненты, воздействие на которые может привести к реализации недопустимых событий
Методы
- Интервьюирование
- Анкетирование
- Анализ документации
Дополнительно для эффективного обнаружения недостатков конфигурации отдельных компонентов заказчику могут быть переданы следующие технологии:
- Open-source-инструменты и скрипты
- Инструменты от производителей программного или аппаратного обеспечения
- Скрипты и средства собственной разработки, позволяющие учесть специфику инфраструктуры
Инструменты
Недостатки конфигураций определяются по результатам gap-анализа настроенных параметров и на основании лучших практик по обеспечению кибербезопасности.
В рамках анализа эксперты Positive Technologies могут руководствоваться:
- Индустриальными стандартами, применимыми к вашей отрасли (например, требованиями ФСТЭК России, Росстандарта, PCI SSC)
- рекомендациями поставщиков и производителей программного или аппаратного обеспечения
- внутренней экспертизой Positive Technologies
Результат
По результатам базового анализа конфигураций заказчик получает три основных документа:
- Отчет о проведенном анализе, включающий:
- Краткое описание программных и аппаратных средств в ИТ-инфраструктуре
- Оценку значимости компонентов ИТ-инфраструктуры: какие системы являются целевыми для злоумышленника в рамках реализации выбранных заказчиком недопустимых событий, а какие — промежуточными для получения доступа к целевым
- Матрицу сетевой связности
- Описание параметров компонентов ИТ-инфраструктуры с указанием недостатков и несоответствий стандартам и (или) рекомендациям поставщиков этих компонентов
- Рекомендации по харденингу
- Дорожную карту повышения уровня защищенности
По результатам расширенного и продвинутого анализа заказчик получит отчеты о моделировании атак, о сканировании внешнего периметра и программу кибертрансформации, которые позволят выйти на стратегический уровень обеспечения безопасности инфраструктуры.
Однако даже в рамках базового анализа внедрение рекомендаций и использование дорожной карты позволят существенно повысить общий уровень защищенности ИТ-инфраструктуры от кибератак.
Анализ и проектирование архитектуры безопасности
Выявление недостатков защиты на этапе создания или внедрения ИТ-компонентов и подготовка рекомендаций по построению архитектуры в соответствии с концепцией результативной кибербезопасности.
Проектирование безопасности
Анализ и проектирование архитектуры безопасности — это оценка проектных решений и практик ИБ при создании или интеграции компонентов ИТ-инфраструктуры, а также разработка рекомендаций по внедрению процессов и средств защиты.
Сбор информации
Сбор информации об особенностях ИТ-инфраструктуры и (или) отдельных компонентов, которые подлежат созданию и (или) внедрению
Изучение бизнес-процессов, которые включают использование компонентов ИТ-инфраструктуры
Анализ и проектирование
Выявление потенциальных уязвимостей и недостатков
Анализ безопасности взаимодействия
Подготовка рекомендаций по построению архитектуры безопасности с соблюдением принципов secure by design (secure by default)
Подготовка результатов
Оформление отчета о проведенной оценке и рекомендаций по повышению уровня защищенности
Экспертный поиск и верификация уязвимостей в исходном коде*
Услуга, позволяющая разработчикам сделать свои приложения максимально защищенными, а специалистам по информационной безопасности — повысить уверенность в отсутствии уязвимостей и недокументированных возможностей в используемом ПО
Шаг 1
Передача экспертам Positive Technologies исходного кода для анализа (архив с проектом или отдельные файлы, ссылки на репозитории) или удаленное подключение этих специалистов к PT Application Inspector.
Шаг 2
Загрузка файла с исходным кодом в PT AI и автоматическая проверка кода с использованием статического (SAST), интерактивного (IAST) анализа, анализа сторонних компонентов (SCA), а также динамического анализа (DAST)
Шаг 3
Верификация результатов анализа уязвимостей и недокументированных возможностей командой экспертов Positive Technologies
Шаг 4
Передача результатов экспертного поиска и верификации уязвимостей заказчику в формате:
- PDF-отчета
- Задач для таск-трекера*
* Требуется интеграция с системой заказчика
Методология ХардкорИТ
ХардкорИТ
ХардкорИТ — это методология определения путей и времени атаки хакера, основанная на анализе ИТ-инфраструктуры. Она помогает оценить киберустойчивость организации против атак, нацеленных на причинение серьезного ущерба.
Почему это важно и какие метрики оцениваем
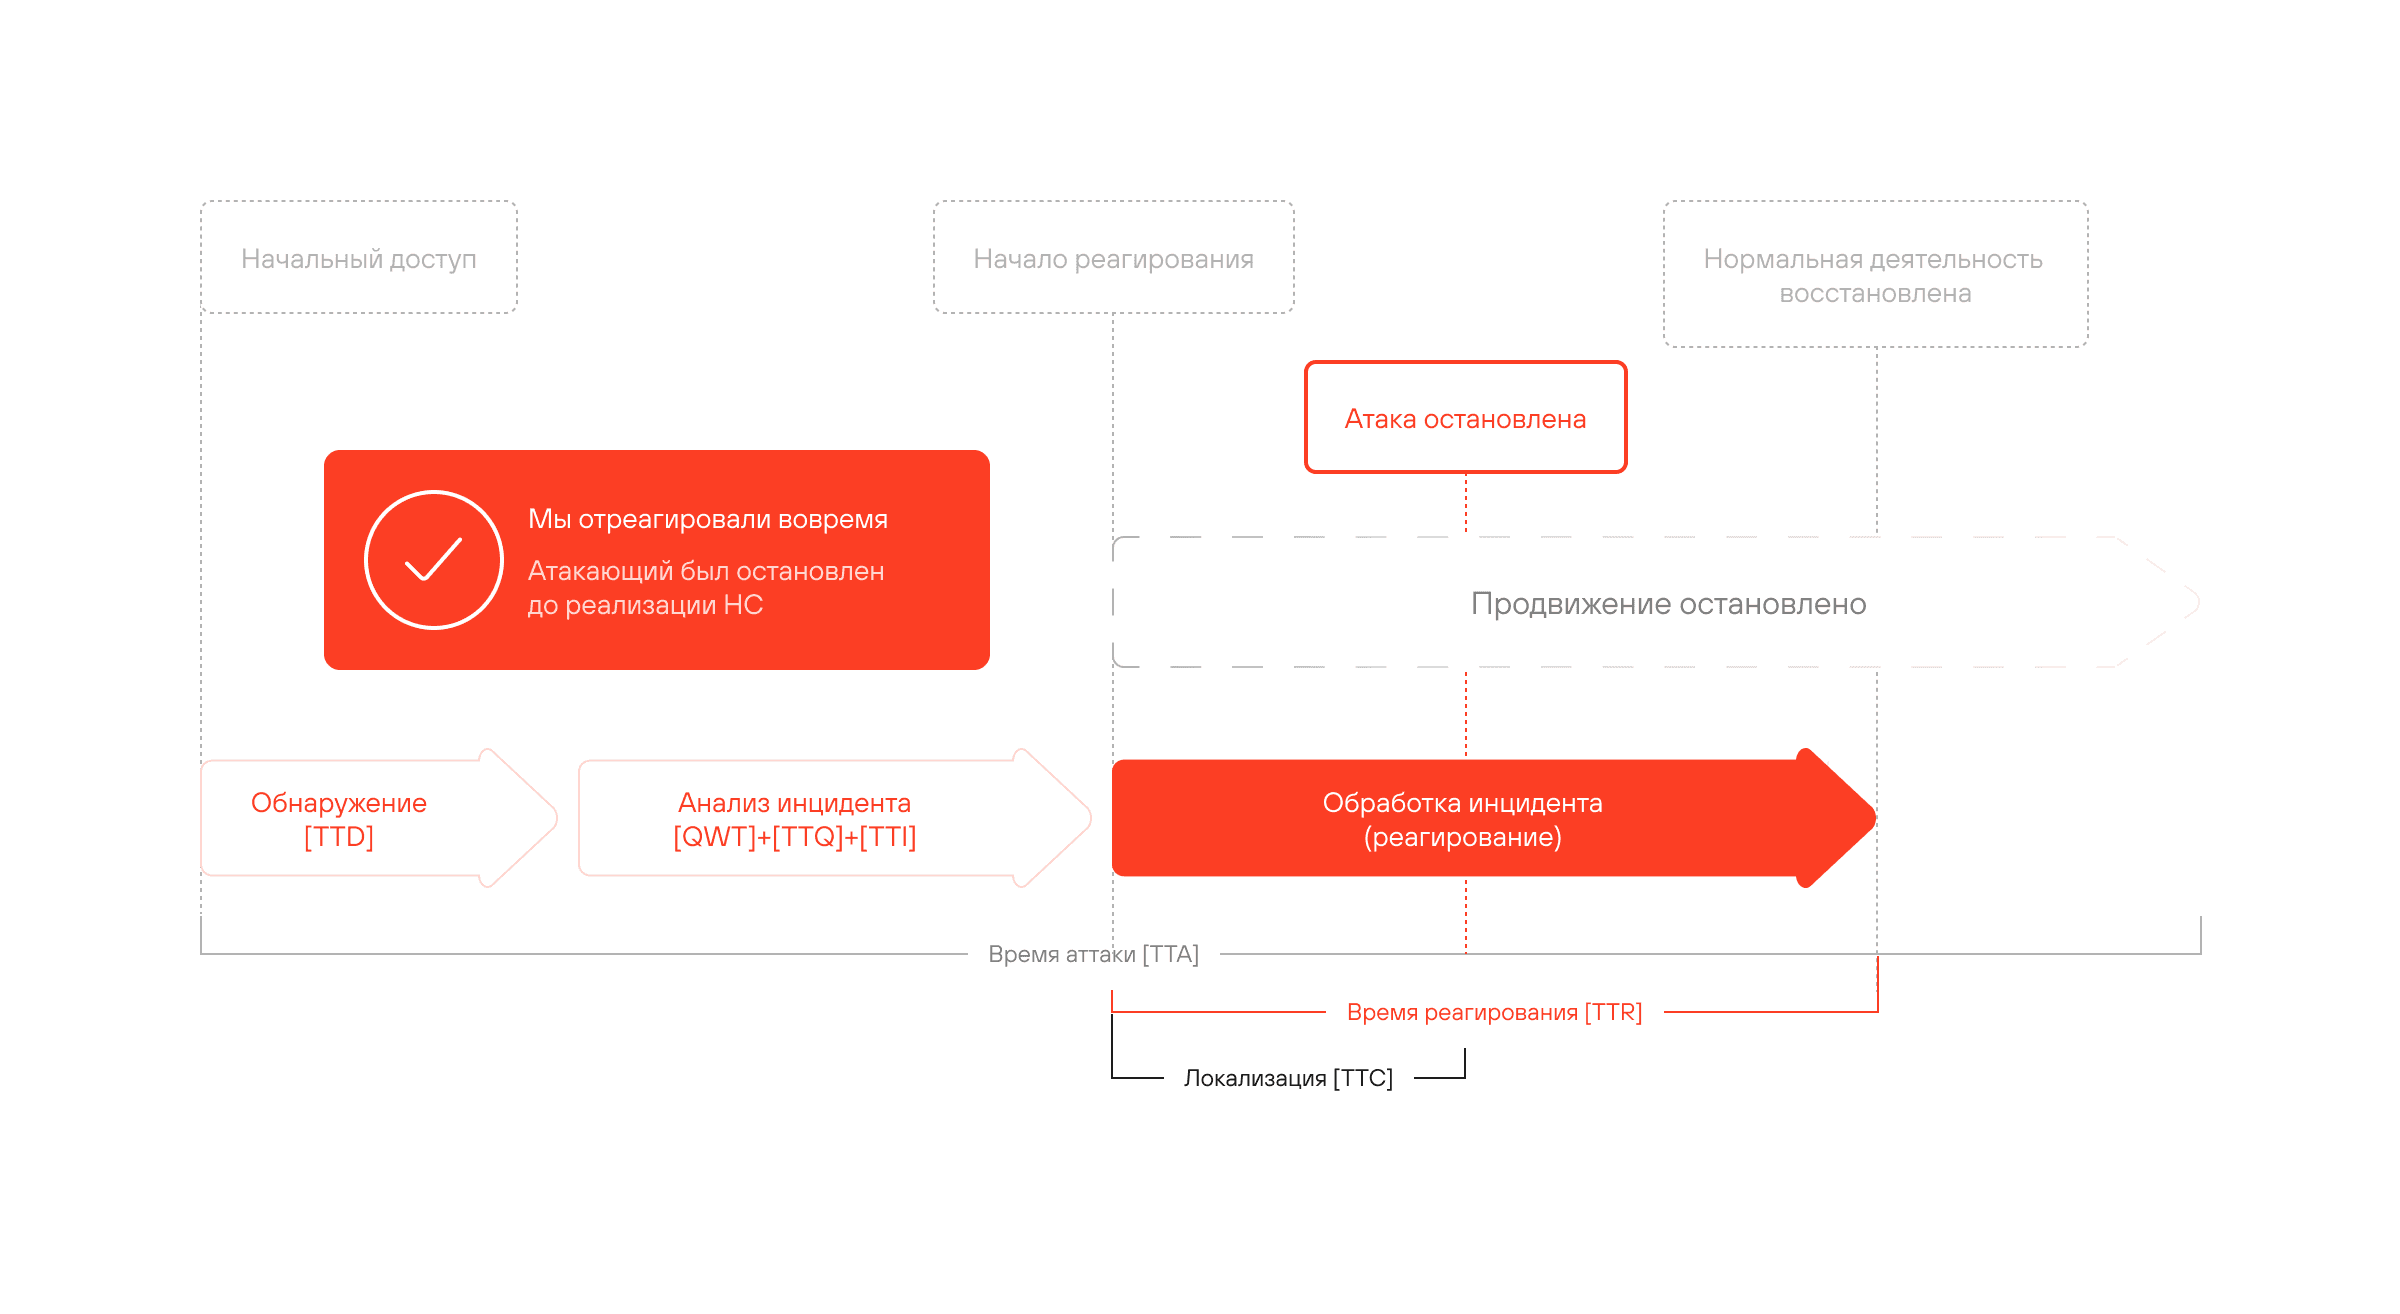
Любая атака заключается в последовательном продвижении киберпреступника к целевой системе, в которой выполняется запланированное зловредное действие. Такое продвижение состоит из цепочки шагов: от узла к узлу, от системы к системе, от периметра к ядру сети. Каждый шаг требует от атакующего усилий и оставляет следы.
Задача специалистов по ИТ и ИБ — удлинить цепочку шагов и действий атакующего, заставить его использовать наиболее сложные техники, которые оставляют много признаков компрометации и требуют больше времени.
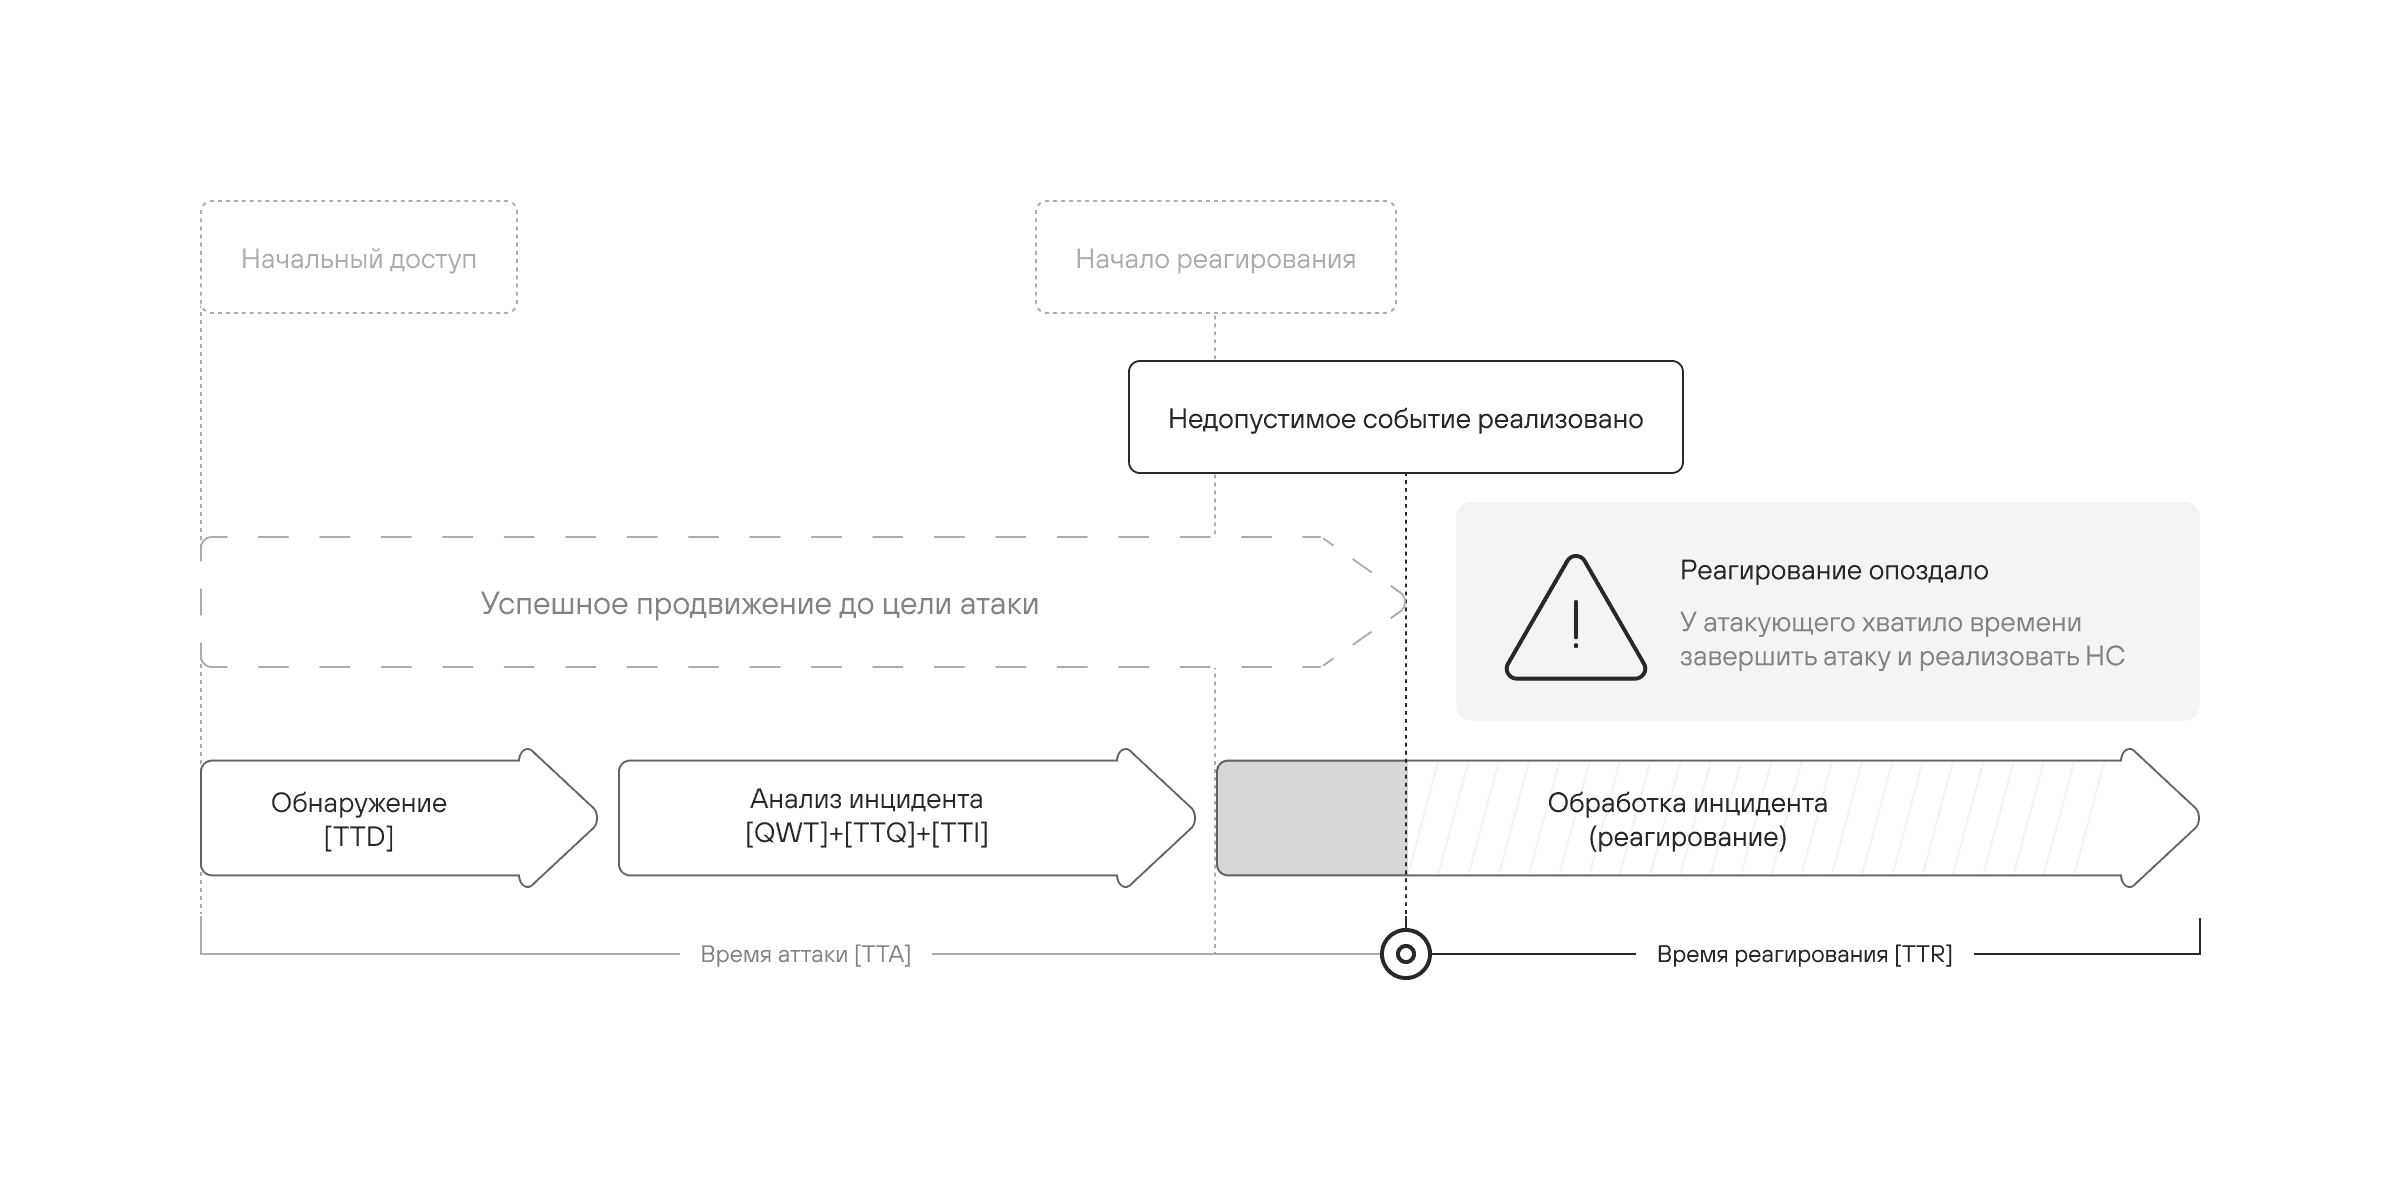
Для этого следует максимально использовать встроенные механизмы защиты информационных систем, а также избавиться от существенных недостатков конфигурации ИТ-инфраструктуры (например, слабой парольной политики, уязвимостей в коде приложений, избыточных прав доступа, отсутствий актуальных обновлений, использования устаревших протоколов доступа).
Такие улучшения позволяют увеличить время, за которое злоумышленник может реализовать атаку (time to attack), и уменьшить время реагирования (time to response), чтобы обнаружить и заблокировать противника до того, как он сможет нанести серьезный ущерб ИТ-инфраструктуре или реализовать недопустимые события.
Методология рассматривает задачи обеспечения киберустойчивости как ответственность не только подразделения ИБ, но и ИТ, позволяя более комплексно подойти к построению системы защиты компании от реализации недопустимых событий.