ИИ-система для автоматизированного расследования киберинцидентов

MaxPatrol O2
Автоматизация ИБ — ответ на кадровый дефицит и перегрузку алертами
Рост потока данных
Поток событий ИБ растет лавинообразно, опережая возможности ручного разбора. Объем входящих данных увеличивается быстрее, чем команды успевают их обрабатывать
Пропущенные угрозы
В итоге компании пропускают атаки не из‑за слепоты систем защиты. Инструменты фиксируют подозрительную активность и генерируют оповещения в штатном режиме
Злоумышленник в сети
Причина кроется в очереди необработанных алертов. Это приводит к увеличению времени скрытого присутствия злоумышленника внутри инфраструктуры организации
О продукте
MaxPatrol O2 — интеллектуальная система защиты, которая берет на себя рутинную сортировку алертов и разбор инцидентов. На выходе команда получает четкую картину произошедшего и пошаговый план действий по локализации угрозы.
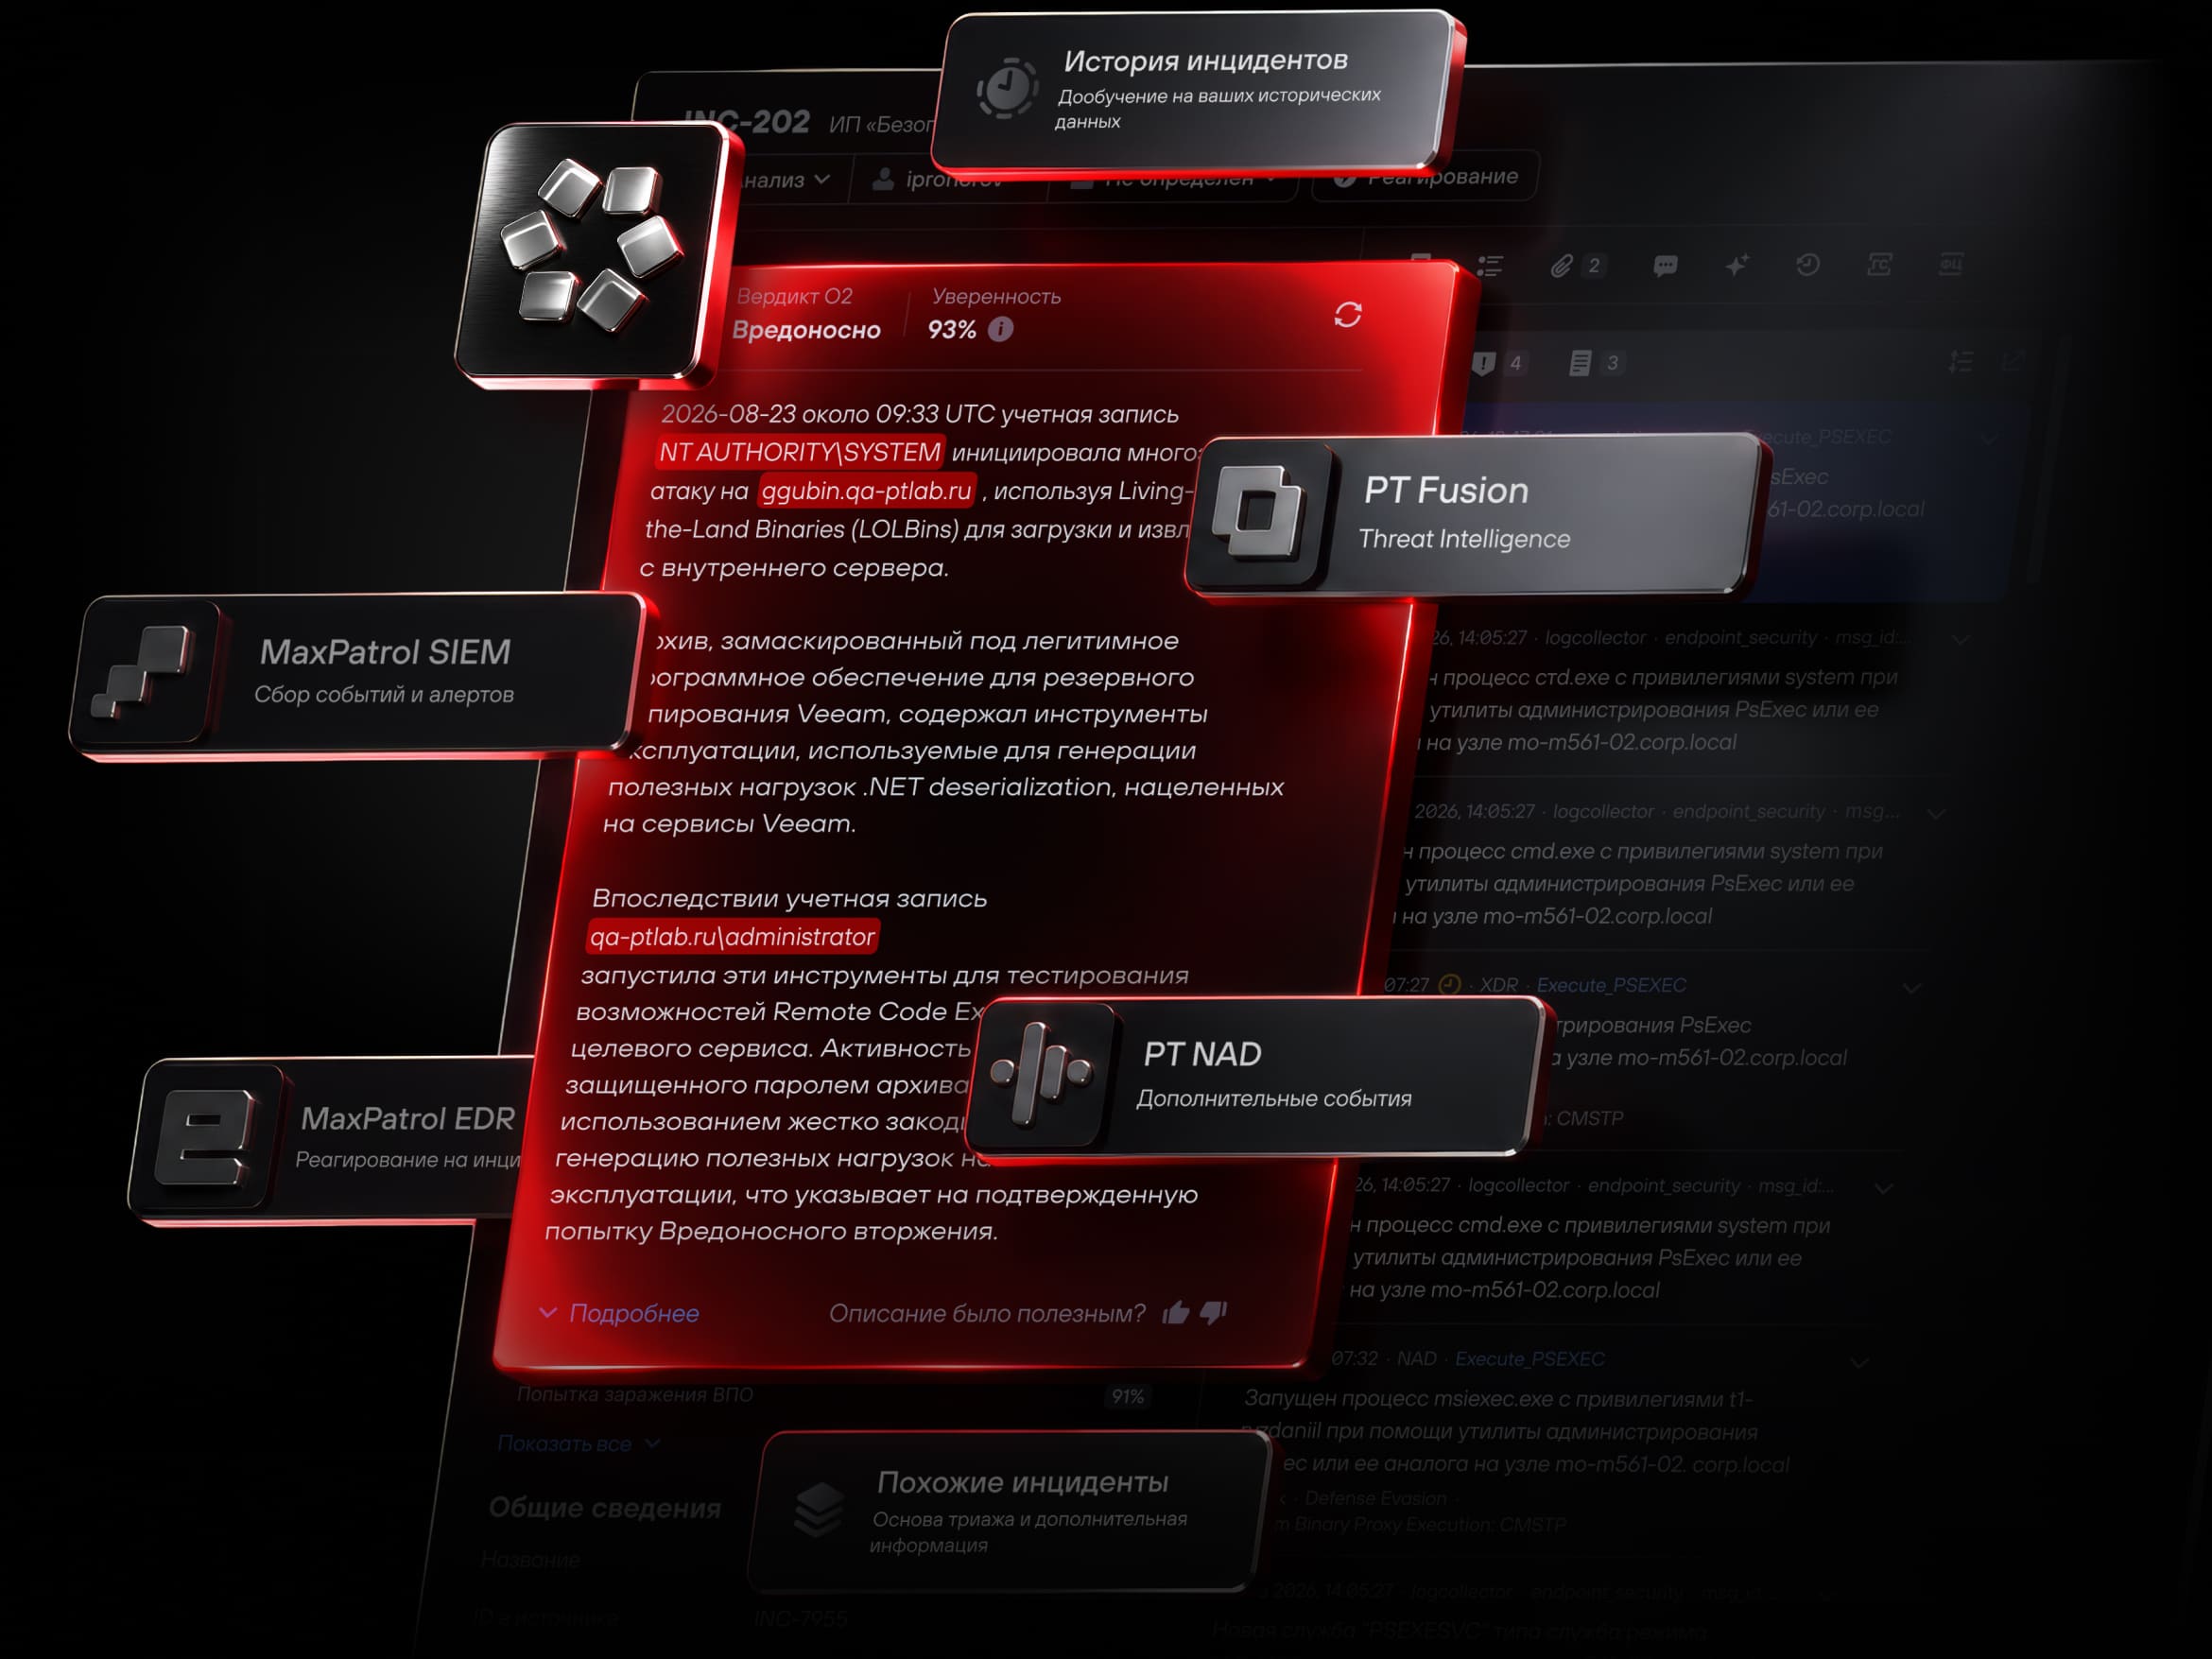
Ключевые возможности продукта

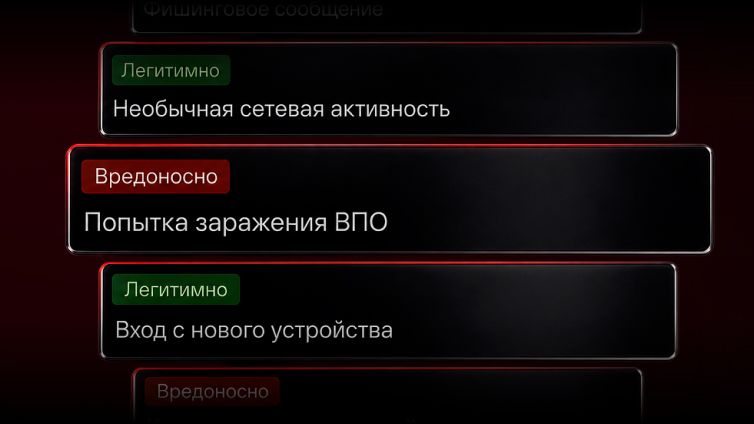
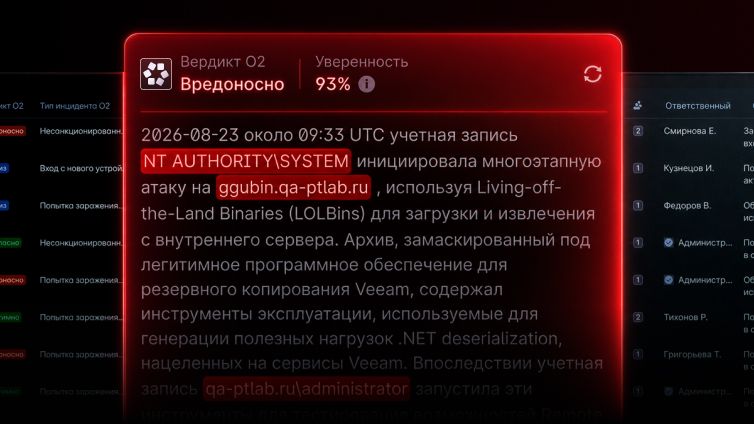
Вердикт ИИ
ИИ расследует каждый инцидент. В отличие от жестких правил, он видит связи между событиями и общую картину атаки. Если угроза подтверждается новыми фактами, ее приоритет растет — команда сразу реагирует на самое опасное.

Автоконтекст
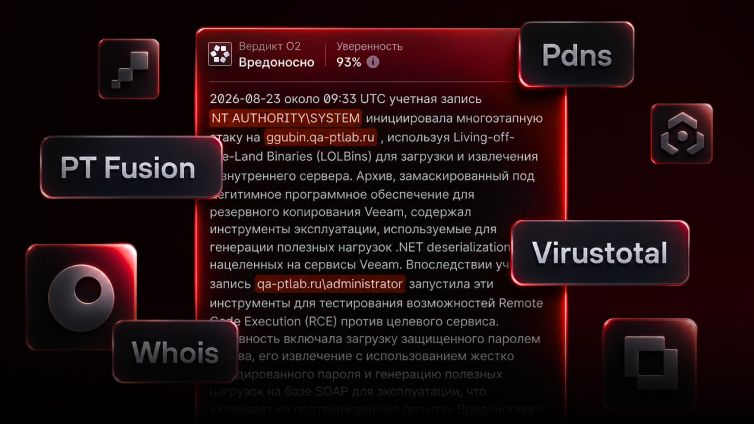
MaxPatrol O2 автоматически формирует полный отчет по каждому инциденту. Вместо ручного сбора данных вы получаете готовую панель со связным отчетом об атаке, хронологией событий и главными артефактами — все собрано системой без участия аналитика.

Автоматизация
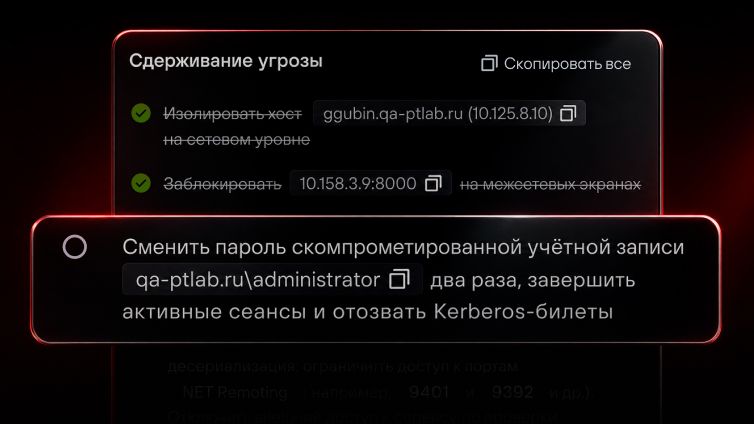
Система сама закрывает ложные срабатывания, если видит легитимную активность пользователей. А при обнаружении реальной угрозы она автоматически запускает сценарий реагирования — например, блокирует учетную запись или изолирует компьютер.
Когда нужен MaxPatrol O2
Когда растет поток инцидентов
Автоматизируйте их классификацию и расследование без экспоненциального роста нагрузки на команду
Когда не хватает ресурсов SOC
Сократите объем ручной аналитической работы и повысьте эффективность существующей команды
Когда часть инцидентов остается без внимания
Обеспечьте обработку каждого алерта и снизьте риск пропуска значимых угроз
Когда расследования занимают слишком много времени
Ускорьте расследование за счет автоматического сбора контекста и формирования объяснимых выводов
Кому подойдет
MaxPatrol O2 помогает организациям автоматизировать расследование инцидентов независимо от того, как сегодня построены процессы мониторинга и реагирования.
Крупные организации
Автоматизируют расследование большого потока обнаружений без вынужденного расширения команды роста команды SOC
Команды с дефицитом аналитиков
Сокращают объем ручной аналитической работы и позволяют специалистам сосредоточиться на действительно сложных инцидентах
Компании, развивающие SOC
Повышают эффективность процессов расследования без необходимости перестраивать существующие процессы безопасности
Компании без собственного SOC
Получают возможность автоматически расследовать 100% выявленных инцидентов без создания полноценной службы мониторинга
Как работает MaxPatrol O2
Сценарии использования
Не тратьте время аналитиков на каждое обнаружение
Когда в SOC одновременно поступают десятки или сотни обнаружений, MaxPatrol O2 автоматически анализирует каждый инцидент, определяет его приоритет, собирает необходимый контекст и формирует предварительный вердикт. Аналитики сразу видят, какие инциденты требуют внимания в первую очередь, а какие могут быть обработаны автоматически.
Способы внедрения
Уже есть MaxPatrol SIEM
Подключите O2 поверх существующей инфраструктуры
MaxPatrol SIEM уже собирает события — O2 подключается поверх него как дополнительный слой анализа. Инфраструктуру перестраивать не нужно:
SIEM продолжает работать как источник событий, а O2 берет на себя классификацию, расследование и формирование вывода.
MaxPatrol SIEM выступает сенсором сбора событий — данные передаются в O2 без изменения существующих правил корреляции, процессов и интеграций. O2 добавляется как отдельный слой анализа поверх текущего SOC: события проходят через собственный конвейер обработки O2 и получают вердикт с объяснением. Действующие процессы мониторинга и реагирования сохраняются в прежнем виде — меняется только то, что происходит с событием после того, как SIEM его зафиксировал.
MaxPatrol SIEM еще нет
Получите SIEM и O2 одним решением
Если своего SIEM или SOC нет, MaxPatrol SIEM разворачивается вместе с O2 как часть одного решения — он выступает источником событий для анализа. Отдельно разворачивать и обслуживать SIEM не нужно: все поставляется и настраивается как единый комплекс.
Решение рассчитано на компании без выделенной службы ИБ или с минимальным штатом — например, где есть только ИТ‑служба. В комплект входят MaxPatrol SIEM в роли сенсора сбора событий и MaxPatrol O2 для анализа и расследования. Вывод формируется в понятном виде, который не требует экспертизы SOC для интерпретации — с ним может работать ИТ‑специалист. Это позволяет получить постоянный анализ инцидентов без выделения профильной команды ИБ.
SIEM другого производителя
Подключаем O2 к вашей текущей SIEM‑системе
O2 не привязан к MaxPatrol SIEM — у нас есть коннекторы к SIEM‑системам других производителей. Заменять действующую SIEM не нужно: O2 подключается к ней как источнику событий и добавляет слой анализа поверх уже настроенных процессов.
Если в компании развернута SIEM‑система другого производителя, MaxPatrol O2 подключается к ней через готовые коннекторы и получает поток событий напрямую из нее. Существующие правила корреляции, интеграции и процессы мониторинга сохраняются без изменений — O2 работает как дополнительный слой классификации, расследования и формирования вывода поверх того, что уже собрала ваша SIEM. Список поддерживаемых систем и техническая совместимость уточняются на встрече с командой.
Материалы по продукту
Видео по продукту
Экспертные новости и статьи
Каскад ИИ-моделей MaxPatrol O2 закрывает две трети инцидентов без участия человека
Каскад ИИ-моделей MaxPatrol O2 закрывает две трети инцидентов без участия человека
Битва ИИ: как мы натравили 4 атакующих агента на MaxPatrol O2 и кто победил
Битва ИИ: как мы натравили 4 атакующих агента на MaxPatrol O2 и кто победил
ИИ, машинное обучение, сервисный подход. Какое будущее ждет ИБ?
ИИ, машинное обучение, сервисный подход. Какое будущее ждет ИБ?
Совместимые продукты
Простое подключение за два дня
Начните автоматизировать расследование без изменений в существующей инфраструктуре
Вопросы и ответы
Какие задачи берет на себя MaxPatrol O2?
Продукт автоматически классифицирует обнаружения, собирает контекст, проводит расследование, формирует объяснимый вердикт и поддерживает автоматическую обработку части типовых инцидентов.
MaxPatrol O2 заменяет аналитиков SOC?
Нет. MaxPatrol O2 автоматизирует рутинные этапы расследования, но окончательное решение всегда остается за специалистом.
Сколько времени занимает запуск пилота?
При наличии необходимых данных пилот можно запустить за 1–2 дня.
Нужно ли менять существующие процессы SOC?
Нет. MaxPatrol O2 встраивается в существующие процессы расследования и дополняет работу аналитиков, не требуя перестройки операционной модели.
Может ли AI ошибаться?
Как и любая модель машинного обучения, MaxPatrol O2 может ошибаться. Поэтому каждый вердикт сопровождается объяснением и может быть проверен специалистом.
Что получает аналитик после расследования?
Вместо необходимости вручную собирать информацию из разных источников аналитик получает собранный контекст, предварительный вердикт, ключевые
артефакты и обоснование принятого решения.
Какие инциденты MaxPatrol O2 может обрабатывать автоматически?
Продукт автоматически закрывает инциденты с легитимной активностью, а для типовых сценариев поддерживает автоматизацию реагирования.