В отчете представлены результаты анализа ландшафта киберугроз для российских организаций. Основной фокус сделан на деятельности киберпреступников, применяющих программы-вымогатели и вайперы. Цель исследования — обратить внимание компаний и специалистов на усиление негативных последствий и растущий масштаб кибератак с использованием программ-вымогателей и вайперов, которым подвергаются российские организации разной величины.

Анна Сафронова
Старший аналитик направления аналитических исследований Positive Technologies
Об исследовании
Программа-вымогатель (шифровальщик) — вредоносное ПО, предназначенное для блокировки доступа пользователей к данным путем шифрования отдельных файлов или файловой системы в целом. Для восстановления доступа используется ключ дешифрования, который хранится у злоумышленников и предоставляется жертве только после выкупа.
Вайпер — вредоносное ПО, предназначенное для уничтожения данных на зараженных устройствах без возможности восстановления.
Представленные данные, выводы и прогнозы основаны на собственной экспертизе Positive Technologies, анализе объявлений на специализированных дарквеб-площадках, проведенном направлением аналитических исследований PT Cyber Analytics, данных экспертного центра безопасности PT Expert Security Center (PT ESC), а также на информации из авторитетных открытых источников.
Информация о некоторых событиях может поступать значительно позже фактического времени кибератаки, поэтому наша база инцидентов регулярно обновляется. В отчете представлены самые актуальные на момент публикации данные, охватывающие период с 1 июля 2025 года по 30 июня 2026 года включительно.
Категорирование организаций — жертв киберинцидентов проводится с учетом национального законодательства и сведений из официального реестра данных о субъектах предпринимательства. Выделяются четыре категории бизнеса: микро, малый, средний (далее — малые и средние предприятия, МСП) и крупный. Для коммерческих организаций категория определяется по среднесписочной численности работников и годовому доходу за предыдущий календарный год в соответствии с критериями, установленными законом. Если показатели соответствуют разным категориям, выбирается более высокая.
При отсутствии информации о наименовании конкретной организации-жертвы, а также в случае массовых кибератак категория может определяться по обоснованным косвенным признакам и контексту атаки. Для массовых кибератак допускается выбор нескольких категорий бизнеса, если атака затронула широкий спектр организаций.
Категория «Критерий не применим» устанавливается для некоммерческих, государственных и иных организаций, не соответствующих условиям принадлежности к малому и среднему предпринимательству и крупному бизнесу. Категория «Неизвестно» указывается, если имеющихся сведений в контексте инцидента недостаточно для объективного вывода о масштабе атакованных организаций.
По нашей оценке, большинство кибератак не предается огласке из-за репутационных рисков. В связи с этим подсчитать точное число угроз не представляется возможным даже для организаций, занимающихся расследованием инцидентов и анализом действий хакерских групп. В нашем отчете каждая массовая атака (например, фишинговая рассылка на множество адресатов) рассматривается как одна отдельная, а не как несколько. Мы учитываем только успешные кибератаки (инциденты), которые привели к негативным последствиям для компаний. Термины, которые мы использовали в исследовании, приведены в глоссарии на сайте Positive Technologies.
Резюме
- На фоне сохраняющейся в течение нескольких лет геополитической напряженности программы-вымогатели и вайперы представляют серьезную угрозу для российских организаций: со второго полугодия 2025 года по первое полугодие 2026 года 29% успешных кибератак были совершены с применением шифровальщиков, а в 9% инцидентов использовалось ПО, удаляющее данные.
- В ряде инцидентов за рассматриваемый период злоумышленники находились в инфраструктуре жертвы от двух месяцев до года, прежде чем переходили к активной фазе шифрования данных.
- Производственные и ИТ-компании малого и крупного бизнеса подвергались повторным кибератакам программ-вымогателей с интервалом от двух недель до шести месяцев.
- По итогам 2025 года доля инцидентов с применением программ-вымогателей на российские организации достигла 33%, увеличившись на 10 п. п. по сравнению с 2024 годом. Доля атак с применением вайперов в 2025 году также составила 9%, что на 3 п. п. больше, чем годом ранее.
- Почти половина (44%) успешных кибератак с применением программ-вымогателей было совершено хактивистами, еще 44% пришлось на финансово мотивированных атакующих. В атаках с безвозвратным удалением или повреждением данных хактивистские группировки доминировали — на их долю пришлось 88% успешных кибератак, тогда как финансово мотивированные атакующие были замечены только в 6% таких инцидентов. Наибольшее число успешных кибератак пришлось на финансово мотивированные группировки VasyGrek, Bearlyfy и C77L, а также на хактивистов BO Team, «Хакерский Кiт» и 4B1D. Чаще всего применялись семейства шифровальщиков LockBit (32%), Pay2Key (25%) и Babuk (19%). На C77L и GenieLocker пришлось еще по 9% инцидентов.
- Более трети (39%) кибератак на малый и средний бизнес совершено с применением программ-вымогателей. Среди атак на крупный российский бизнес в каждой четвертой (25%) успешной атаке применялись вымогатели. Доля инцидентов с участием вайперов в обоих сегментах составила по 8%.
- В некоторых отраслях атаки, направленные на шифрование данных, вымогательство и саботаж, составляют значительную часть киберугроз. Доля атак вымогателей в промышленности составила 30%, среди ИТ-компаний — 38%, в транспорте и торговле по 43%. Наибольшие доли кибератак вымогателей отмечены в сферах услуг и телекоммуникаций — 67% и 71% соответственно.
- В период со второго полугодия 2025 года по первое полугодие 2026 года наибольшая доля успешных кибератак вымогателей и вайперов, ориентированных на малый и средний бизнес, была направлена на промышленные и ИТ-компании — по 17% инцидентов. На транспортные компании и сферу услуг пришлось по 9% инцидентов. Еще 7% успешных атак затронули небольшие региональные телекоммуникационные компании.
- Наибольшее число инцидентов, затронувших крупный бизнес, также пришлось на промышленные предприятия — 39% успешных кибератак. На втором месте ритейл и e-commerce — 15% инцидентов. На крупные транспортные предприятия пришлось еще 7% атак.
- Программы-вымогатели использовались в 15% атак на некоммерческие организации. В числе пострадавших оказались образовательные и научные учреждения, госучреждения, промышленные предприятия, а также организации из сферы услуг и онлайн-сервисы. Наибольший интерес некоммерческие организации представляют для хактивистов, на их долю пришлось 15% успешных кибератак. Только в 6% инцидентов были зарегистрированы признаки финансово мотивированных атакующих.
- В рассматриваемый период фишинг и социальная инженерия оставались основными методами проникновения в инфраструктуру организаций — 3 из 5 успешных кибератак как на малый и средний бизнес (60%), так и на крупные предприятия (61%). Среди некоммерческих организаций каждая вторая кибератака (54%) начиналась с фишингового письма.
- К эксплуатации уязвимостей атакующие чаще всего прибегали в атаках на крупный бизнес (30%) и некоммерческие организации (31%). В атаках на малый и средний бизнес этот метод использовался в 20% инцидентов, уступая компрометации учетных данных (27%). В атаках на крупный бизнес на компрометацию учетных данных пришлось 22% инцидентов. Через доверенных контрагентов и цепочки поставок совершались 7% атак на крупный бизнес и 8% на некоммерческие организации.
- В период со второй половины 2025 года по первое полугодие 2026 года в результате атак программ-вымогателей и вайперов крупные российские организации несли убытки в размере от 50 млн до 1,5 млрд рублей. В пересчете на проценты нанесенный финансовый ущерб крупным компаниям составлял от 0,1% до 1,5% от размера годовой выручки. По оценке Positive Technologies, операционные потери и расходы на восстановление после успешной атаки в среднем составляют 135 млн рублей.
- Абсолютное большинство — 98% — всех успешных кибератак привели к нарушению основной деятельности организаций. В отдельных случаях наличие работоспособных резервных копий позволяло восстановить системы за несколько дней, в то время как многие компании затратили до двух месяцев на восстановление элементов инфраструктуры, отвечающих за ключевые бизнес-процессы.
- Практически в каждой второй атаке (48%) с применением программ-вымогателей и вайперов произошла утечка конфиденциальной информации. Чаще всего организации сталкивались с утечкой персональных данных (26%), коммерческой тайны (26%), учетных данных (18%) и переписки (14%).
Введение
Атаки шифровальщиков являются одной из ключевых киберугроз для организаций по всему миру. По нашим данным, в период со второго полугодия 2025 года по первое полугодие 2026 года доля таких атак в мире составила 52%, что на 9 п. п. больше, чем за аналогичный предыдущий период. Такие атаки способны нанести значительный ущерб как коммерческим, так и государственным организациям. По данным исследования Sophos State of Ransomware 2026, средние расходы организации на восстановление после атаки программы-вымогателя в 2025 году составили 1,7 млн долларов без учета выплаченного выкупа. Это на 11% больше показателя предыдущего года.
Рисунок 1. Типы ВПО, применяемые в атаках на организации в России и в мире
Для российских организаций атаки программ-вымогателей также представляют серьезную угрозу — в период со второго полугодия 2025 года по первое полугодие 2026 года их доля составила 29%. Угрозу для российских организаций также представляют атаки с применением ВПО, удаляющего данные, — на них пришлось 9% инцидентов. По итогам 2025 года доля инцидентов с применением программ-вымогателей на российские организации достигла 33%, увеличившись на 10 п. п. по сравнению с 2024 годом. Доля атак с применением вайперов в 2025 году была на том же уровне в 9%, что на 3 п. п. больше, чем годом ранее.
Рисунок 2. Динамика изменения доли атак шифровальщиков и вайперов на российские организации
Программы-вымогатели изначально использовались преимущественно для шифрования данных и требования выкупа. В настоящее время злоумышленники используют несколько методов давления на жертву с целью вымогательства:
- шифрование данных, блокирование доступа к устройствам или информационным системам с последующим требованием выкупа за восстановление;
- похищение и угроза публикации конфиденциальной информации, а также раскрытия информации об успешной атаке (придание огласке);
- дополнительное воздействие, нарушающее доступность публичных сервисов, например мощные DDoS-атаки и требование выкупа за их прекращение;
- комбинация нескольких методов, например шифрования и угрозы публикации данных.
Сочетание шифрования, дополнительного воздействия и угрозы публикации похищенной информации принято называть двойным и тройным вымогательством. Такой подход усиливает давление на жертву: даже при наличии резервных копий организация остается заинтересована в предотвращении утечки данных и возобновлении работы сервисов.
Развертывание программы-вымогателя или запуск вайпера, как правило, является завершающим этапом атаки. До этого злоумышленники могут длительное время сохранять доступ к инфраструктуре, повышать привилегии, отключать средства защиты и выявлять критически важные узлы. В некоторых инцидентах за рассматриваемый период злоумышленники находились в инфраструктуре жертвы от двух месяцев до года, прежде чем переходили к активной фазе шифрования данных.
Несмотря на разное предназначение этих двух типов ВПО, атаки программ-вымогателей и вайперов часто ведут к одинаковым последствиям и к реализации недопустимого для организации события1: остановке бизнес-процессов, большим финансовым потерям и репутационному ущербу. В дальнейшем это может повлечь за собой снижение рентабельности бизнеса и репутации компании, судебным искам, увеличению кредитного долга и даже банкротству.
Далее рассмотрим, кто и зачем атакует российские организации, используя шифровальщики и вайперы, а также какие организации в рассматриваемый период чаще всего становились жертвами подобных атак.
1 Недопустимое событие — это событие, возникшее в результате кибератаки, которое делает невозможным достижение операционных или стратегических целей организации или приводит к значительному нарушению ее основной деятельности.
Цель и мотивация атак с применением вымогателей и вайперов на российский бизнес
По данным платформы Chainalysis, общее количество атак с применением программ-вымогателей в 2025 году в мире достигло рекордного за последние четыре года уровня. Согласно исследованию The State of Data Security: A Distributed Crisis компании Rubrik Zero Labs, по итогам 2024 года, 86% организаций признались в уплате выкупа. При этом атаки шифровальщиков уже давно не ограничиваются крупными компаниями или отдельными отраслями. Злоумышленники атакуют организации любого масштаба, если находят доступный вектор проникновения. К примеру, согласно исследованию экспертов PT ESC и данным портала PT Fusion, финансово мотивированная группировка Thor только за период с мая по ноябрь 2025 года атаковала более 100 российских организаций из более чем 19 различных отраслей, начиная с медиа, ритейла, индустрии развлечений и ИТ-компаний, и заканчивая крупными производственными и промышленными предприятиями, а также госучреждениями и компаниями из оборонного сектора.
Одной из причин роста числа атак стало снижение требований к технической квалификации злоумышленников. Для проведения кибератаки уже не обязательно самостоятельно разрабатывать вредоносное ПО и другие инструменты, поскольку значительную часть компонентов можно купить или арендовать на теневых площадках. Подробнее об этом мы рассказывали в нашем исследовании. Так, развитая экосистема cybercrime as a service позволяет арендовать сервис для фишинга (медиана стоимости услуги — 150 долларов), приобрести эксплойт (27 000 долларов), арендовать вредоносное ПО и инфраструктуру, получить инструменты для обхода защитных механизмов (2250 долларов) и воспользоваться услугами хакеров (2750 долларов). Медианная стоимость программы-вымогателя, распространяемой по модели ransomware as a service, составляет около 1000 долларов.
Стоимость подготовки атаки зависит от масштаба организации и уровня ее защищенности. Компаниям важно понимать, что стоимость атаки на их бизнес можно легко посчитать, например с помощью специализированного калькулятора, и соотнести с потенциальной выгодой для атакующей стороны. Для успешной кибератаки на крупную организацию киберпреступникам все еще необходимы значительные ресурсы и время, однако атаки на малый и средний бизнес уже стали относительно дешевы и могут быть частично автоматизированы. Так, для небольшой организации с недостаточно зрелой системой защиты необходимые злоумышленнику инструменты и услуги могут стоить от 2 до 30 тыс. долларов. Атака на крупную и хорошо защищенную инфраструктуру может потребовать уже сотен тысяч долларов.
Другой причиной снижения стоимости и роста числа атак вымогателей стало стремительное развитие и широкое распространение больших языковых моделей и ИИ-агентов. Киберпреступники применяют такие инструменты на разных этапах — от анализа внешнего периметра и подготовки целевых фишинговых сообщений до разработки ВПО. Подробнее о том, как киберпреступники используют ИИ при проведении атак в 2026 году, мы рассказывали в отдельном исследовании.
Малый и средний бизнес стал особенно привлекательной целью для киберпреступников: тенденция наблюдается как среди российских организаций, так и во всем мире. По данным исследования Black Kite, в 2025 году не менее 48% кибератак были направлены на малый и средний бизнес. У МСП часто отсутствует команда специалистов по ИБ, резервное копирование и отработанный план восстановления, а самое главное — непрерывный мониторинг событий безопасности. При недостаточной сегментации сети компрометация одного устройства может позволить злоумышленнику получить доступ к другим системам и распространить шифровальщик по всей инфраструктуре. Для малого предприятия, основные бизнес-процессы которого переведены в цифровые, потеря данных и остановка ключевых приложений способны привести к полной остановке деятельности и банкротству. У малого и среднего бизнеса, как правило, нет поддержки со стороны головной компании, значительных финансовых резервов или поддержки государства, поэтому компании этого сегмента оказываются более уязвимыми перед давлением вымогателей.
Программы-вымогатели используются киберпреступниками преимущественно в двух целях. Первая и наиболее распространенная — получение финансовой выгоды. В период со второй половины 2025 года по первое полугодие 2026-го, по нашим данным, финансово мотивированными атакующими было совершено 44% успешных кибератак с применением программ-вымогателей. Злоумышленники требуют деньги за восстановление доступа к данным и приложениям, отказ от публикации похищенной информации или сокрытие самого факта атаки. Последние два рычага давления наиболее эффективны за рубежом, поскольку за утечку персональных данных предусмотрены крупные штрафы. Вторая цель — саботаж и нанесение максимального ущерба. Так действуют прежде всего политически мотивированные группировки хактивистов — на них пришлось еще 44% успешных кибератак. Хактивисты могут зашифровать инфраструктуру без возможности восстановления либо потребовать выкуп, не имея намерения возвращать доступ к данным.
Рисунок 3. Категории киберпреступников, использующих программы-вымогатели в атаках на российские организации
Еще один характерный инструмент для хактивистов — вайперы. На долю с применением ПО для удаления данных пришлось 88% успешных кибератак, тогда как финансово мотивированные атакующие были замечены только в 6% таких инцидентов. В отличие от финансово мотивированных вымогателей, для хактивистов восстановление доступа жертвы не является целью. Основной эффект достигается за счет длительного нарушения работы организации и уничтожения данных. Например, в ноябре 2025 года в результате атаки хактивистской группировки на одно крупное производственное предприятие атакующими были выведены из строя десятки серверов и рабочих станций, уничтожены сотни терабайт данных, а вместе с тем украдены персональные данные и коммерческая тайна — сведения о технологиях производства продукции предприятия. Вероятно, атака на предприятие готовилась заранее, поскольку еще летом компания предупреждала своих клиентов о том, что злоумышленники создали фишинговый сайт, имитирующий оригинальный ресурс.
Рисунок 4. Категории киберпреступников, использующих вайперы в атаках на российские организации
На практике мотивация атакующих не всегда ограничивается чем-то одним. В рассматриваемый период мы фиксировали атаки, в которых вымогательство сочеталось с кибершпионажем или намеренным уничтожением инфраструктуры. К примеру, кибершпионаж предшествовал вымогательству в атаках группировки Mythic Likho. Их жертвами обычно становятся крупные платежеспособные предприятия из сфер машиностроения, добывающей и обрабатывающей промышленности. Кроме того, ряд активных хактивистских группировок, атакующих российские организации из разных отраслей и разного масштаба, сочетали саботаж со шпионажем или вымогательством.
В атаках на российские организации такая тенденция более характерна, чем в общемировом ландшафте киберугроз. Применение шифровальщиков здесь не всегда связано с попыткой получить выкуп: целью может быть длительная остановка работы предприятия, создание дефицита товаров и услуг или привлечение общественного внимания. При этом требование выкупа еще не означает, что злоумышленники действительно готовы или способны восстановить данные.
Кроме того, группировки также могут совместно проводить атаки, обмениваться доступами, инструментами и похищенными данными, что более характерно для атак на крупный бизнес. К примеру, в IV квартале 2025 года были выявлены жертвы среди российских предприятий, в инфраструктуре которых были обнаружены следы сразу трех группировок — 4BID, BO Team и Red Likho, действовавших параллельно либо совместно.
На практике одна и та же организация может стать жертвой кибератаки неоднократно. В период со второй половины 2025 года по первое полугодие 2026-го были выявлены повторные кибератаки на производственные и ИТ-компании малого и крупного бизнеса в интервале от двух недель до шести месяцев: по данным опроса «Кибердома», среди российских компаний малого и среднего бизнеса каждая десятая (12%) компания за последние два года подвергалась кибератакам несколько раз.
Руководители МСП при этом все еще склонны считать, что повторная атака не последует. Однако информация об успешной компрометации может распространяться внутри киберпреступного сообщества даже в тех случаях, когда инцидент не получил публичной огласки. В частности, злоумышленники могут перепродавать доступы к инфраструктуре и скомпрометированные учетные данные другим группировкам.
К примеру, в своем Telegram-канале киберпреступник разместил объявление о продаже доступа к инфраструктуре небольшого производства, являющегося поставщиком для крупной компании в нефтегазовой отрасли. В качестве точки входа в сеть жертвы предлагаются учетные записи MySQL, PhpMyAdmin, «1C-Битрикс» и доступы к корпоративной электронной почте.
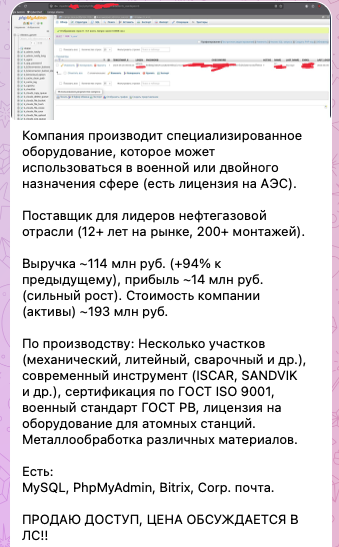
Рисунок 5. Продажа доступа к небольшому производственному предприятию — поставщику крупных организаций нефтегазовой отрасли
Если первоначальный вектор проникновения после инцидента не устранен, такой доступ может быть использован для повторной атаки.
Какие организации находятся под прицелом
Киберпреступники атакуют широкий спектр разных организаций. С июля 2025 года по июнь 2026 года в каждой четвертой (25%) успешной атаке на крупные российские компании применялись программы-вымогатели. В атаках на малый и средний бизнес их доля была заметно больше — 39%. Доля инцидентов с участием вайперов в обоих сегментах составила по 8%.
Рисунок 6. Типы ВПО, применяемые в атаках на российские организации разных категорий бизнеса
Для ряда отраслей кибератаки, направленные на шифрование данных, вымогательство и саботаж, составляют значительную долю общего ландшафта киберугроз. Так, для промышленного сектора, на который приходится наибольшее число успешных кибератак за рассматриваемый период, доля атак вымогателей составила 30%. Среди ИТ-компаний — 38% атак, в транспорте и торговле по 43%. Наибольшая доля кибератак вымогателей пришлась на компании из сферы услуг и телекома, однако общее число инцидентов в этих отраслях сравнительно ниже, чем в других. При этом не менее чем в двух из трех кибератак были использованы программы-вымогатели (67% и 71% соответственно).
Рисунок 7. Доля атак на российские организации разных отраслей, реализованных с применением шифровальщиков и вайперов
В рассматриваемый период как финансово мотивированные киберпреступники, так и хактивисты, вооруженные вымогателями и вайперами, чаще атаковали малые и средние предприятия: на их долю пришлось 48% и 41% кибератак соответственно, тогда как на крупный бизнес — 37% и 39% инцидентов соответственно.
Рисунок 8. Распределение жертв кибератак, совершенных финансово мотивированными атакующими и хактивистами с применением вымогателей и вайперов, по категориям бизнеса
Чем малый и средний бизнес интересен атакующим
Небольшие предприятия сравнительно часто соглашаются на оплату выкупа. Согласно исследованию Hiscox Cyber Readiness Report 2025, выкуп заплатили 80% МСП, столкнувшихся с программами-вымогателями. Среди заплативших 31% столкнулись с требованием дополнительных сумм. Руководители предприятий малого и среднего бизнеса, как правило, недооценивают риски, связанные с киберугрозами. По данным исследования Coalition / Wakefield Research: Small Business Cybersecurity Study, 2025, 64% малых компаний на Западе не считают себя привлекательной целью для киберпреступников. При этом 79% компаний пережили хотя бы одну кибератаку за предыдущие пять лет. Среди российских организаций в 2026 году наблюдается похожая динамика: по данным опроса компании «Киберпротект», 46% респондентов ответили, что их бизнес недостаточно большой, чтобы представлять интерес для злоумышленников.
Развитие киберпреступного рынка и инструментов на базе ИИ заметно снизило стоимость и временные затраты массовых атак на недостаточно защищенные компании. Руководители малого и среднего бизнеса редко ставят в приоритет инвестиции в информационную безопасность. По данным опроса «Кибердома», у 22% МСП вообще нет отдельной статьи расходов на кибербезопасность. Такая тенденция характерна не только для российских компаний. По данным исследования CrowdStrike State of SMB Cybersecurity Survey 2025, две трети представителей МСП сообщают, что стоимость средств защиты препятствует их внедрению. Кроме того, у малого и среднего бизнеса инвестиции в кибербезопасность активно конкурируют с другими операционными расходами, например с выходом на новые рынки, привлечением клиентов, выстраиванием цепочек поставок. При этом недостаточная сегментация сети, слабая защита внешних сервисов и ограниченные возможности мониторинга ИБ повышают вероятность того, что активность атакующего будет выявлена только после развития атаки внутри инфраструктуры и наступления недопустимого события.
Многие атакованные компании выступают подрядчиками или поставщиками для крупных организаций. Среди выявленных нами жертв были поставщики ИТ-услуг, разработчики ПО, производители оборудования и другие B2B-компании. Последствия атаки на такую организацию могут выходить за пределы ее собственной инфраструктуры и затрагивать контрагентов.
В период со второго полугодия 2025 года по первое полугодие 2026 года атаки вымогателей и вайперов, направленные на малый и средний бизнес, затронули ряд экономически и социально значимых отраслей. Наибольшая доля успешных кибератак была направлена на промышленные и ИТ-компании — по 17% инцидентов.
Рисунок 9. Категории жертв вымогателей и вайперов среди малых и средних предприятий
Небольшие производственные предприятия
Промышленность остается одной из наиболее атакуемых отраслей в России. В 2024 и 2025 годах на компании из промышленного сектора приходилось больше успешных атак, чем на организации других отраслей. Подробнее об угрозах для российских промышленных предприятий мы рассказывали в отдельном исследовании.
Среди жертв вымогателей и вайперов в рассматриваемый период были выявлены малые и средние предприятия, специализирующиеся на проектировании и производстве изделий из композитных материалов, разработке компонентов для авиационных и космических аппаратов, производстве промышленной робототехники, а также компании занимающиеся поставками медицинского оборудования и производители продуктов питания и напитков.
В атаках на производственные компании злоумышленники похищали сведения, относящиеся к коммерческой тайне, в том числе чертежи и сведения о технологиях и собственных разработках. Преступники угрожают их публикацией или продажей для дополнительного давления на жертву.
Атаки на небольших производителей могут затрагивать и их заказчиков. Если предприятие выпускает специализированные комплектующие или обслуживает производственное оборудование, его длительный простой способен привести к задержкам поставок и нарушению производственных графиков компаний-контрагентов. Особенно ощутимы такие инциденты для предприятий, которые поставляют продукцию ограниченному числу крупных компаний или производят компоненты, которые сложно быстро заменить.
ИТ-компании
Разработчики ПО и интеграторы ИТ-услуг могут хранить данные клиентов, исходный код, а также иметь доступ к системам заказчиков. Небольшие ИТ-компании привлекают внимание атакующих, поскольку нередко допускают ошибки при конфигурировании используемых сервисов. К примеру, в рассматриваемый период в качестве вектора первоначальной компрометации небольших ИТ-компаний в ряде случаев выступали неправильно настроенные Elastic-серверы, OpenVPN и другие популярные сервисы. После успешной атаки вымогателя или вайпера ИТ-компания может потерять возможность обслуживать клиентов и выполнять договорные обязательства. Заказчики же, в свою очередь, рискуют тем, что их системы останутся без мониторинга, технической поддержки и обслуживания, своевременного обновления функциональности и других услуг. Для оператора SaaS-сервиса или хостинг-провайдера остановка инфраструктуры непосредственно влияет на доступность десятков и сотен систем клиентов, размещенных в облаке.
Небольшая ИТ-компания может стать целью политически мотивированной атаки из-за значимости ее контрагентов. В частности, злоумышленников могут заинтересовать разработчики и подрядчики, обслуживающие промышленные предприятия, государственные учреждения, транспорт, а также крупных ритейлеров и популярные онлайн-сервисы. В этом случае приоритетной целью становятся уничтожение данных и нарушение работы клиентов, а не получение выкупа. К примеру, в апреле 2026 года в результате кибератаки хактивистов на ИТ-компанию, предоставляющую услуги коммерческого облака, были выведены из строя десятки серверов виртуализации с сотнями виртуальных машин, а также уничтожен корпоративный репозиторий с проектами компании. Подобное воздействие на инфраструктуру может привести к невозможности дальнейшего оказания сервиса и более того к уничтожению продуктовых серверов клиентов.
Отдельный интерес для злоумышленников представляют данные, к которым ИТ-компания получает доступ в процессе работы с заказчиками. Ранее в исследовании о киберугрозах веб-приложений и инфраструктуры разработки, мы рассказывали об атаках, в ходе которых кража данных у компании из сферы ИТ или ИБ приводила к раскрытию информации сотен компаний, использующих сервисы пострадавшей организации. В рассматриваемый период, например, группировка вымогателей auditteam заявила на своем DLS2 об атаке на компанию I-SYS, которая оказывает услуги заказной разработки, DevOps и решений на основе искусственного интеллекта. По заявлению группировки, среди похищенных данных была выгрузка GitLab, содержавшая исходный код, служебные скрипты и приложения, учетные данные для доступа к сетевым устройствам, криптографические сертификаты заказчиков, документацию к продуктам и другую внутреннюю информацию.
2 Data leak site — сайт утечек данных, используемый киберпреступниками для публикации украденной информации с целью шантажа или вымогательства.

Рисунок 10. Объявление об атаке на ИТ-компанию I-SYS, размещенное на DLS киберпреступников
Логистика, сфера услуг и телекоммуникации: массовые последствия для граждан, бизнеса и государства
Среди успешных атак на малый и средний бизнес на сферу услуг и транспортные компании, в особенности логистические, в период со второго полугодия 2025 года по первое полугодие 2026-го пришлось по 9% инцидентов. Нарушение деятельности компаний из сферы услуг и логистики может напрямую затронуть граждан, например привести к недоступности привычных сервисов и стать причиной задержек доставки посылок, лекарств и продуктов. Последствия также могут затронуть более крупных производителей и дистрибьюторов, которые зависят от своевременной доставки комплектующих и готовой продукции.
Компании в сфере услуг объединяют множество направлений малого и среднего бизнеса: от салонов красоты и фитнес-студий до туристических агентств, отелей и консалтинговых компаний. При этом рынок сферы услуг достаточно волатилен и характеризуется высоким уровнем конкуренции. Даже после запуска систем часть клиентов может остаться у конкурентов, а для возвращения спроса могут потребоваться дополнительные расходы на рекламное продвижение, скидки и акции. Для небольших компаний в сфере услуг совокупность этих потерь способна привести к снижению рентабельности бизнеса.
На телекоммуникационные компании пришлось еще 7% успешных атак на малый и средний бизнес. Из-за заметного влияния на пользователей атаки на телекоммуникационные компании, как правило, быстро становятся публичными. Сбой в работе инфраструктуры может привести к недоступности связи и интернета для частных лиц, бизнеса и госучреждений, использующих их услуги. Длительный простой способен привести к юридическим последствиям, если была нарушена работа значимых государственных учреждений или предприятий. В рассматриваемый период наибольшую активность атакующие проявили в отношении региональных операторов связи, от которых может зависеть связь в отдельных населенных пунктах или у локальных корпоративных клиентов.
Кибератаки на крупный бизнес
Крупные компании привлекают вымогателей возможностью получить большой выкуп. Для сравнения, по данным исследования Sophos, медианное требование выкупа у компаний с выручкой до 250 млн долларов в 2025 году составило 350 тыс. долларов, в то время как медиана размера требуемого выкупа у крупных компаний (с выручкой свыше 1 млрд долларов) достигла 5 млн долларов. Чем крупнее бизнес, тем более высокие суммы выкупа запрашивают атакующие. Остановка продаж, производства или логистики быстро увеличивает убытки, особенно если компания не может оперативно восстановить системы. Киберпреступники рассчитывают, что руководство сочтет выкуп меньшим ущербом, чем прямые финансовые потери от простоя бизнеса и затраты на восстановление инфраструктуры.
Многие компании также готовы заплатить выкуп в обмен за неразглашение сведений об успешной кибератаке, поскольку в противном случае может последовать непосредственное влияние на капитализацию компании (падение стоимости акций), лояльность клиентов и партнеров, а также необходимость выплаты оборотных штрафов в случае подтверждения утечки персональных данных клиентов и сотрудников. К примеру, по данным исследования Cisco (Splunk), 71% опрошенных компаний оценили публичное раскрытие утечки информации как последствие с очень тяжелым либо неприемлемо тяжелым воздействием на бизнес. Среди российских организаций в 2025 году, по данным опроса «Астерит», также значительная доля опрошенных (64%) оценили потенциальную утечку как критически опасную, а еще 11% сочли ее фатальной для организации.
Атаки на крупный бизнес обычно требуют больше подготовки, финансов и ресурсов, чем атаки на небольшие предприятия. Поэтому злоумышленники стараются получить от такой атаки максимальный эффект: вымогатели — добиться как можно большего выкупа, а хактивисты — нанести заметный экономический или репутационный ущерб. Обе категории атакующих крупный бизнес привлекает высокой стоимостью простоя, особенно в промышленности, транспорте, торговле, оборонном секторе и других критически важных отраслях экономики. Чем известнее компания, тем больше публичной огласки может получить инцидент.
Рисунок 11. Категории жертв вымогателей и вайперов среди представителей крупного бизнеса
Промышленность
В период со второго полугодия 2025 года по первое полугодие 2026 года наибольшее число инцидентов, затронувших крупный бизнес, пришлось на промышленные предприятия — 39% успешных кибератак. Среди атакованных организаций в рассматриваемый период оказались крупные предприятия электроэнергетики и обрабатывающей промышленности, производители оборудования инженерного оборудования, автомобилестроительные компании, крупные сельскохозяйственные предприятия, а также производители строительных материалов и продуктов питания. К примеру, в январе 2026 года жертвой кибератаки шифровальщиков стало одно из ведущих предприятий Владимирской области по изготовлению хлебобулочных изделий. В результате вся ИТ-инфраструктура была выведена из строя: от рабочих станций сотрудников до серверов, системы электронного документооборота, «1С» и телефонии. Предприятие было вынуждено перейти на ручной режим работы: заказы принимали по телефону, а диспетчеры и водители использовали документы на бумажных носителях для организации логистики. В период сбоя сотрудники работали почти круглосуточно, чтобы обеспечить поставки свежего хлеба, поскольку клиентами выступают не только магазины, но и детские сады, больницы, школы и интернаты. Только спустя два месяца предприятию удалось восстановить все информационные системы в полном объеме и заново запустить сервисы.
Крупным промышленным предприятиям в результате кибератак вымогателей может быть нанесен значительный ущерб не только в ИТ-контуре, но и в технологической инфраструктуре. При этом для остановки производства злоумышленникам не всегда требуется доступ к технологическому сегменту. Недоступность корпоративных ИТ-систем, связанных с планированием производства, документооборотом, учетом или логистикой, сама по себе может нарушить работу предприятия. К примеру, в рассматриваемый период от масштабной кибератаки пострадал крупный британский автопроизводитель Jaguar Land Rover. Компания была вынуждена остановить производство на заводах в нескольких странах. Размер финансового ущерба был оценен компанией в 349 млн долларов (260 млн фунтов стерлингов), а совокупный ущерб для экономики Великобритании достиг 2,5 млрд долларов. Атака повлияла более чем на 5000 компаний-партнеров и поставщиков. По данным опроса, 45% компаний-партнеров сообщили о серьезных финансовых потерях, а 35% перевели работников на сокращенные часы. Такое положение дел может затруднить восстановление производственных цепочек даже после возвращения компании к нормальной работе.
Ритейл и e-commerce
Среди успешных кибератак на крупный бизнес 15% пришлось на компании ритейла и e-commerce. В рассматриваемый период злоумышленники атаковали продавцов автозапчастей, строительных материалов и комплектующих, крупные розничные и аптечные сети.
Ритейл и e-commerce одинаково зависят от доступности информационных систем, обеспечивающих как онлайн-продажи, так и торговлю в офлайн-магазинах. Сбой в ключевых системах может приостановить деятельность компании по всем направлениям, включая нарушение работы касс, приема интернет-заказов, платежей и логистические процессы. Например, в июле 2025 года кибератака нарушила работу аптечной сети «Столички». Значительная часть аптек закрылась, бронирование лекарств и доступ к данным программы лояльности стали недоступны. Потребовалось более недели на восстановление продаж в аптеках и сервисов бронирования.
Атакующим интересны не только федеральные ритейлеры, но и региональные. К примеру, в августе 2026 года хактивистской группировкой была совершена кибератака на красноярскую сеть супермаркетов «Командор». В результате утром 26 августа в магазинах возникли сбои в работе касс самообслуживания и безналичной оплаты.
В праздничные периоды кибератаки могут иметь серьезные последствия для продуктовых сетей, магазинов косметики и электроники, маркетплейсов и других ритейлеров. Рост продаж в это время делает их особенно привлекательными целями для атак с использованием вымогательского ПО и вайперов.
Угроза актуальна и для малого и среднего бизнеса: по нашим данным, на торговлю пришлось не менее 5% атак в этом сегменте. Небольшие оптовые и розничные компании зависят от систем электронного документооборота, учета и управления заказами, а также сервисов безналичной оплаты. Сбои в их работе могут существенно нарушить деятельность компании.
Транспорт
На транспортный сектор пришлось 7% от успешных атак на крупный бизнес. В рассматриваемый период среди пострадавших были региональные и федеральные авиаперевозчики, а также операторы железнодорожного транспорта. Так, в июле 2025 года красноярская авиакомпания «КрасАвиа» заявила о сбое в работе информационных систем, вызванном кибератакой. Все рейсы были переведены в ручной режим, однако отмены рейсов удалось избежать. Работа сайта и других сервисов была восстановлена только через месяц после кибератаки.
Атаки на перевозчиков и логистические компании вызывают широкий общественный резонанс из-за массовых задержек рейсов и доставки отправлений. Сбои также могут затронуть бизнес-процессы контрагентов, увеличивая финансовые и репутационные потери атакованной компании и ее партнеров.
Именно политически мотивированные кибератаки, направленные на разрушительные последствия, наиболее характерны для российской транспортной отрасли. На долю хактивистов в рассматриваемый период пришлось 43% всех кибератак на транспортный сектор, и 79% из них привели к нарушению основной деятельности компаний. Ранее, в мае 2024 года, жертвой масштабной кибератаки стала крупная логистическая компания СДЭК; в результате были приостановлены прием и выдача посылок, нарушилось перемещение отправлений между складами и пунктами выдачи, были недоступны сайт и мобильное приложение компании. Выдачу уже отправленных посылок удалось возобновить только через три дня, а прием новых — через шесть дней.
Атаки на некоммерческие организации
В атаках на российские организации некоммерческого сектора программы-вымогатели применялись в 15% инцидентов. В числе пострадавших оказались образовательные и научные учреждения, госучреждения, промышленные предприятия, а также организации из сферы услуг и онлайн-сервисы.
Только в 6% финансово мотивированных атак целями преступников становились некоммерческие организации Вероятно, при выборе целей злоумышленники учитывают предполагаемую платежеспособность жертвы и возможный размер выкупа. Ограниченные бюджеты таких организаций могут снижать их привлекательность по сравнению с коммерческими предприятиями. При этом сравнительно небольшая доля инцидентов не означает, что риск реализации кибератаки вымогателями остается низким.
Жертвами деструктивных атак некоммерческие организации становились гораздо чаще. Среди всех кибератак хактивистов с применением шифровальщиков и вайперов их доля составила 15%. Чаще всего они проводят дефейс сайтов и размещают заведомо ложную информацию. Однако в последние годы усиливается воздействие на ИТ-инфраструктуру с целью сделать приложения и данные недоступными. Как мы отмечали в исследовании киберугроз для госучреждений, многие страны, включая Россию, активно цифровизируют государственный сектор. По мере отказа от бумажного документооборота и ручных процессов последствия таких атак будут становиться серьезнее.
Как вымогатели и вайперы проникают в корпоративную сеть
С июля 2025-го по июнь 2026 года фишинг и социальная инженерия оставались основными способами проникновения в инфраструктуру малого и среднего бизнеса (60% успешных атак) и крупных предприятий (61%). Для некоммерческих организаций этот метод также преобладал: каждая вторая кибератака (54%) начиналась с фишингового письма.
Эксплуатация уязвимостей чаще всего наблюдалась в кибератаках против крупного бизнеса (30%) и некоммерческих организаций (31%). В атаках на малый и средний бизнес этот метод использовался только в 20% инцидентов, уступая компрометации учетных данных (27%). Доля атак с использованием скомпрометированных учетных данных против представителей крупного бизнеса была сравнительно ниже и составила 22%.
Рисунок 12. Методы, используемые в атаках на разные категории бизнеса, в инцидентах с применением вымогателей и вайперов
Фишинг и социальная инженерия
Существует множество способов, которые используют киберпреступники чтобы обманным путем получить учетные данные для авторизации на одном из корпоративных сервисов компании-жертвы или заставить сотрудника скачать и запустить вредоносный скрипт на своем устройстве.

Рисунок 13. Сценарии и инструменты фишинговых атак
Основной тактикой стала рассылка фишинговых писем на универсальные темы, которые подходят для широкого перечня организаций разных отраслей. К числу популярных тем для фишинга относились запросы налоговой службы или Роспотребнадзора, а также возбуждение исполнительного производства. Один из самых часто встречающихся сценариев — письма от бухгалтерии с темами «Акт сверки» или «Платежное поручение». В качестве вложений в таких письмах злоумышленники используют ZIP-архивы, LNK-файлы или документы Microsoft Word. К примеру, в III квартале 2025 года финансово-мотивированная группировка DarkGaboon использовала фишинговые письма на бухгалтерскую тему с ZIP-архивами, из которых распаковывался популярный шифровальщик LockBit 3.0. Вредоносные файлы подписывались недействительными сертификатами, якобы выпущенными на известные российские компании. В числе целей группировки были компании из финансового, телекоммуникационного и логистического секторов, а также неправительственные организации.

Рисунок 14. Пример фишингового письма, используемого группировкой DarkGaboon
На протяжении III квартала 2025 года специалисты PT ESC также наблюдали атаки другой финансово мотивированной группировки — Fluffy Wolf. Сначала вредоносное ПО прилагали к письмам внутри архивов, а затем схема изменилась. Адресату присылали изображение PDF-документа со встроенной ссылкой, по которой загружался архив с вредоносной нагрузкой. В отдельных атаках киберпреступники также использовали ссылки на репозитории GitHub, откуда жертвы также загружали вредоносные архивы. Для завершения атаки группировка использовала вымогатель Pay2Key, а остальной арсенал в основном состоял из доступных на теневом рынке инструментов. Целями группировки Fluffy Wolf стали российские организации из различных отраслей: строительства, консалтинга, обрабатывающей промышленности, инжиниринга, розничной торговли и электронной коммерции.

Рисунок 15. Пример фишингового письма, используемого группировкой Fluffy Wolf
Вредоносные установочные пакеты могут распространяться под видом популярных программ и их обновлений, таких как офисные приложения, браузеры, антивирусы или ИИ-сервисы. К примеру, в ходе одного расследования специалисты PT ESC IR обнаружили вайпер consumerWiper, который распространялся под видом установочного пакета MSI и для того, чтобы быстрее вывести из строя как можно больше данных, сначала частично повреждал множество файлов и лишь затем полностью их перезаписывал.
Пользователя могут направить к вредоносным файлам через вложения фишинговых писем, поисковую выдачу или звонки фейковой технической поддержки. Размещение файла на доверенном стороннем ресурсе не вызывает у пользователя подозрений и позволяет маскировать вредоносную нагрузку. Например, атакующие часто используют популярные сервисы Google, GitHub и Dropbox. Подобные сценарии особенно опасны для небольших компаний, где сотрудникам предоставлены локальные административные права и загрузка файлов из внешних источников не контролируется.
При организации и проведении фишинговых атак киберпреступники стали активнее использовать достижения ИИ. В исследовании трендов атак на 2026 год мы ранее уже отмечали ключевые направления, среди которых — использование фиш-китов, PhaaS-сервисов, дипфейк-сервисов и AI-кол-центров. Помимо этого, злоумышленники с помощью ИИ создают сайты-двойники, чтобы обманом заставить жертв ввести учетные данные для доступа к ключевым сервисам. Для повышения эффективности разные инструменты комбинируются в рамках одной атаки, что связано с ограниченным временем жизни токенов и кодов аутентификации.
Эксплуатация уязвимостей и компрометация учетных данных
В зоне риска эксплуатации уязвимостей находятся веб-приложения и другие доступные из интернета корпоративные сервисы, а также сетевое оборудование и интерфейсы управления им. По итогам проектов по расследованию инцидентов и ретроспективному анализу за период с IV квартала 2024 года по III квартал 2025-го специалисты PT ESC IR отмечали, что самым распространенным (36%) способом проникновения злоумышленников в корпоративную инфраструктуру остается эксплуатация уязвимостей в веб-приложениях, доступных из интернета. В атаках вымогателей и вайперов на российские организации фиксировались проникновения через Bitrix, «1С», TrueConf, Microsoft Exchange, WSUS и другие популярные сервисы.
Эксплуатация уязвимостей в сетевом оборудовании позволяет закрепиться в сетевой инфраструктуре, скрыть следы присутствия и постепенно расширять свои привилегии и доступы. Так в одном из инцидентов в начале 2026 года злоумышленник проэксплуатировал уязвимость CVE-2024-54772 в RouterOS. Получив контроль над маршрутизатором, атакующие развернули туннель, после чего дальнейшие подключения выглядели как легитимные. На завершающем этапе для блокировки данных использовался легитимный инструмент BitLocker.
Причиной компрометации учетных данных часто становятся небезопасные настройки публичных сервисов: отсутствие многофакторной аутентификации и ограничений на число попыток входа, доступ административных интерфейсов напрямую из интернета, разрешенная парольная аутентификация по SSH, слабые или повторно используемые пароли. К примеру, в ряде случаев именно публично доступный RDP становился точкой входа в инфраструктуру малого и среднего бизнеса. Такой способ использовала финансово мотивированная группировка C77L, основную часть жертв которой составляли небольшие предприятия торговли, производства и сферы услуг; среди пострадавших были и государственные организации.
Открытые RDP и SSH-сервисы, веб-интерфейсы и сетевое оборудование могут быть скомпрометированы перебором паролей (брутфорс), методом password spraying или использованием учетных данных, похищенных инфостилерами. Скомпрометированные учетные данные активно продаются так называемыми брокерами начального доступа (IAB) на теневом рынке. Это направление к настоящему моменту достигло высокого уровня автоматизации, где покупатель может выбрать сервис с проверенными учетными данными.
Доступ также может достаться одной группировке после действий другой. Так кибершпионская группировка Mythic Likho получала первоначальный доступ в сеть атакуемой организации с использованием SSH-доступов, созданных группировкой (Ex)Cobalt, проникнувшей в инфраструктуру ранее. Такие случаи указывают на повторные или совместные атаки, а также на возможную передачу уже подготовленного доступа к инфраструктуре.
Атаки через доверенных контрагентов и цепочки поставок
Среди всех кибератак на российские организации в первой половине 2026 года доля атак, реализованных через доверенных контрагентов и цепочки поставок, достигла 6%, что в два раза больше, чем за аналогичный период предыдущего года. Киберпреступники атакуют менее защищенных подрядчиков и контрагентов, а затем проникают в сеть целевой более защищенной жертвы через доверенный канал связи (trusted relationship compromise). Такие атаки могут привести к развертыванию программы-вымогателя и вайпера как в инфраструктуре первоначальной жертвы, так и в инфраструктуре ее контрагента. К примеру, в одном из инцидентов киберпреступники в течение нескольких месяцев изучали инфраструктуру крупного производственного предприятия, затем проникли в среду другой крупной организации, а после достижения намеченной цели вернулись к первой компании, чтобы зашифровать все сервисы и данные.
В период со второй половины 2025 года по первое полугодие 2026 года среди инцидентов, связанных с шифровальщиками и вайперами, 7% атак на крупный бизнес было реализовано через доверенных контрагентов, а среди некоммерческих организаций доля таких атак составила 8%. Среди инцидентов, в которых не удалось установить принадлежность к определенной категории бизнеса, доля таких инцидентов достигла 23%. Стоит отметить, что чаще всего точкой входа в инфраструктуру крупных организаций становятся компании малого и среднего бизнеса.
К примеру, финансово мотивированная группировка Bearlyfy в большинстве случаев получает доступ к инфраструктурам жертв за счет компрометации аутентификационных данных, предоставленных подрядчикам, либо непосредственной компрометации инфраструктуры сторонних организаций, имеющих доверенные связи с целевой инфраструктурой. Проникнув в сеть, злоумышленники устанавливают на скомпрометированные хосты дополнительные инструменты разведки, туннелирования и извлечения учетных данных. Перемещение внутри скомпрометированной инфраструктуры часто осуществляется посредством самых базовых инструментов — RDP и SSH, что позволяет снизить заметность присутствия в сети и усложнить обнаружение. С марта 2026 года атакующие разворачивают свой проприетарный вымогатель GenieLocker, который работает с Windows, Linux и ESXi.
Какое ВПО используют киберпреступники против российских организаций
C июля 2025 года по июнь 2026-го чаще всего применялись семейства шифровальщиков LockBit (32%), Pay2Key (25%) и Babuk (19%). На C77L и GenieLocker пришлось еще по 9% инцидентов. Вымогатели редко используются самостоятельно. Их развертыванию обычно предшествует запуск загрузчиков, инфостилеров или средств удаленного управления. Загрузчики позволяют скрытно доставить необходимые инструменты, а бэкдоры, шеллы и RAT — закрепиться в инфраструктуре и сохранять доступ к ней длительное время.
Наибольшее число успешных кибератак за рассматриваемый период пришлось на финансово мотивированные группировки VasyGrek, Bearlyfy и C77L, а также на хактивистов BO Team, «Хакерский Кiт» и 4B1D.
В арсенале атакующих применяются как давно известные семейства программ-вымогателей, так и новые инструменты. Выбор между готовым и собственным ВПО зависит от ресурсов и масштаба цели. Готовые и доступные по цене инструменты чаще встречаются в атаках на малый и средний бизнес, тогда как для крупных организаций злоумышленники могут создавать собственные разработки, затрудняющие обнаружение атаки и восстановление данных. Так, финансово мотивированная группировка Bearlyfy перешла от широкодоступных LockBit и Babuk к собственному мультиплатформенному шифровальщику GenieLocker, который поддерживает Windows, Linux и VMware ESXi. Изначально группировка атаковала небольшие компании, а затем переключилась на более крупные цели. В то же время группировка Fluffy Wolf использует PureLogs, PureRAT и PowerLoader, доступные по подписке, а на завершающем этапе применяет шифровальщик Pay2Key. Такой подход снижает стоимость кампании и сокращает срок ее подготовки.
В атаках на российские организации злоумышленники также задействуют различные семейства вайперов. Так в октябре 2025 года BO Team задействовала вайпер DriveReaper для уничтожения данных в Linux-системах ряда российских организаций. Другой вайпер, Sdrunner, применяемый группировкой ExCobalt, использует утилиту Sysinternals SDelete для удаления файлов со всех локальных дисков, подключенных к зараженному хосту. По данным TI-платформы PT Fusion в рассматриваемый период киберпреступники также использовали и другие вайперы, например, Blackout Locker, Shamoon, Whaid и Pryanik.
Кроме того, функции вымогателя или вайпера могут быть встроены в ВПО других типов. Например, ВПО для удаленного доступа с модулем для уничтожения данных StatRAT использовалось кибершпионской группировкой PhantomCore в атаках на энергетические компании. Группировка, помимо кибершпионажа, также нацелена на саботаж и нанесение непоправимого ущерба.
Последствия кибератак и недопустимые события для бизнеса
Финансовый ущерб от кибератак вымогателей и вайперов
По нашим данным, в результате атак программ-вымогателей и вайперов крупные российские организации в период со второй половины 2025 года по первое полугодие 2026 года несли убытки в размере от 50 млн до 1,5 млрд рублей. В пересчете на проценты нанесенный финансовый ущерб крупным компаниям составлял от 0,1% до 1,5% от размера их годовой выручки. По оценке Positive Technologies, в среднем операционные потери и расходы на восстановление после успешной атаки составляют 135 млн рублей. Наименьший ущерб фиксировался в случаях, когда атаку удавалось остановить до нарушения ключевых процессов. Размер ущерба также зависит от того, какие системы были выведены из строя и насколько они важны для основных операций.
Однако в ряде случаев финансовый ущерб может существенно превышать средние оценки. Так, к примеру, компания «Страховой дом ВСК» сообщила, что в результате масштабной кибератаки на ИТ-системы в ноябре 2025 года понесла совокупные финансовые потери в размере 900 млн рублей, что составляет примерно 0,8% годовой выручки компании. При этом размер запрашиваемого выкупа составил 1 млрд рублей. В результате кибератаки была скомпрометирована значительная часть инфраструктуры: не работали сайт, приложение, личный кабинет и электронная почта, а домен некоторое время перенаправлял на мошеннический Telegram-канал. Онлайн-сервисы были недоступны не менее 7 дней, а восстановление работы ключевых элементов заняло более двух недель. В ходе расследования инцидента удалось установить, что атака на ВСК была совершена через доверенного партнера — аудиторскую компанию.
Для МСП финансовые последствия атаки могут быть существенно выше относительно масштаба бизнеса. Так, в одном из подтвержденных случаев финансовый ущерб у компании из среднего бизнеса достиг 6,8% годовой выручки. При этом ущерб не ограничивается недополученной выручкой и затратами на техническое восстановление. Так услуги по расследованию инцидента варьируются по цене от 12 до 25 тыс. рублей в час, а общее время, затрачиваемое командой Incident Response, может составить от 72 до 240 часов в зависимости от масштаба инфраструктуры и сложности инцидента. Даже при переходе на ручной режим компания продолжает нести потери из-за замедления процессов, сверхурочной работы сотрудников, ошибок и невыполнения обязательств перед клиентами. После восстановления систем могут возникнуть долгосрочные последствия: отток клиентов, потеря контрактов, регуляторные штрафы, судебные издержки и снижение инвестиционной привлекательности бизнеса.
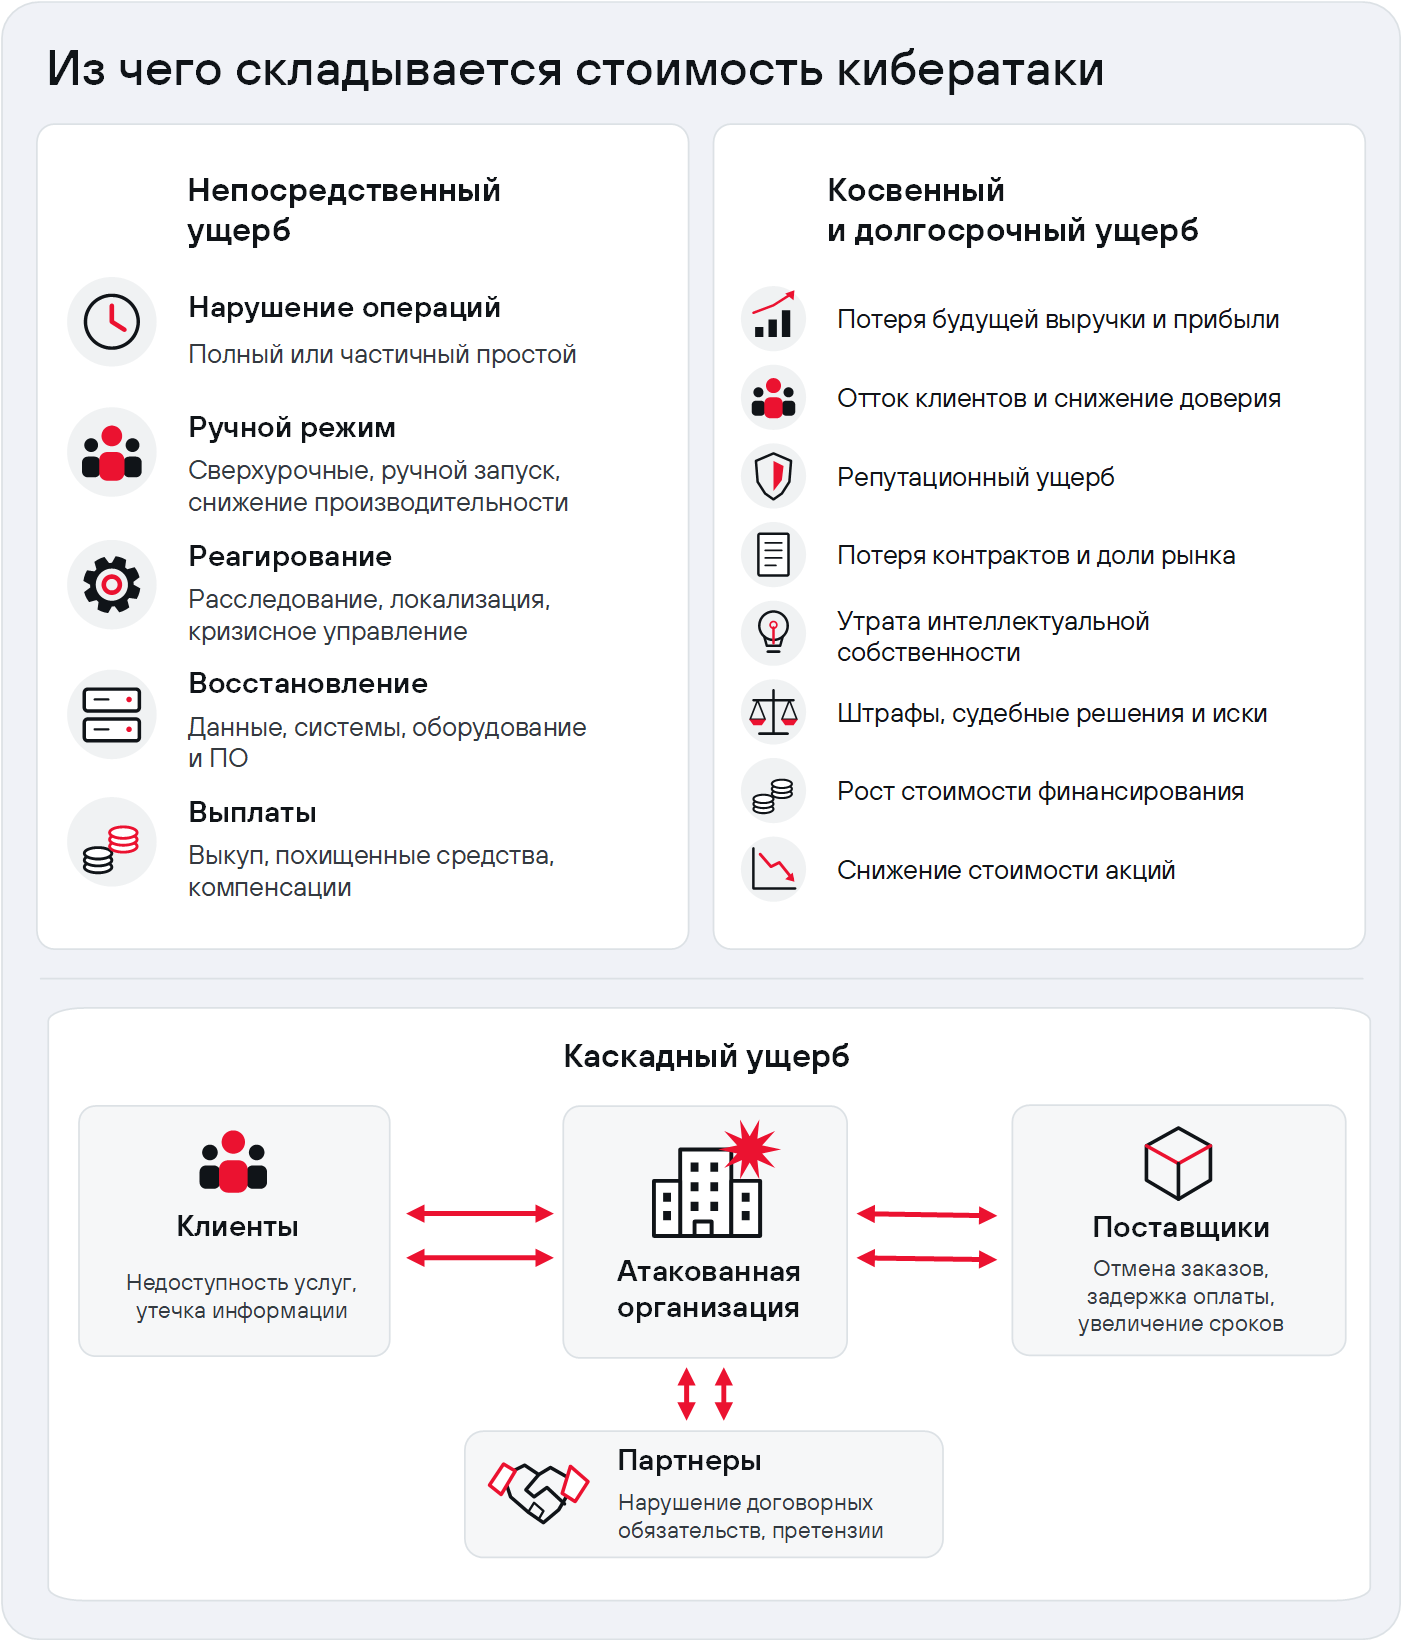
Рисунок 16. Составляющие финансового ущерба от разрушительных кибератак шифровальщиков и вайперов
Нарушение основной деятельности
Ключевым последствием кибератак вымогателей и вайперов является нарушение основной деятельности из-за разрушительного воздействия на инфраструктуру, сервисы и данные. В период с июля 2025 года по июнь 2026 года сбои в бизнес-процессах были зафиксированы в 98% всех успешных кибератак. В сегменте МСП и среди некоммерческих организаций частичная или полная остановка значимых бизнес-процессов наблюдалась во всех рассмотренных успешных атаках.
Рисунок 17. Последствия атак шифровальщиков и вайперов на российские организации
В рассматриваемый период медиана простоя внутренних и внешних сервисов, включая веб-сайты, а также инфраструктурный слой, составила семь дней. В отдельных случаях наличие работоспособных резервных копий позволяло восстановить системы за несколько дней, в то время как другие компании затратили до двух месяцев на восстановление элементов инфраструктуры, отвечающих за ключевые бизнес-процессы. К примеру, в июле 2025 года жертвой масштабной кибератаки шифровальщиков стала розничная сеть «ВинЛаб». Ритейлер был полностью парализован на несколько дней — более 2100 точек по России были закрыты, а сайт и мобильное приложение недоступны. Киберпреступники потребовали выкуп, но руководство отказалось вступать с ними в переговоры. Компании потребовалась неделя для возобновления работы первых 100 торговых точек после инцидента. Спустя месяц была восстановлена система приема онлайн-заказов и клиентам вернулись их бонусные баллы. Однако полное восстановление инфраструктуры заняло более длительный срок.
В результате кибератак вымогателей и вайперов была нарушена работа ряда информационных систем и сервисов организаций. В период с июля 2025 по июнь 2026 более половины компаний вынуждены были восстанавливать серверную и сетевую инфраструктуру (59%), включая доменную инфраструктуру и среды виртуализации. Еще в 27% успешных атак не удалось установить, какие именно элементы были затронуты; известно только, что злоумышленники атаковали ИТ-инфраструктуру в целом. В серверной инфраструктуре обычно размещены критически важные для бизнеса приложения и данные, поэтому ее компрометация может одновременно вывести из строя все внутренние и внешние сервисы компании. Восстановление таких систем, особенно при необходимости развертывания новой доверенной среды, увеличивает продолжительность простоя. В таком случае важно убедиться, что во вновь создаваемой среде не осталось бэкдоров и следов злоумышленников.
Рисунок 18. Системы и сервисы, выведенные из строя в результате атак вымогателей и вайперов на российские организации
В 45% инцидентов организации потеряли доступ к данным или резервным копиям. Даже после восстановления отдельных сервисов часть пользовательской информации могла оставаться недоступной, например история заказов или бонусные баллы. Однако работоспособность приложений сама по себе не позволяет восстановить бизнес-процесс, если необходимые сведения потеряны безвозвратно.
В 27% инцидентов становились недоступны веб-сайты или мобильные приложения. Для компаний, работающих через цифровые каналы, это напрямую ограничивает продажи и обслуживание клиентов. Если вместе с сервисом утрачены связанные с ним данные, восстановление полноценной работы может занять существенно больше времени.
Каждая пятая организация (22%) пострадала от того, что были зашифрованы рабочие станции и конечные устройства сотрудников. При этом стоит отметить, что в особенности для малого и среднего бизнеса характерно хранение документов локально, на устройстве, что повышает размер потенциального ущерба для компании. В микро и малом бизнесе встречаются инфраструктуры, где, например, база «1С» размещена непосредственно на рабочем месте бухгалтера.
Еще в 17% инцидентов компании теряли доступ к системам электронного документооборота, CRM, ERP, биллингу и другим корпоративным решениям. Влияние таких сбоев особенно заметно, если сервисом пользуются не только сотрудники самой компании, но и внешние клиенты.
Одновременная потеря нескольких корпоративных систем и связанных с ними данных существенно увеличивает срок возвращения компании к штатной работе.
Утечка конфиденциальной информации
В 48% инцидентов с применением программ-вымогателей и вайперов произошла утечка конфиденциальной информации — практически в каждой второй атаке. Финансово мотивированные группировки используют похищенные данные как дополнительный рычаг давления. При отказе от выплаты часть информации может быть опубликована на сайтах утечки информации (DLS) или теневых форумах. Для политически мотивированных киберпреступников публикация похищенных материалов выступает неотъемлемым элементом атаки. В своих Telegram-каналах они публикуют персональные данные, внутренние документы, скриншоты систем и даже учетные данные, а в отдельных случаях — записи с камер видеонаблюдения и с микрофонов скомпрометированных устройств. Такие материалы используются не только для нанесения репутационного ущерба жертве, но и как доказательство успешной компрометации. По данным нашего исследования, украденные из российских организаций данные в 55% случаях распространяются бесплатно, еще 27% объявлений связаны с продажей данных, причем в 81% случаев стоимость не превышает 1 тыс. долларов.
Рисунок 19. Типы украденных данных в инцидентах с вымогателями и вайперами
Утечка персональных данных стала одним из самых частых последствий, на них пришлось 26% инцидентов. Возможные юридические и финансовые последствия разглашения усиливают давление на жертву при двойном вымогательстве, когда преступники требуют выкуп за восстановление доступа к данным и отказ от их публикации. Компании, работающие с персональными данными клиентов компаний-контрагентов, несут ответственность за их безопасность, равно как и за данные своих собственных клиентов. В отдельных случаях похищенные сведения используют для установления личности и публичного раскрытия информации о сотрудниках, руководителях, государственных служащих и других лицах.
Утечки коммерческой тайны затрагивали компании всех размеров — на долю этого актива пришлось 26% инцидентов. Состав похищенной информации зависел от отрасли и деятельности организации. В одном из рассмотренных инцидентов злоумышленники получили полные дампы серверов производственной компании с закрытой документацией, чертежами, контрактами и перепиской. В другом случае у компании из сферы торговли были похищены сведения о контрагентах, договорных условиях, объемах поставок, ценах, а также бухгалтерские и налоговые документы. При атаке на организацию научно-исследовательского сектора злоумышленники заявили о краже материалов, связанных с квантовыми и подводными проектами, метрологией, исследованиями и военными программами.
Учетные данные фигурировали в 18% инцидентов, завершившихся кражей информации. Злоумышленники извлекали открыто хранимые пароли из файлов и из браузеров пользователей. Кроме того, атакующие получали доступ к менеджерам паролей и доменной инфраструктуре, а также использовали перехват клавиатурного ввода. Похищенные учетные данные и доступы могут впоследствии перепродаваться другим участникам киберпреступной экосистемы, в том числе брокерам первоначального доступа.
Проблема небезопасного хранения паролей актуальна для компаний всех размеров. Далеко не все организации внедряют правила управления учетными данными, используют специализированные приложения и обучают сотрудников работе с ними. Так, в рассматриваемый период при атаке на производственное предприятие среднего бизнеса злоумышленники получили доступ к инфраструктуре в том числе через Excel-файл с паролями от Proxmox, MikroTik, RDP, «1С» и других систем. Компрометация одного рабочего устройства в отдельных случаях дает атакующим доступ сразу к нескольким элементам инфраструктуры.
Корпоративная переписка фигурировала в 14% утечек. Письма могут содержать сведения о проектах и внутренних процессах, ссылки на корпоративные ресурсы, а иногда и учетные данные, если сотрудники передают их в открытом виде. Доступ к электронной почте также позволяет злоумышленникам продолжать атаку от имени скомпрометированного сотрудника, например, рассылать сообщения контрагентам или клиентам компании.
Заключение
Атаки с применением программ-вымогателей и вайперов представляют существенную угрозу непрерывности работы российских организаций. Кибератаки совершаются на организации разного масштаба, включая малый и средний бизнес, крупные предприятия, государственные и некоммерческие учреждения. В исследовании отражены только те инциденты, информация о которых доступна из открытых источников.
Возобновление работы отдельных систем еще не означает возвращения компании к штатной деятельности. После запуска приложений может потребоваться восстановить товарооборот и вернуть лояльность клиентов, выплатить компенсации клиентам и контрагентам. Часть финансовых потерь проявляется уже после технического восстановления.
Наличие резервных копий само по себе не гарантирует быстрое восстановление, поэтому важно регулярно проверять их работоспособность и заранее отрабатывать порядок действий при инциденте на киберучениях. Согласно опросу Cyber Security Breaches Survey 2025/2026, план обеспечения непрерывности деятельности, учитывающий киберриски, имели только 44% малых компаний против 85% крупных. Однако на практике как МСП, так и крупный бизнес часто оказываются уязвимы перед лицом разрушительных кибератак.
Организации, которые проводят качественное расследование с выявлением и устранением злоумышленника из инфраструктуры, внедряют меры защиты, анализируют векторы компрометации наиболее критичных систем, таким компаниям удается значительно снизить риски повторных инцидентов и размер потенциального ущерба.
Как повысить устойчивость организаций к разрушительным кибератакам
Мониторинг ИБ в режиме реального времени. Крупным компаниям важно обеспечить круглосуточную работу SOC и в приоритетном порядке анализировать критические события. Малому и среднему бизнесу мы рекомендуем использовать облачное решение для круглосуточного мониторинга и реагирования, которое выполняет функции аутсорса полноценного центра мониторинга безопасности. Мониторинг должен обеспечивать покрытие всех критичных систем и элементов инфраструктуры. Для своевременного выявления и блокировки вредоносной активности в сетевой инфраструктуре мы рекомендуем использовать системы network detection and response.
Защита конечных точек. На рабочих станциях и серверах важно обеспечить защиту от массовых атак с применением решений класса endpoint protection platform. Они обеспечивают антивирусную защиту, превентивное блокирование ВПО, и защищают критически важные файлы за счет возможности восстановления, например с помощью модуля АнтиШифровальщик. Для малого и среднего бизнеса это базовая необходимая мера для снижения уровня потенциального ущерба. Для защиты от сложных и целевых атак мы рекомендуем компаниям также использовать системы endpoint detection and response.
Оценка защищенности и киберустойчивости. Поддержание киберустойчивости требует регулярных проверок безопасности инфраструктуры с формированием планов устранения выявленных проблем. В зависимости от целей, зрелости процессов ИБ и сферы работы компании могут применяться специализированные услуги по оценке устойчивости организаций к кибератакам, ретроспективный анализ событий ИБ, тестирование на проникновение, в том числе автоматизированное, и киберучения. Чтобы быть уверенными в защищенности ИТ-инфраструктуры, компаниям необходимо поддерживать перечень недопустимых событий в актуальном состоянии и регулярно проверять эффективность применяемых мер защиты. Всем компаниям независимо от размера бизнеса и отрасли важно держать в актуальном состоянии планы реагирования на масштабные кибератаки и обеспечения непрерывности бизнеса, процедуры перехода на ручной режим поддержания ключевых бизнес-процессов, проводить киберучения и заранее определить резервные каналы коммуникаций.
В случае если инцидент все же произошел, рекомендуем провести ретроспективный анализ с целью установления причин атаки, вектора проникновения и масштабов компрометации. Это позволит выявить слабые места в инфраструктуре и выработать меры защиты, которые помогут предотвратить аналогичные ситуации в будущем.
Противодействие фишингу и социальной инженерии. Учитывая высокую распространенность фишинга и методов социальной инженерии как вектора первоначального доступа, меры по противодействию им необходимо внедрять как приоритетные еще на начальном этапе построения системы защиты. Для защиты сотрудников от фишинга и социальной инженерии мы рекомендуем использовать системы защиты электронной почты в связке с песочницами для выявления вредоносных ссылок и вложений и предотвращения проникновения угрозы. Вместе с тем важно проводить периодическое обучение сотрудников правилам безопасной работы (security awareness).
Снижение риска эксплуатации периметра. Для защиты веб-приложений, находящихся в эксплуатации на внешнем периметре, необходимо использовать межсетевые экраны уровня веб-приложений (WAF). Чтобы минимизировать шансы на успешную доставку ВПО, мы рекомендуем внедрить NGFW и прокси-сервисы с функцией категоризации сайтов и фильтрацией трафика — например, PT NGFW.
Сегментация сети. ИТ-инфраструктура компании независимо от ее размера должна быть разделена на сегменты согласно внутренним информационным потокам, характеру внешних интеграций и критичности информационных систем. Кроме того, важно внедрять демилитаризированную зону (ДМЗ) в целях ограничения доступа из публично доступной части инфраструктуры в критичные приватные сегменты.
Управление уязвимостями. Для МСП подходящим решением на начальном этапе становится сканер уязвимостей: он обнаруживает слабые места до того, как ими воспользуется злоумышленник. Выстроить процесс устранения уязвимостей, правильно расставить приоритеты, автоматизировать процесс обновления в синергии с ИТ-командой поможет продукт класса VM. Для самых крупных компаний нужны интеллектуальные системы, которые позволят предсказать наиболее опасные для бизнеса маршруты атакующих. Сегодня такие компании выбирают соответствующие решения, чтобы реализовать на практике СТЕМ-подход.
Защита данных. Важно четко понимать, где хранятся и обрабатываются критичные данные (инвентаризация) и как они защищаются. Рекомендуем использовать продукты, обеспечивающие полную видимость инфраструктуры их хранения и обработки.
Управление риском третьих сторон. В условиях роста числа атак на цепочку поставок необходимо, чтобы подрядчики подтверждали выполнение мер защиты информации в их собственной инфраструктуре, включая мониторинг и реагирование на инциденты и своевременное информирование о выявлении подозрительной активности.